Vlastnit chytrý telefon je dnes už naprostým standardem. Stejně tak se ale běžnou součástí našich životů stávají phishingové útoky, které se z nás právě prostřednictvím mobilních telefonů snaží vylákat osobní údaje nebo rovnou peníze. V posledních měsících se přitom jeden takový útok masivně šířil mezi uživateli Androidu. A dokázal zmást i ty nejopatrnější jedince.
Běžný phishingový útok probíhá tak, že vám přijde SMS nebo e-mail s URL adresou. Pokud na ni důvěřivě klepnete, může se do vašeho telefonu rovnou dostat malware. Případně se dostanete na podvrženou webovou stránku, jejímž prostřednictvím se z vás bude podvodník pokoušet dostat osobní či finanční údaje. Aktuální typ útoku je ale jiný.
Probíhá sice také formou SMS zpráv, ale jeho cílem je úplně odstavit váš telefon. Což je nejen zákeřné, ale i poměrně nečekané. Proto důrazně doporučuji číst pečlivě všechny přijaté zprávy a neotevírat žádnou podezřelou. Jediné kliknutí vás totiž může připravit o víc, než tušíte. Jenže tuhle zprávu bohužel nejspíš ani neobjevíte.
Mohlo by vás zajímat
Speciálně upravená zpráva smrti
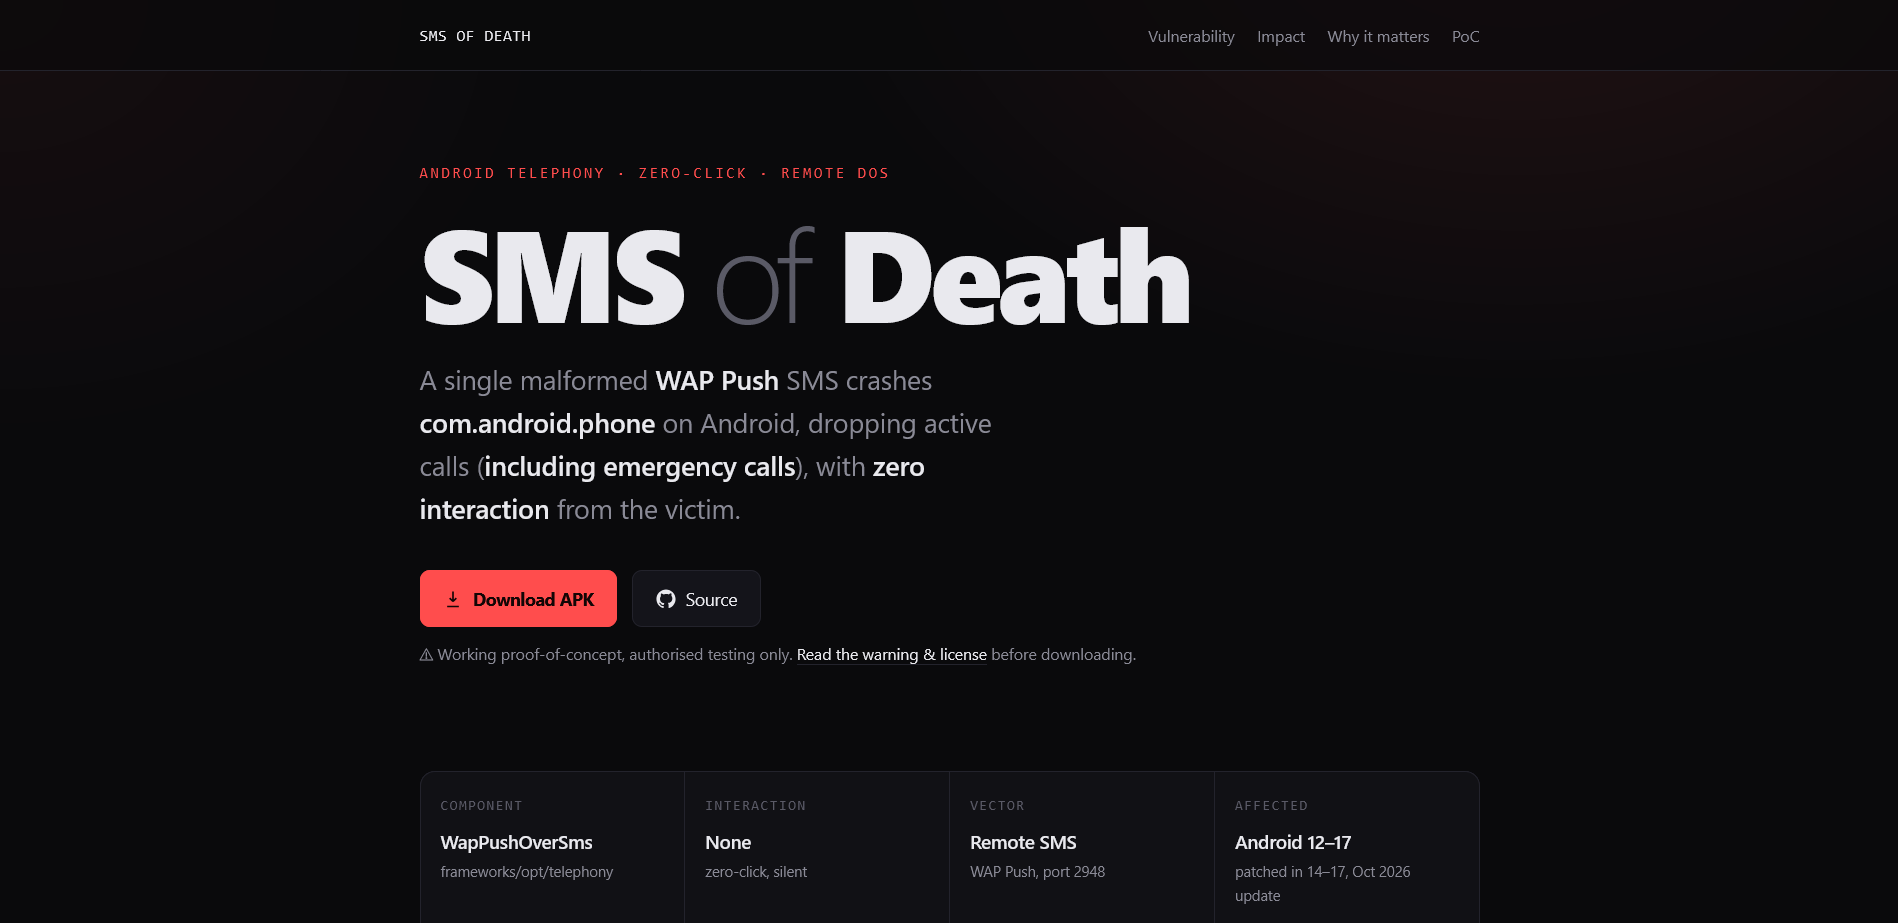
Na nejnovější riziko narazil při svém výzkumu bezpečnostní analytik Mark Blaszczyk. Našel speciálně upravenou textovou zprávu, kterou po přijetí nedokáže operační systém Android správně zpracovat. Neboli vůbec se nezobrazí mezi doručenými. A oběť o její přítomnosti proto obvykle vůbec neví.
Cílem takové zavirované zprávy je omezit běžné funkce telefonu. Může způsobit přerušení probíhajícího hovoru, znemožnit další volání (včetně toho na tísňové linky) nebo v nejzazším případě zapříčinit selhání systému. A protože systém Android se bez ustání pokouší ji zpracovat, problémy se opakují. Blaszczyk, který útok cíleně testoval na modelech Google Pixel a Samsung Galaxy, přitom přišel na to, že pokud na jeden telefon dorazí přibližně 20 takových zpráv, úplně znemožní jeho používání.
Fotogalerie



Tovární nastavení nepomůže
Mnoho lidí v případě takového záseku sahá k jedinému rozumnému řešení – návratu zařízení do továrního nastavení. Což sice v první chvíli pomůže, ale pak se situace může opakovat. Mobilní operátor totiž může danou zprávu doručit znovu.
Nejde přitom o úplně nové riziko. Blaszczyk uvádí, že Google na tuto chybu v Androidu upozornil už 5.5. 2026 a detaily o ní zveřejnil na své webové stránce pod názvem SMS of Death (SMS smrti). Ale technologický gigant jeho hlášení zprvu zamítl s tím, že nejde o bezpečnostní riziko. Jeho závažnost uznal až mnohem později a ochranu nabídl v rámci říjnové bezpečnostní aktualizace určené pro zařízení s Androidem 14 a novějším. Jiná zpráva ale tvrdí, že oprava přijde až v listopadové aktualizaci.
Telefony bez podpory jsou v ohrožení
Jedinou ochranou před takovým typem útoku je proto včasné a pravidelné stahování bezpečnostních aktualizací. A to rozhodně doporučuji, protože Google i výrobci telefonů jako Samsung v rámci aktualizací průběžně opravují nalezené chyby a zranitelnosti. Starší telefony, které už přišly o podporu, ale tuto možnost obvykle nemají. A právě ty mohou mít velký problém. Útok byl totiž zaznamenán již od verze systému Android 12.
Proto doporučuji nepodceňovat riziko a používat pouze telefon s podporou. Naše data jsou totiž pro útočníky cennější, než si myslíme – a pokusů o jejich zneužití díky nástupu umělé inteligence strmě přibývá. Neaktualizovaný telefon s trhlinami je pro ně přitom jako otevřená brána opatřená zvacím dopisem.