Google se nám snaží namluvit, že jeho Obchod Play je naprosto bezpečný a pouze zde najdete stoprocentně důvěryhodné aplikace pro zařízení s Androidem. Ostatně i proto se lidem pokouší znepříjemnit takzvaný sideloading a vývojářům průběžně dává různé nesnadné podmínky. Jenže faktem je, že v Google Play se průběžně objevují podvodné aplikace, které si často stáhnou desítky tisíc uživatelů. A proto i zde platí staré pravidlo – důvěřuj, ale prověřuj.
Google nasazuje do Obchodu Play pokročilé algoritmy, které mají za cíl odhalit podvodné aplikace snažící se nainstalovat uživatelům do telefonů virus nebo je jiným způsobem připravit o soukromá data či o peníze. Stejně tak se snaží bojovat i proti aplikacím, které jsou plné reklam a hackeři u nich navíc uměle nastavují kliknutí, která jim přinášejí značné výdělky – a to aniž by uživatelé toto riziko objevili.
A nejsou to jen teoretické řeči. Zrovna nedávno se ukázalo, že na Google Play byla falešná aplikace Chrome, jíž si stáhlo asi 100 000 důvěřivců. A to už je pořádný paradox. Naštěstí ale existuje několik jasných signálů, podle nichž většinu podvodných aplikací odhalíte ještě před stažením. Než tedy příště klepnete na modré tlačítko Instalovat, zaměřte se na následující detaily.
Mohlo by vás zajímat
Jméno vývojáře
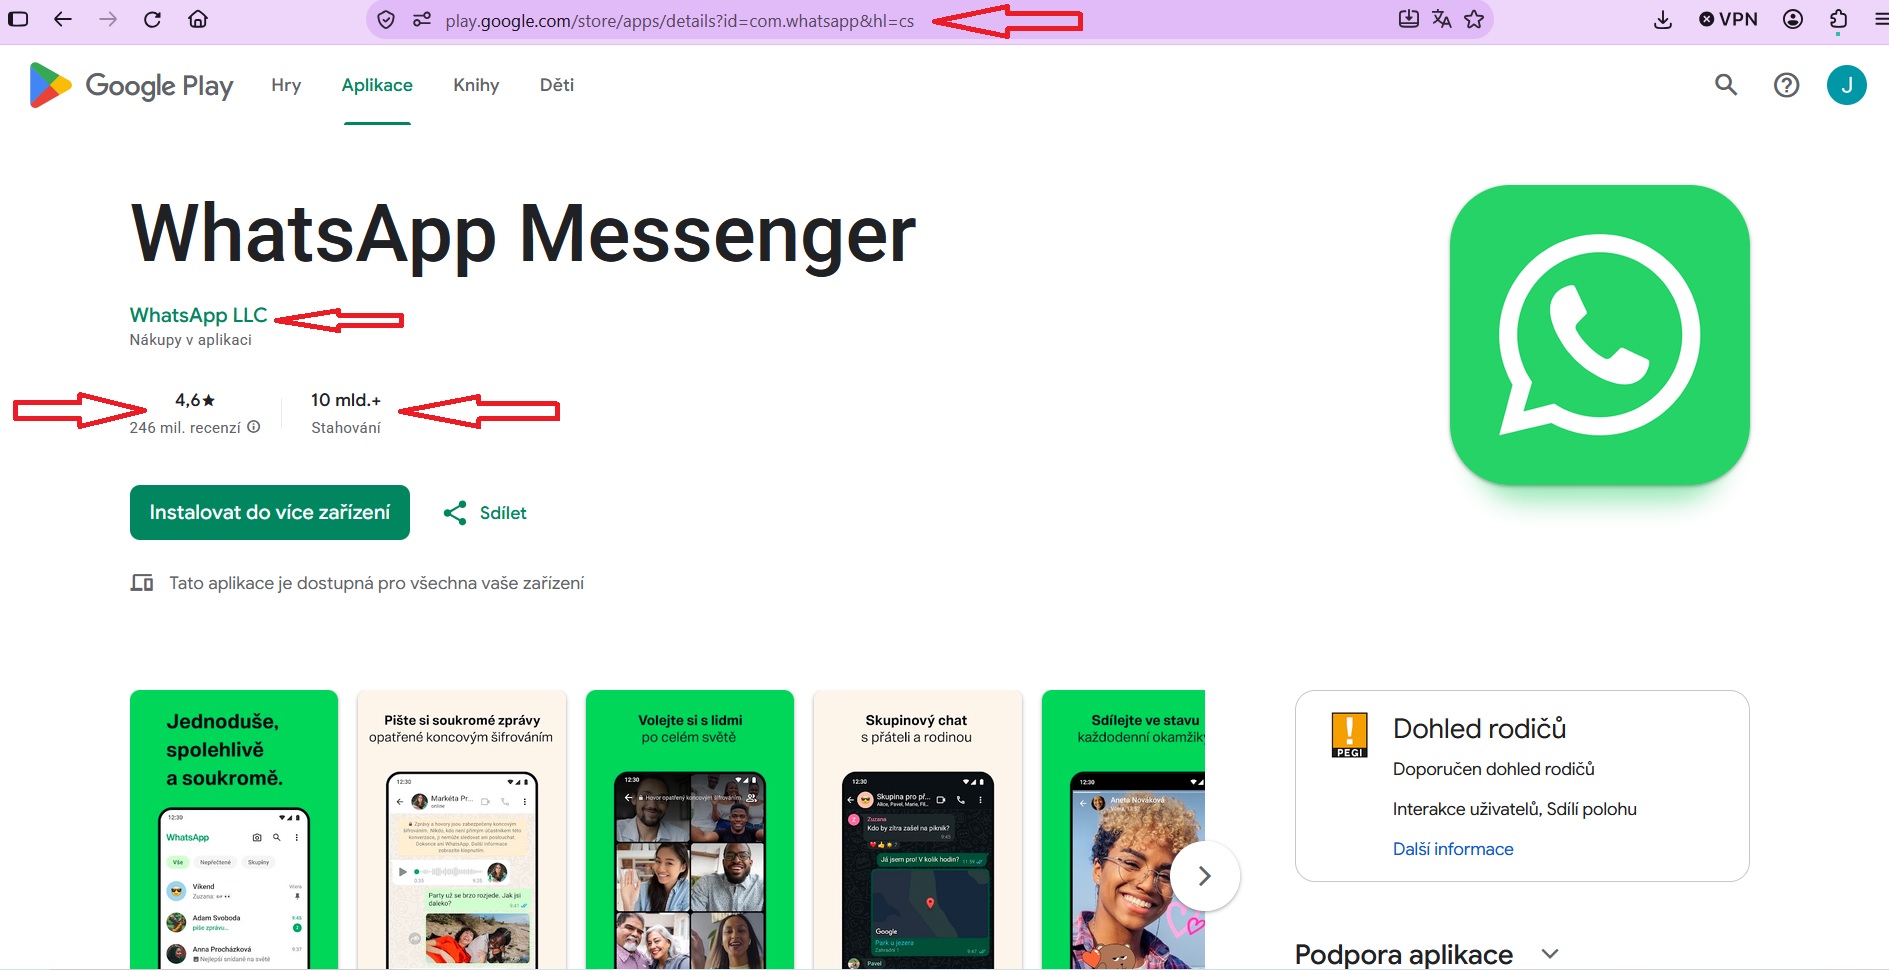
Přímo pod názvem aplikace uvedeným v horní části obrazovky je modrým písmem zapsáno i jméno vývojáře. Někdy jde o firmu, jindy jedince. A často se jedná jen o přezdívku. Pokud ale na jméno klepnete, dostanete se na stránku s detaily o autorovi aplikace. V případě ověřeného studia nebo poctivého jednotlivce se dočtete dost detailů. Vidíte zde navíc i další aplikace od téhož autora. Pro jistotu je navíc vhodné zamířit na webové stránky vývojáře/firmy a tam si ověřit existenci dané aplikace.
Odchylky ve znacích
Další červenou vlajkou, která by vás měla upozornit na podvodnou aplikaci, je její název umístěný v poli pro URL adresu. Ten začíná: https://play.google.com/store/apps/details?id= nebo https://play.google.com/store/books/details (v případě e-knih). Za tímto textem je pak kódové označení aplikace.
Třeba u Discordu je to com.discord, u Messengeru zní com.facebook.orca a u WhatsAppu jde o com.whatsapp. Podvodníci často používají nesouvislou skrumáž znaků či slov, která s názvem aplikace často ani nesouvisí. Nedávno objevený falešný WhatsApp tak měl v URL napsáno: com.AgmentAssetssallu.DeadPixelTriPulse. A to by vás mělo varovat.
Fotogalerie
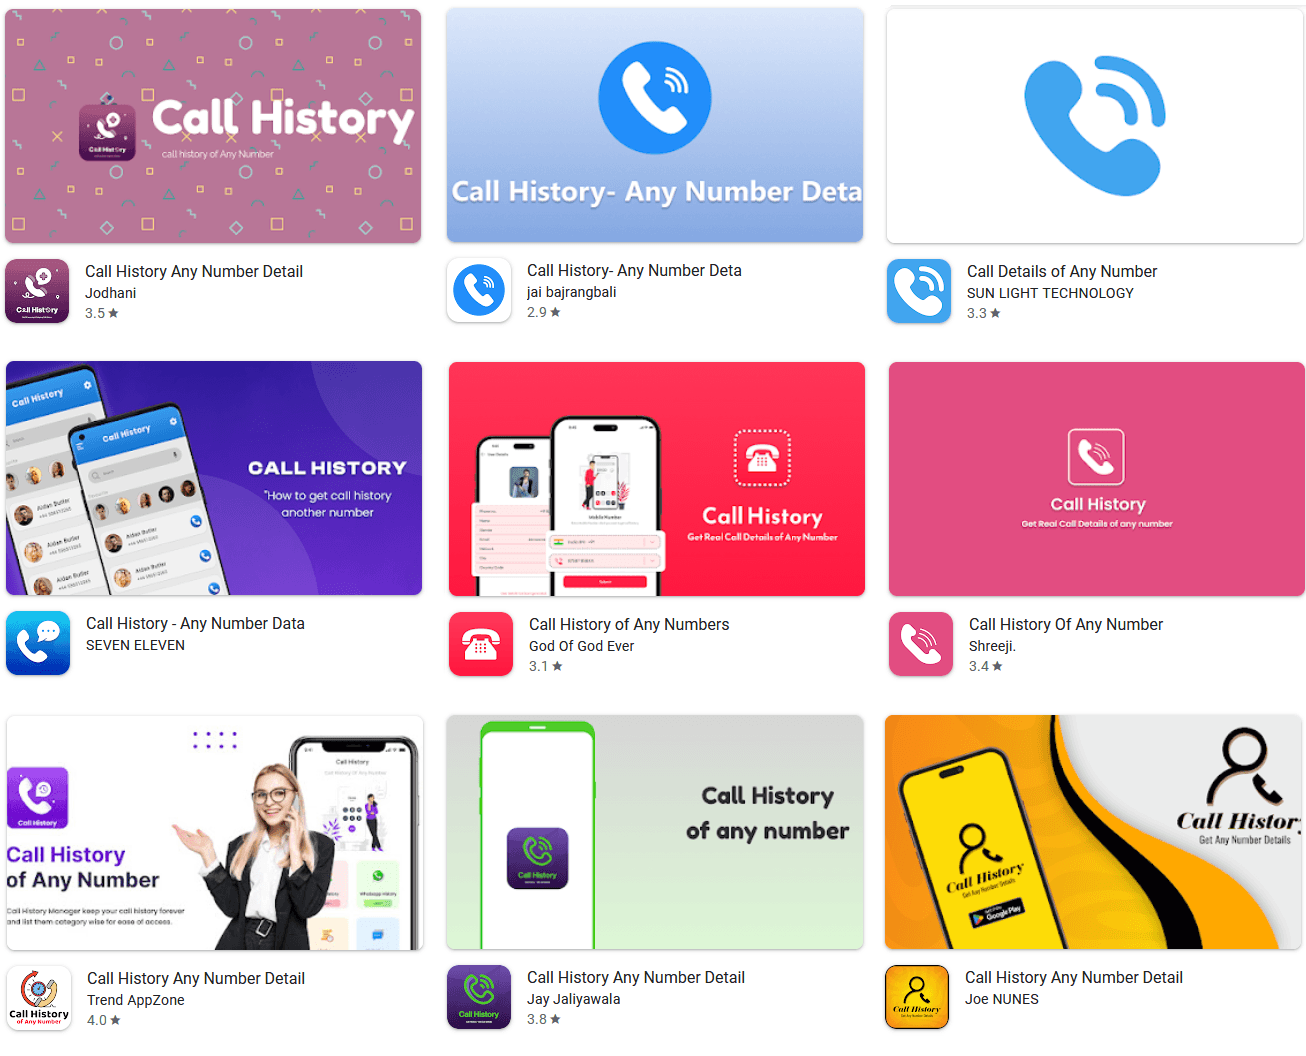
Chyby u profíků nenajdete
Podvodníci často aplikace vytvářejí narychlo, a proto ledacos zanedbají. Kromě výše zmíněných bodů se tak v popisu často vyskytují gramatické i faktické chyby. Formulace jsou někdy nepřirozené a kostrbaté. Tedy často strojově přeložené. Zavedená firma, která se chce svou aplikací prezentovat, si ovšem nehodlá udělat ostudu, a proto má vše vycizelované.
Žádné recenze ani hodnocení
Asi největším varování mohou být recenze a hodnocení. Běžné zavedené aplikace mají desítky tisíc až miliony hodnocení od uživatelů, mezi nimiž často nechybí ani ta kritická. Ale tak je to v pořádku, protože každý člověk má právo vyjádřit svůj názor. Podvodné aplikace ale často nemají ani recenze ani hodnocení. Nedávno objevený falešný WhatsApp se vyznačoval právě tímto fatálním nedostatkem, ale přitom měl 500 000 stažení. Originální aplikace přitom má 241 milionů recenzí a hodnocení 4,6.
Falešné komentáře
Velmi zrádné ale mohou být falešné komentáře. Ty se sice objevovaly vždy, ale dnes díky umělé inteligenci mohou přibývat raketovou rychlostí. Obvykle je přitom poznáte podle toho, že všechny znějí stejně, jsou nicneříkající, ale aplikaci vynášejí do nebe a udílejí jí 5 hvězdiček. Google v roce 2025 zablokoval 160 milionů takových hodnocení a recenzí. A meziročně jich neustále přibývá.
Podezřele malá velikost
Odborníci na kyberbezpečnost upozorňují i na aplikace, které jsou podezřele malé, takže mají sotva pár MB. Pro uživatele to zní dobře, protože aplikace aspoň nezabere tolik místa v telefonu nebo tabletu. Jenže trik spočívá v tom, že po stažení dojde k instalaci obrovské knihovny s velkým množstvím kódu. Tím se do telefonu dostane virus, ale Google nic nepozná, protože sama aplikace na Google Play je neškodná – jde třeba o obyčejnou čtečku PDF dokumentů.
Předběžný přístup je riziko
V době vibecodingu, kdy se své aplikace snaží vyvíjet mnoho laiků neznalých programování, přibývají na Google Play stovky nových nástrojů. A mnohé z nich začínají v režimu předběžného přístupu, aby mohli být uživateli řádně otestovány. Což není nic neobvyklého. Jenže pokud taková aplikace zároveň nemá ještě žádné hodnocení, je to už dost podezřelé. Proto před takovým testováním varuji a určitě bych ho nedoporučila – vstupujete tím totiž na zcela neznámou půdu a můžete trpce litovat.