Nedávno se objevila zpráva, že etičtí hackeři zvládli napadnout telefon Galaxy S26, a to na základě jediného e-mailu. Podobně snadno se přitom dostali i do systému Pixel 11. A i když výrobci díky tomuto zjištění narychlo opravili objevené zranitelnosti, mohou existovat další. A to třeba i v prohlížeči Chrome, který patří celosvětově k nejpoužívanějším. Proto Google už delší dobu provozuje program odměn, kdy za nalezení závažných chyb nabízí vysoké finanční odměny. A teď je ještě navyšuje.
Program nazvaný Bug Hunters, tedy Lovci chyb, spadá přímo pod společnost Alphabet. Zaměřuje se výhradně na internetový prohlížeč Chrome a všem technologicky zdatným jedincům nabízí finanční odměnu za nalezení dosud neobjevené chyby. Přitom platí, že čím je zranitelnost závažnější, tím vyšší je odměna. A aby Google hledače ještě víc motivoval, rozhodl se nyní ke zvýšení částek.
Mohlo by vás zajímat
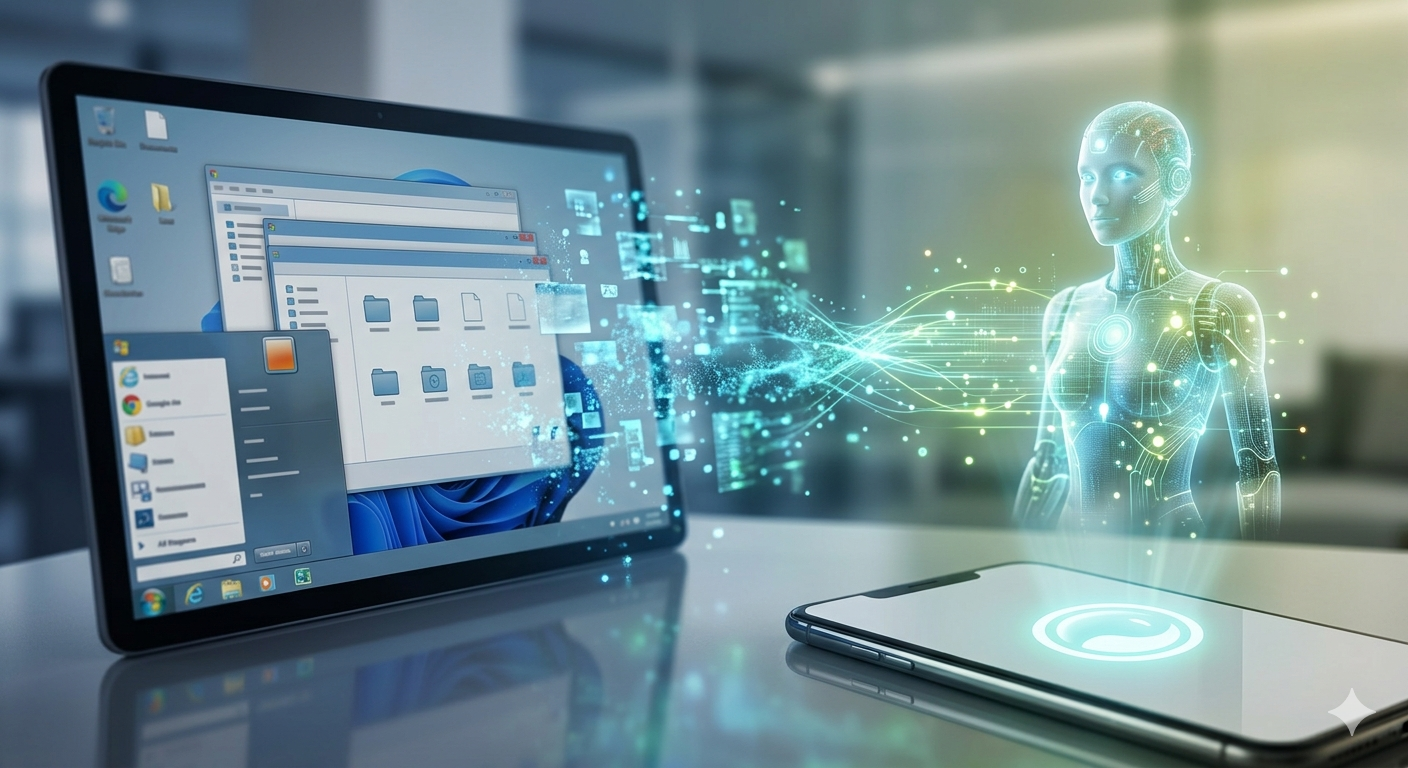
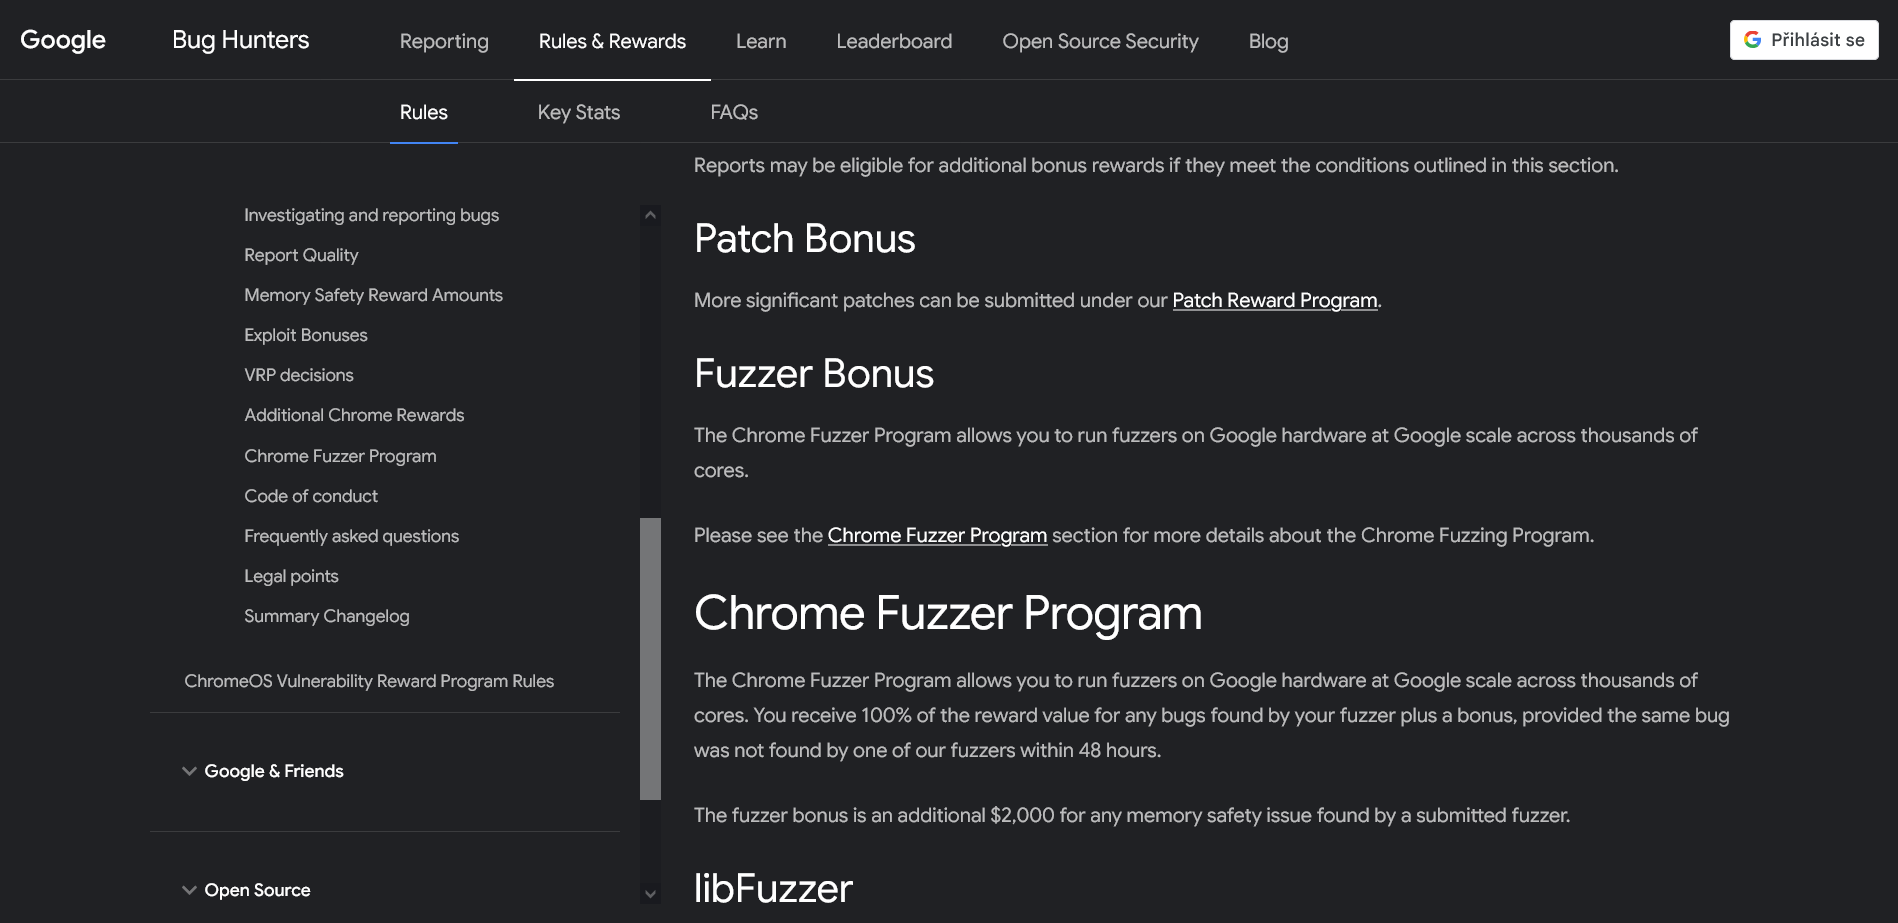
Jejich detailní rozpis je k nalezení přímo na webové stránce Bug Hunters, ale pro jednoduchost jsem dohledala nejzásadnější částky:
- základní odměna za objevení zranitelností způsobených poškozením paměti činí 2 000 USD,
- za odhalení řízeného čtení dat lze získat 4 000 USD,
- za odhalení příčin způsobujících pády v procesech prohlížeče, GPU a sítě je možné dostat 4 000 USD,
- za příčiny logických chyb V8 se dá získat 4 000 USD,
- za zjištěné důvody problémů se sandboxem V8 se dá získat 5 000 USD,
- za zranitelnosti umožňující zápis dat a chyby typu use-after-free (UAF) je možné dostat až 8 000 USD,
- za nahlášení řízeného zápisu dat je odměna až 20 000 USD.
Největší skok udělal Google u základní odměny, která dříve byla pouze 500 USD a nyní činí 2 000 USD. Což je podle mě pro etické hackery mnohem více motivující. A odměňovat hodlá ještě jedním způsobem – ohlásil totiž návrat takzvaného Chrome Fuzzer bonusu. Tato výzva cílí především na výzkumníky, kteří často zadávají záměrně chybně vytvořené vstupy, čímž často náhodně odhalí bezpečnostní zranitelnosti.
Fotogalerie


Vzniká síň slávy
Prostý fakt, že Google zvyšuje částky za objevení chyb v Chrome, podle mě naznačuje, že bezpečnost prohlížeče považuje za naprostý základ. Je přitom zřejmé, že s příchodem umělé inteligence a AI agentů se ohrožení ještě znásobilo a modely jsou schopny najít i takové zranitelnosti, o nichž lidé nemají ani tušení. Existuje ostatně už několik případů, kdy se AI agenti při testování začali chovat svévolně a napadli cizí servery včetně Hugging Face.
Tomu chce Google zabránit. A jelikož zároveň sám vyvíjí jedny z nejpokročilejších AI modelů na světě, dobře zná možná rizika. Proto neváhá platit obrovské sumy každému, kdo ho upozorní na jakoukoliv skulinu v zabezpečení. A aby lidi ještě víc navnadil k hledání, zavedl ještě jednu novinku. Je jí jakási síň slávy, kdy na konci každého roku bude vyhlašovat účastníky s nejlepšími výsledky. Jedná se například o kategorie:
- nejvíce nálezů,
- nejlepší chyba,
- nejlepší hlášení.
Jak přesně tato anketa bude fungovat a kdo bude vítěze vyhodnocovat, není úplně jasné. A přesto to jistě leckoho zláká k ještě většímu úsilí. A aby se ti, kteří chyby nahlásili už dříve, necítili odstrčeně, Google bude započítávat všechny hlášení od 30.4. 2026. Což mi přijde férové a doufám, že Chrome teď bude bezpečnější než kdy jindy.