Oficiální webový prohlížeč od společnosti Samsung, tedy Samsung Browser, má podle informací Obchodu Play přes 1 miliardu stažení a pro mnoho uživatelů telefonů a tabletů Galaxy se již stal primárním vyhledávačem. Jeho popularita ale přesto zdaleka nedosahuje Chrome ani Firefoxu. A teď se navíc ukázalo, že oproti těmto prohlížečům s klidem ignoruje nebezpečné certifikáty a umožňuje uživatelům vstupovat na stránky, které mohou být rizikové.
Webové stránky nacházející se na internetu mají různé druhy certifikátů. Jedná se o prokazatelná osvědčení, která nás na první pohled dokážou informovat o stupni jejich zabezpečení. A jejich cílem je šifrovat komunikaci mezi prohlížečem a serverem, plus zároveň ověřují identitu webu. K nejčastějším přitom patří http:// a zabezpečený https://.
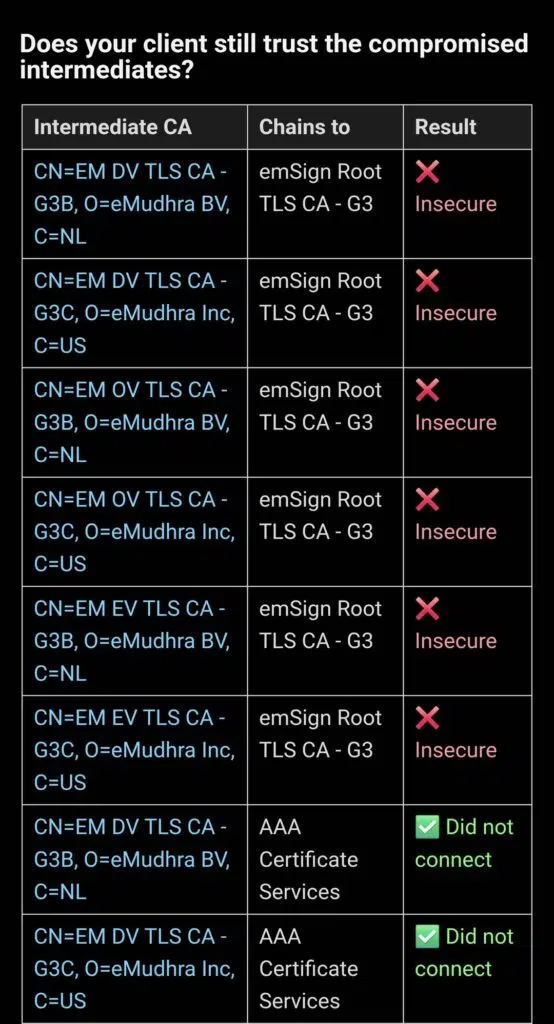
Jedním z globálních poskytovatelů těchto řešení je přitom i indická společnost eMudhra fungující již od roku 2008. Ta se specializuje také na certifikáty digitálního podpisu (DSC) a až donedávna fungovala zcela bez obtíží. Jenže před pár týdny indický úřad pro kybernetickou bezpečnost (CERT-In) upozornil na kompromitaci osmi soukromých klíčů a ukázal na jasnou souvislost s firmou eMudhra.
Mohlo by vás zajímat
Běžný uživatel nemá šanci tuto náležitost zjistit a na tahu jsou v takovém případě nejen poskytovatelé certifikátů, ale i provozovatelé internetových prohlížečů. A většina z nich zareagovala velmi záhy – Chrome, Firefox, Safari a Microsoft Edge už přestaly tyto certifikáty přijímat. Samsung ale jako by o ničem nevěděl.
Fotogalerie
Samsung dál umožňuje vstup
Prohlížeč Samsung Browser inkriminované certifikáty, které vznikly chybou ve skriptu již v dubnu 2025, dál podporuje a uživatelům nijak nebrání ve vstupu na podezřelé weby. Riziko přitom netkví v přímém napadení, ale v tom, že šifrovací klíč je příliš slabý, a pokud ho někdo vypočítá a napodobí, může vytvořit kopii známých stránek a svádět na ně důvěřivce.
Latest Samsung Browser 31.0.0.64 is still vulnerable to eMudhra CA certificates compromise 😔
Hope they patch it soon pic.twitter.com/w9xetizXgs
— CID (@theonecid) October 22, 2026
Taková podvržená webová stránka, která může imitovat třeba banku nebo e-mailovou službu, se pak může v prohlížeči zobrazovat jako zabezpečená. A co s tím dělat? V prohlížečích Chrome, Firefox nebo Safari nemusíte mít strach. Ale pokud se například přihlašujete do internetového bankovnictví prostřednictvím prohlížeče od Samsungu, měli byste být velmi opatrní. Já osobně spíš doporučuji přestat ho k takto citlivým úkonům používat, dokud i Samsung nevydá kýženou opravu. A doufám, že to udělá brzy.