Google încearcă în mod constant să ne convingă că Google Play este cel mai sigur loc pentru a descărca aplicații pentru telefonul și tableta ta Android. Dar există și rapoarte din când în când conform cărora aplicații cu viruși sau aplicații care păcălesc utilizatorii să viziteze site-uri explicite ce îți permit să dezbraci străini cu ajutorul inteligenței artificiale s-au infiltrat în magazinul său. Și acum, a apărut o altă astfel de problemă.
Au trecut doar câteva zile de când cercetătorii au subliniat că Google Play a App Store a fost descoperit aproximativ 400 aplicații de nudificare, care permit oamenilor să se dezbrace cu ajutorul inteligenței artificiale. Ambii giganți au reacționat imediat și au început să le șteargă, dar au refuzat să își asume partea de vină - de exemplu Apple tvEl a susținut că aplicația era în regulă atunci când algoritmul a aprobat-o, dar autorii acesteia au modificat conținutul ulterior. Urmele duc spre China.
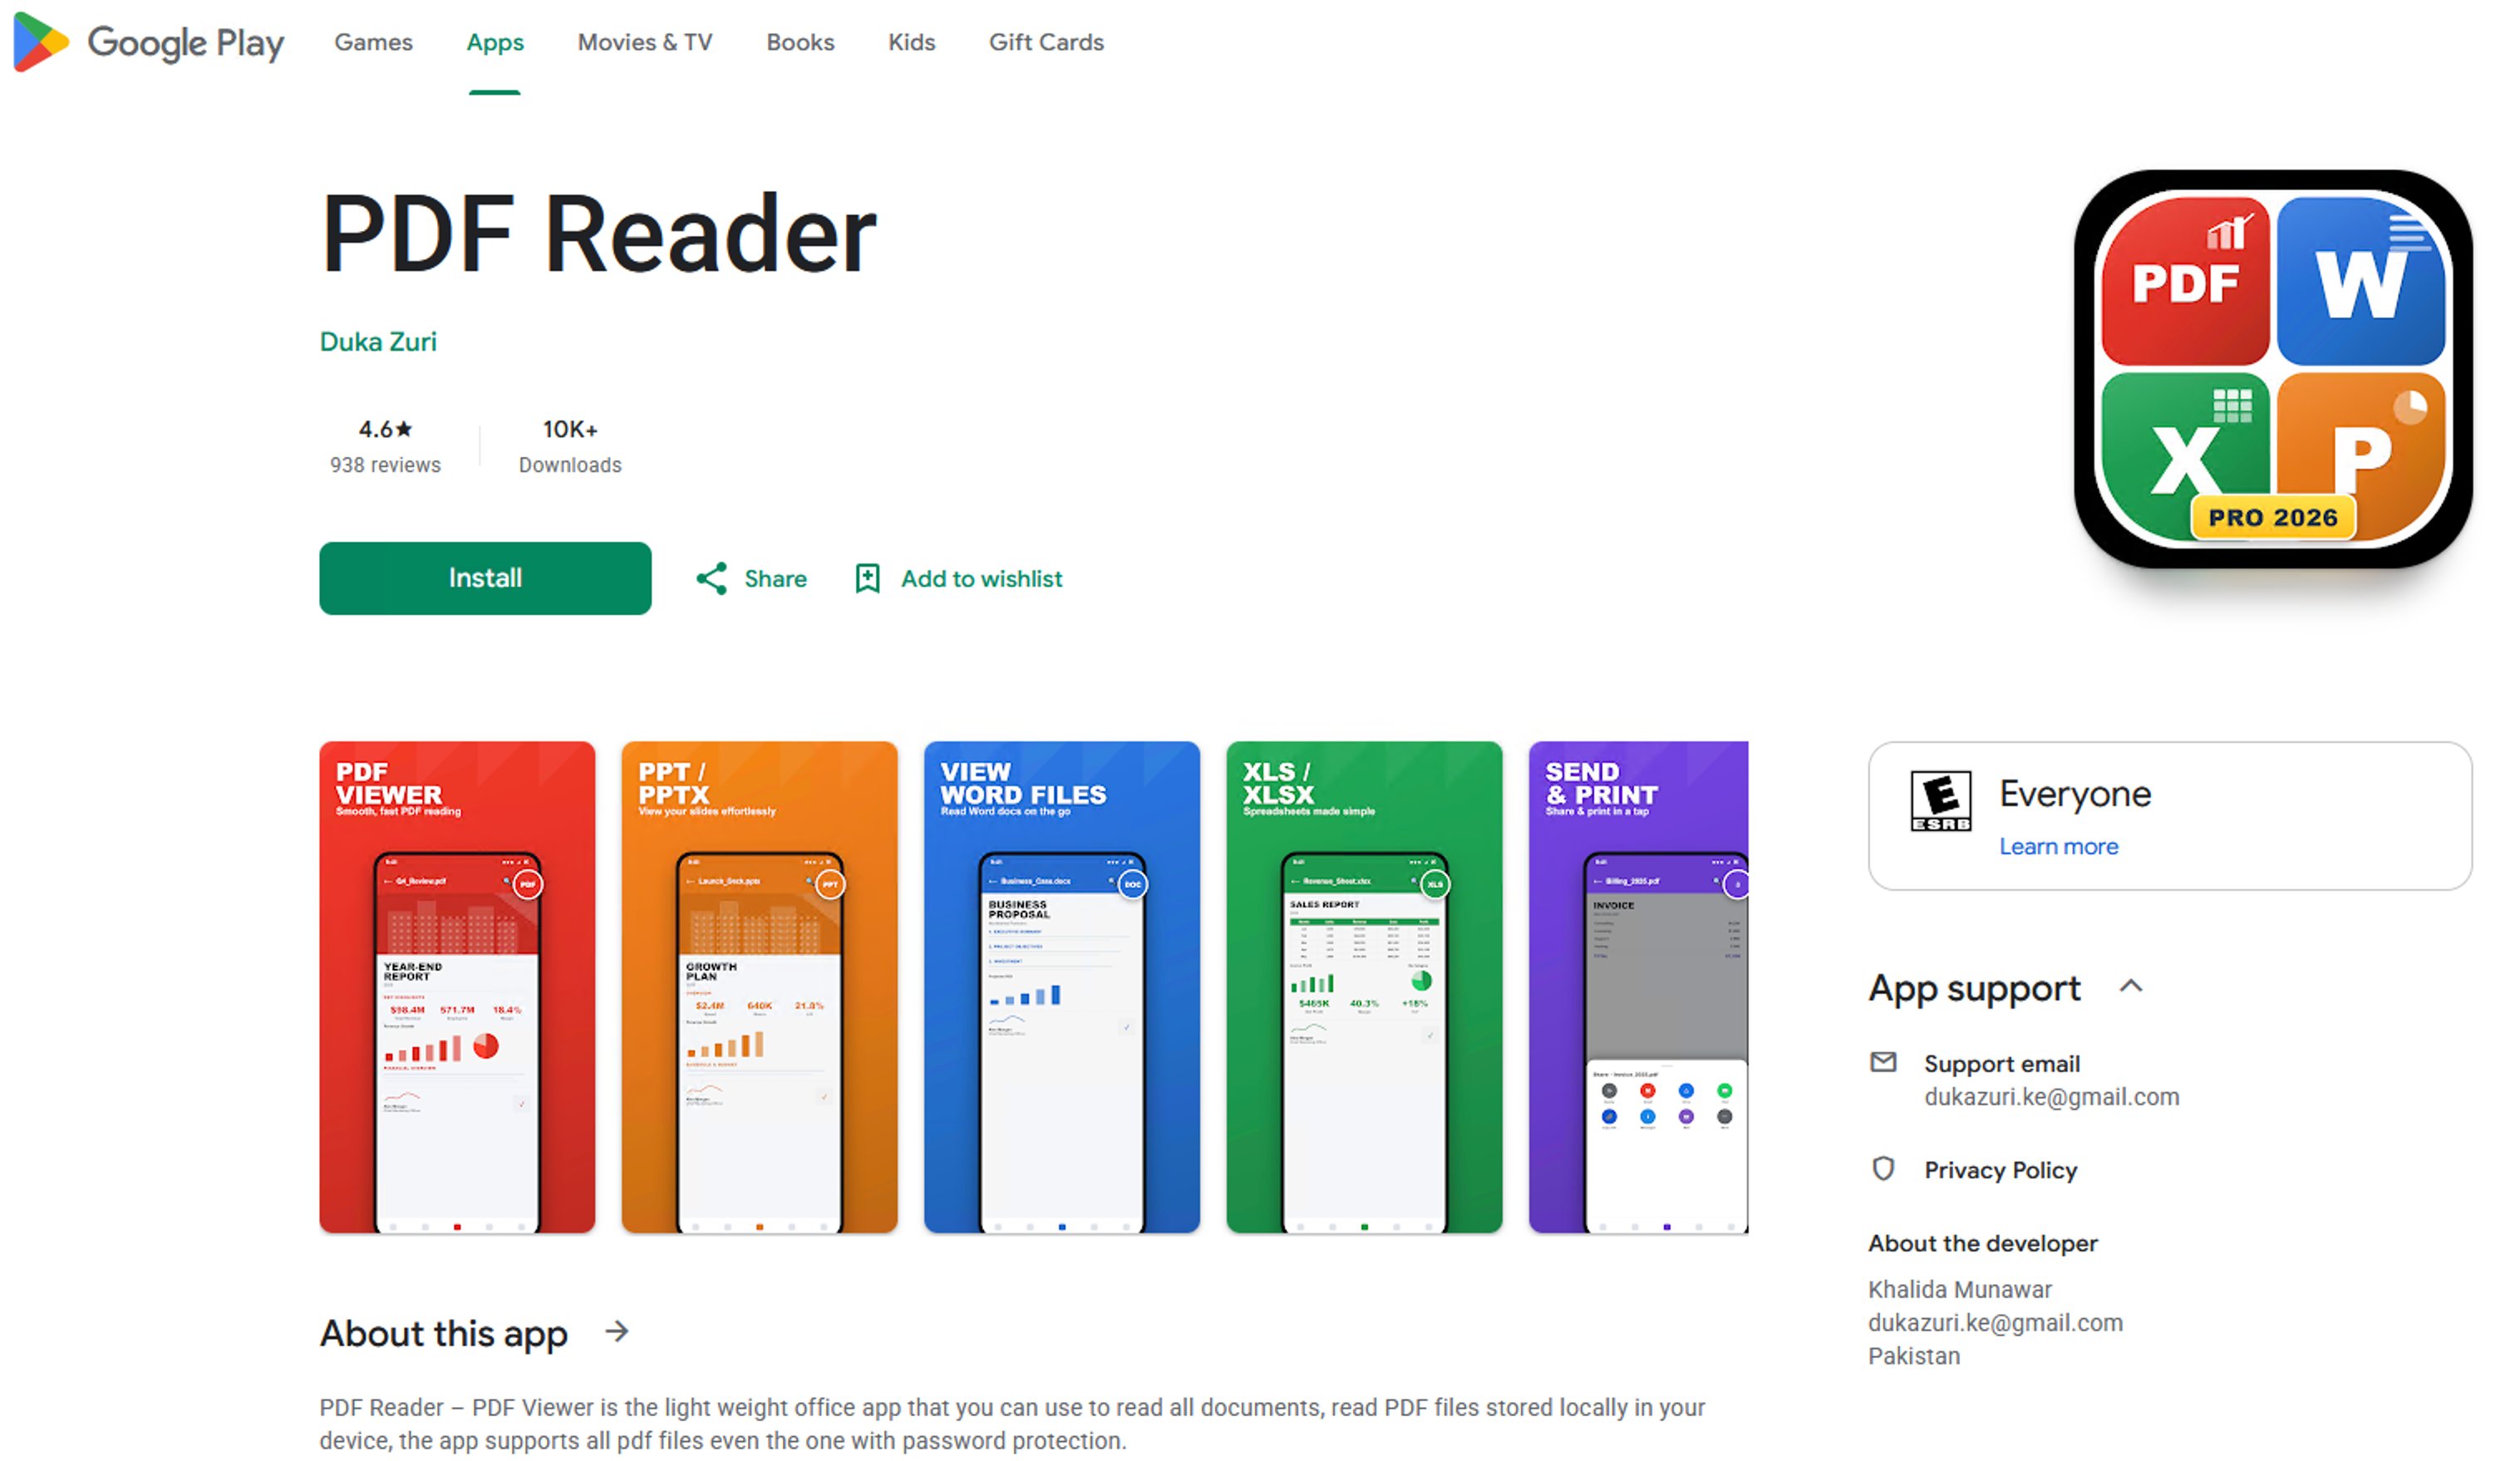
Cel mai recent caz indică o aplicație numită PDF Reader de la dezvoltatorul Duka Zuri. Se prezintă ca un cititor obișnuit de documente PDF și, prin urmare, se încadrează în avalanșa de instrumente concurente foarte similare. Dar cercetătorii de la Zscaler ThreatLabz au descoperit în acesta Troianul bancar Anatsa.
Te-ar putea interesa
Riscul persistă
Google a răspuns imediat după notificare și șters ea din Magazin Play, dar asta nu schimbă faptul că inițial l-a aprobat, nu a dezvăluit riscul și chiar a permis retragerea acestuia peste 10.000 de utilizatoriȘi este posibil să fie în continuare în pericol. Prin urmare, dacă aveți aplicația pe dispozitiv, vă recomand să o ștergeți imediat și apoi să utilizați un program antivirus și nuchat Verificați sistemul pentru riscul de malware.
Dar, ca să fiu corect, trebuie să recunosc că Google nu este în întregime de vină. Virusul Anatsa este destul de cunoscut și utilizat pe scară largă. Nu este inclus inițial în aplicații și, la început, este doar un instrument simplu capabil să ajute utilizatorii. Dar hackerii oferă de obicei ulterior o actualizare prin care este descărcat. Și apoi poate începe să caute... detalii bancare.
Fotogalerie



În plus, utilizatorii îl vor rula singuri dacă acordă permisiunea aplicației. autorizație peste standardÎntr-un astfel de caz, o cerere tipică este pentru facilitând accesul la telefonDar, de facto, acest lucru înseamnă că malware-ul va pătrunde mult mai adânc în sistem și poate chiar citiți conținutul mesajelor SMSCombinate cu datele de conectare la serviciile bancare online descoperite, atacatorii au apoi o cale liberă către banii dumneavoastră.
Un program antivirus va ajuta chiar și Android
Descoperă un astfel de rău intenționat virus funcționarea pe baza unui program obișnuit de birou este adesea dincolo de puterea majorității utilizatorilor. Cu toate acestea, există modalități dovedite de a vă apăra. În opinia mea, cea mai simplă este să instalați pe telefon și tabletă program antivirus și continuu nuchat controlează întregul dispozitiv.
⚠️ ThreatLabz a descoperit un alt program de instalare Anatsa distribuit prin intermediul Google Play Store. appAplicația este deghizată într-un cititor PDF pentru Android care are în prezent peste 10,000 de instalări.
CIO-urile pentru această campanie sunt enumerate mai jos:
Google Play Store URL... pic.twitter.com/b9lYlKKZ0U
Vezi postarea pe X
De obicei este eficient și verificare în doi pași are loc printr-un cod trimis prin SMS, dar în acest caz este mai dăunător. Cu toate acestea, virusul poate fi detectat de măsurile de securitate încorporate ale Android, inclusiv Google Play Proteja, motiv pentru care este important să ai un telefon/o tabletă care să aibă în continuare dreptul la actualizări de sistem (ceea ce, din experiența mea, mulți oameni subestimează). În caz de suspiciune a unui atac, de asemenea, imediat schimbaţi parola la serviciile tale bancare online.