Google prøver stadig å overbevise oss om at Google Play er det tryggeste stedet å laste ned apper til Android-telefonen og nettbrettet ditt. Men det kommer også rapporter fra tid til annen om at apper med virus eller apper som lurer brukere til å besøke eksplisitte nettsteder som lar deg kle av fremmede ved hjelp av AI, har infiltrert butikken deres. Og nå har et annet slikt problem dukket opp.
Det er bare noen få dager siden forskere påpekte at Google Play a App Store ble oppdaget omtrent 400 nudify-applikasjoner, som lar folk kle av seg ved hjelp av AI. Begge gigantene reagerte umiddelbart og begynte å slette dem, men nektet å ta sin del av skylden – for eksempel Apple tvHan hevdet at appen var fin da algoritmen godkjente den, men at forfatterne endret innholdet senere. Sporene fører til Kina.
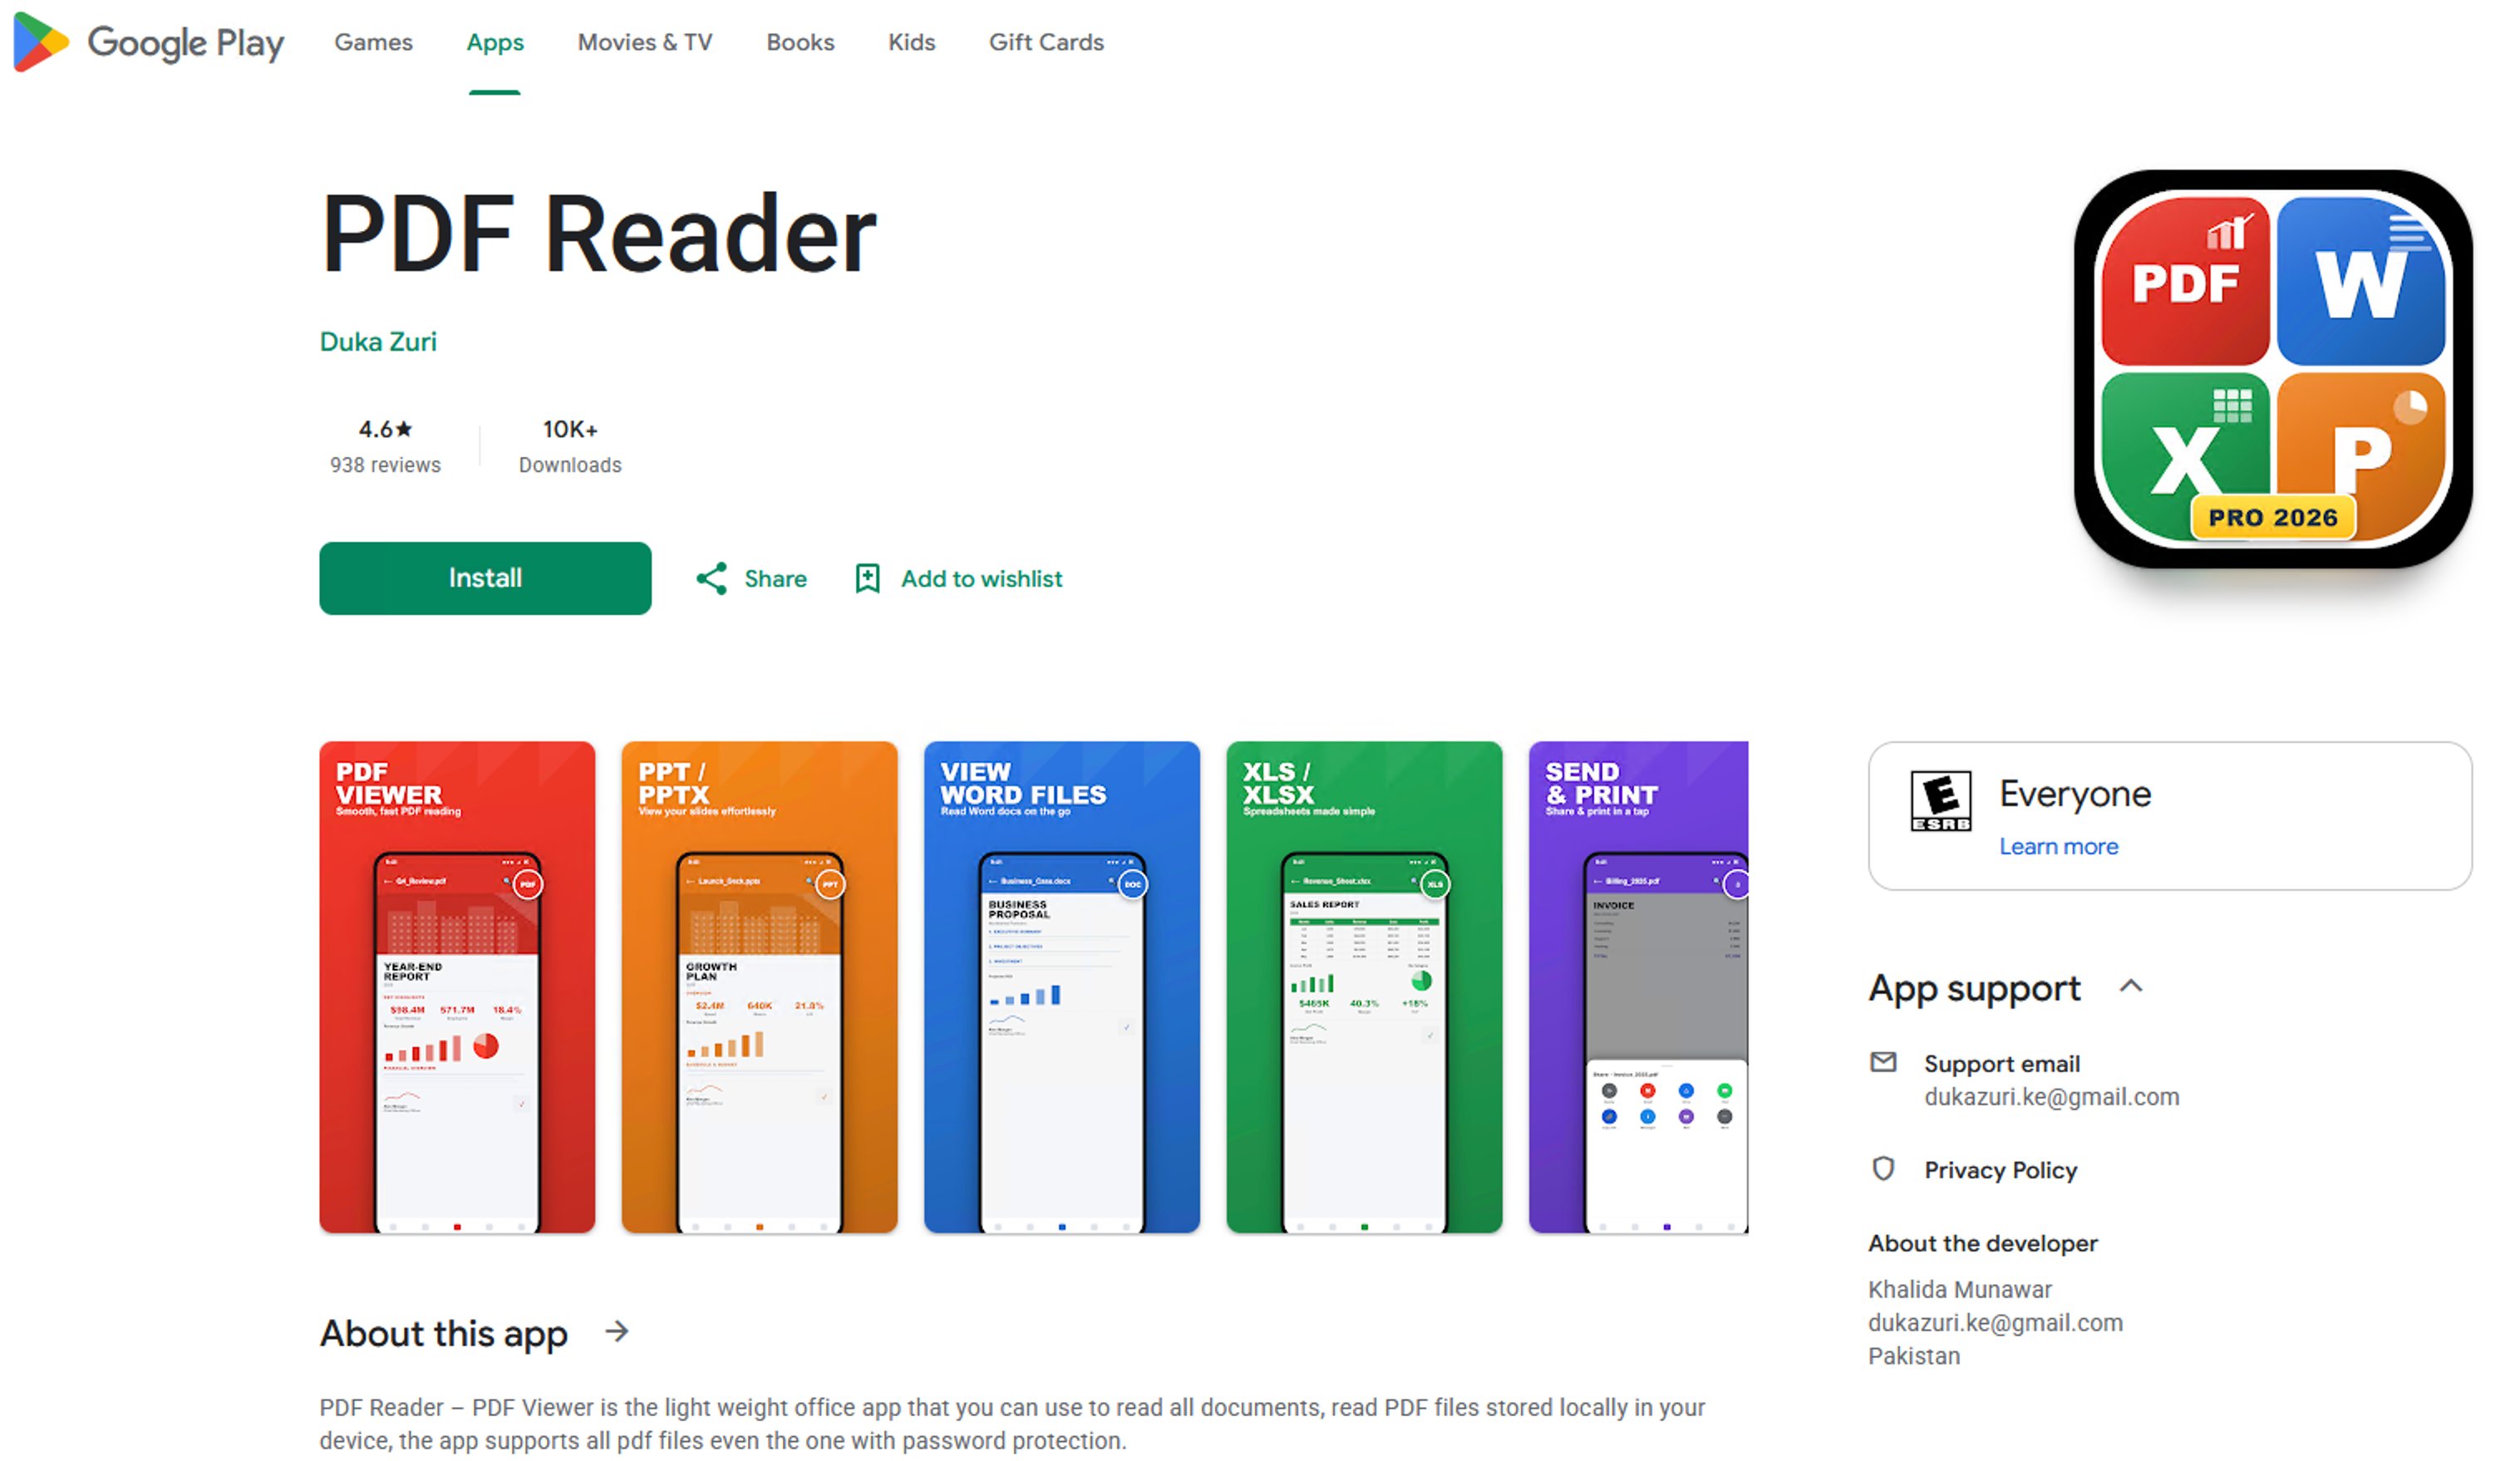
Den siste saken peker mot en app som heter PDF-leser fra utvikleren Duka Zuri. Den presenterer seg som en vanlig PDF-dokumentleser og passer dermed inn i flommen av svært like konkurrerende verktøy. Men det var i denne at forskere fra Zscaler ThreatLabz oppdaget Anatsa banktrojaner.
Du kan være interessert i
Risikoen vedvarer
Google svarte umiddelbart etter varselet, og slettet henne fra Play Store, men det endrer ikke det faktum at han opprinnelig godkjente det, ikke avslørte risikoen, og til og med lot det bli trukket tilbake mer enn 10 000 brukereOg de kan fortsatt være i faresonen. Derfor, hvis du har applikasjonen på enheten din, anbefaler jeg å slette den umiddelbart og deretter bruke et antivirusprogram og ikkechat sjekk systemet ditt for risiko for skadelig programvare.
Men for å være rettferdig, må jeg innrømme at Google ikke har hele skylden. Anatsa-viruset er ganske kjent og mye brukt. Det er ikke inkludert i applikasjoner i utgangspunktet, og i starten er det egentlig bare et enkelt verktøy som kan hjelpe brukere. Men hackere tilbyr vanligvis senere en oppdatering som den lastes ned gjennom. Og så kan den begynne å søke etter bankdetaljer.
Fotogalerie



I tillegg vil brukerne kjøre det selv hvis de godkjenner søknaden. over standard autorisasjonI et slikt tilfelle er en typisk forespørsel om gjør det enklere å få tilgang til telefonen dinMen dette betyr i praksis at skadevaren vil komme mye dypere inn i systemet og kan til og med lese innholdet i SMS-meldingerKombinert med de oppdagede innloggingsdetaljene for nettbank, har angriperne deretter en fri vei til pengene dine.
Et antivirusprogram vil hjelpe selv Android
Oppdag en slik ondsinnet virus å bruke et vanlig Office-program er ofte utenfor rekkevidde for de fleste brukere. Det finnes imidlertid velprøvde måter å forsvare seg på. Etter min mening er det mest grunnleggende å installere på telefonen og nettbrettet ditt. antivirusprogram og kontinuerlig ikkechat kontrollere hele enheten.
⚠️ ThreatLabz har avdekket enda et nytt Anatsa-installasjonsprogram som distribueres via Google Play Store. De application er kamuflert som en Android PDF-leser som for øyeblikket har over 10 000 installasjoner.
IOC-ene for denne kampanjen er listet opp nedenfor:
Google Play Store URL ... pic.twitter.com/b9lYlKKZ0U
Se innlegget på X
Det er vanligvis effektivt også totrinnsverifisering skjer via en kode sendt via SMS, men i dette tilfellet er det mer skadelig. Viruset kan imidlertid oppdages av Androids innebygde sikkerhetstiltak, inkludert Google Play Beskytt, og derfor er det viktig å ha en telefon/nettbrett som fortsatt har rett til systemoppdateringer (som mange etter min erfaring undervurderer). Ved mistanke om et angrep, også umiddelbart endre passord til nettbanken din.