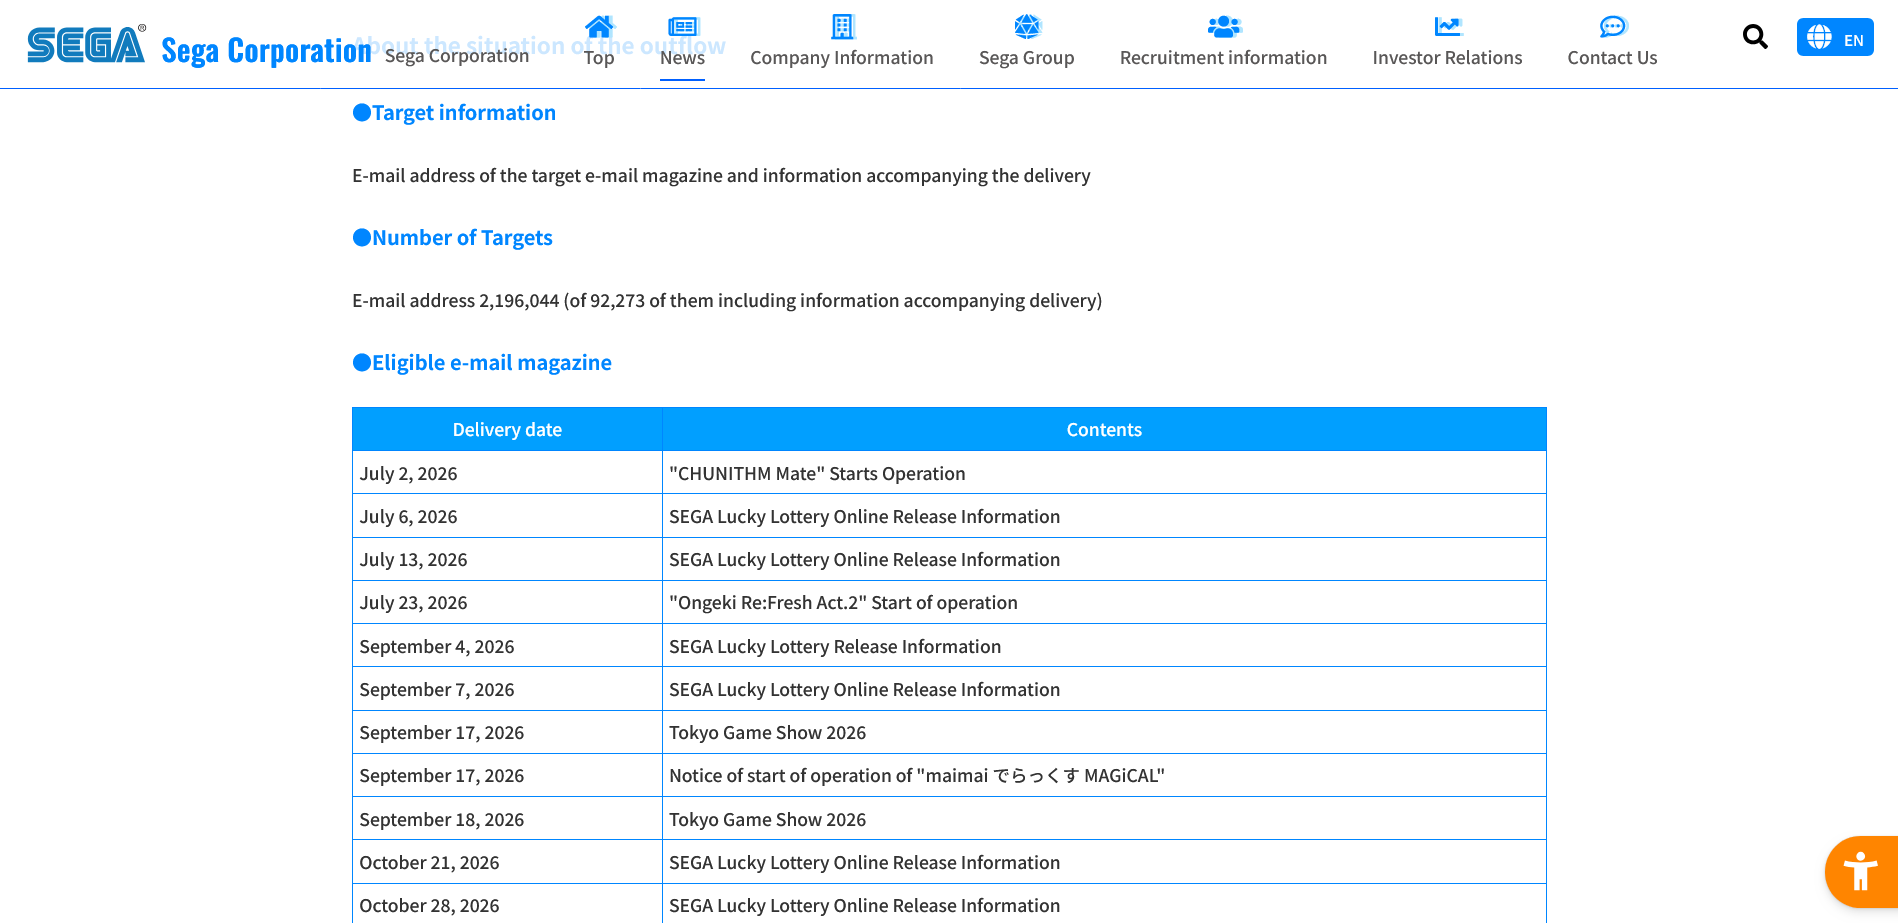
أقرت شركة SEGE، وهي شركة تطوير ألعاب يابانية متخصصة في ألعاب المنصات المنزلية والحاسوب الشخصي، بتعرضها لهجوم إلكتروني. وخلال الهجوم، تم تسريب بيانات 2,2 مليون مستخدم، معظمها بيانات شخصية. تُعد هذه مشكلة كبيرة للشركة، ولكن من جهة أخرى، لا يُعزى السبب إلى ضعف إجراءاتها الأمنية. فقد استهدف المخترقون الشركة المسؤولة عن إدارة وإرسال النشرات الإخبارية، ومن هنا وقع التسريب الهائل.
الأشخاص الذين لديهم برامج أو أجهزة SEGAلذا يمكنهم الاطمئنان. لم تتعرض أجهزتهم وبرامجهم للاختراق، وحتى البيانات التي تخزنها سيجا عنهم آمنة. وهذا، في رأيي، خبر سارّ، ويُظهر الإجراءات الأمنية الكبيرة التي تتخذها هذه الشركة متعددة الجنسيات. لكن المخترقين أمضوا وقتًا طويلاً في البحث عن ثغرة أمنية حتى اكتشفوها - في شركة متعاونة. أرارا ضمان توزيع الإعلانات وغيرها رسائل البريد الإلكتروني للمستخدمين.
يمكن أن تكون مهتمًا بـ
تسريب رسالة إخبارية
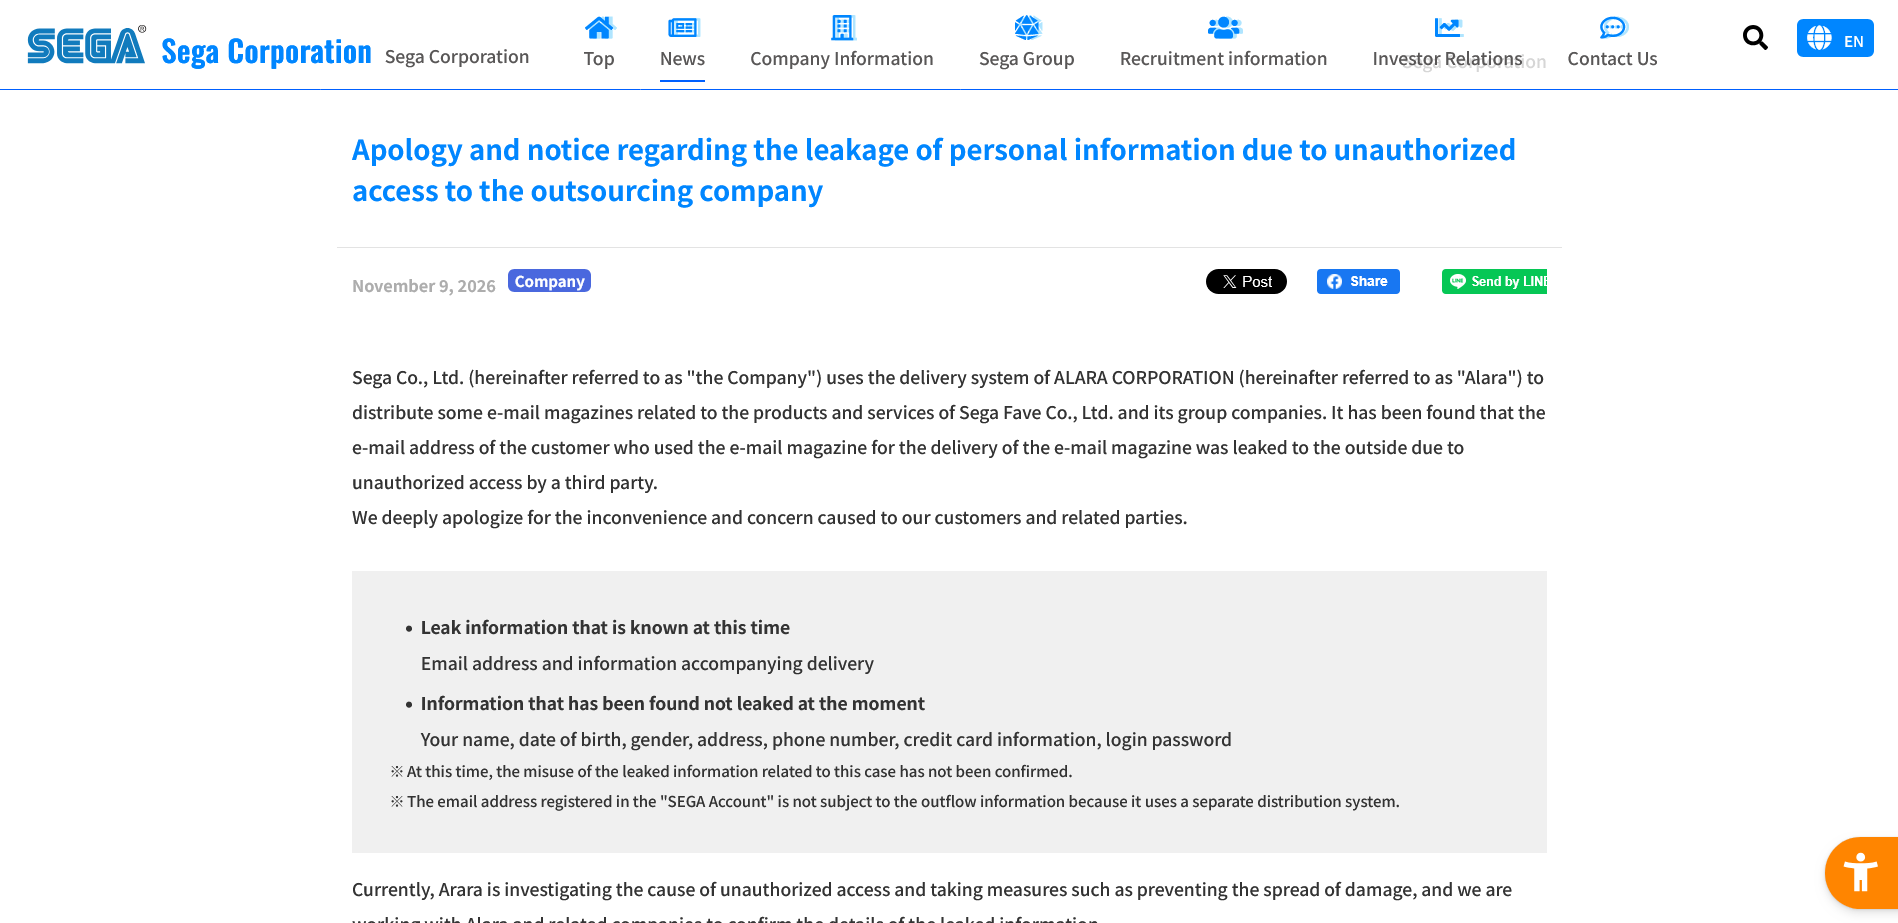
SEGA هجوم تم الإعلان عنه في 9.11. 2026لكن ذلك قد حدث بالفعل 2. 11. 2026بعد يوم، اعترفت الشركة المخترقة بالأمر، وبدأت شركة سيجا بالتحقيق ليس فقط في أسباب الاختراق، بل أيضاً في البيانات المسروقة. لم تكن التفاصيل محددة بعد، لكنها أشارت على الفور إلى أن لم ينج البيانات التالية:
- أسماء،
- العناوين،
- تفاصيل بطاقة الائتمان،
- تاريخ الميلاد،
- الجنس،
- كلمات مرور الحسابات.
ومن هذا أستنتج أن الأمر في أيدي المتسللين يمكن الحصول على الأقل عناوين البريد الإلكترونيلكن ليس هناك عدد قليل. اعترفت شركة سيجا بأن الهجوم أثر على أعداد قياسية. 2,2 مليون العملاء. وتزداد النكسة سوءًا بسبب أرارا nestيقتصر عمله على رسائل البريد الإلكتروني لمطور ألعاب ياباني، ولكنه يتعامل أيضًا مع الرسائل الإخبارية لشركات مثل مطعم موس برجر، سينمات شوتشيكو متعددة الشاشات، تي كي سي a IIJmioوربما أصبحت تلك حتى جزءًا من هجوم وهروب ضخمين.
قم بإلغاء تحديد ما لا تحتاجه.
الخبر السار، في رأيي، هو أن البيانات المسروقة على الأرجح لم تُساء استخدامها بعد. ولكن ما لم يُساء استخدامه، قد يُساء استخدامه. هذه قاعدة بيانات ضخمة قد ينتهي بها المطاف بسهولة في السوق السوداءويمكن أن يثير هذا الكم الهائل من البيانات اهتمام الكثيرين. مع ذلك، لا يستطيع المستخدمون أنفسهم فعل أي شيء حيال ذلك. فإذا فقدوا ثقتهم بالشركة ويرغبون في منع وقوع حادثة مماثلة في المستقبل، فإن فرصتهم الوحيدة هي إلغاء موافقتهم على تلقي النشرات الإخبارية. لكن هذا لن يُصلح التسريب السابق.
في الوقت نفسه، أعتقد أن هذا تحذير هام، لأن المتسللين قد يحاولون أيضاً شن هجوم مماثل على أي شركات أخرى متخصصون في رسائل البريد الإلكتروني. وعندما تنظر إلى بريدك الوارد، قد تُصدم من عدد الشركات التي منحتها الإذن بالفعل لإرسال رسائل إخبارية إليها. لذلك، إذا لم تكن تقرأ هذه الرسائل وتستخدمها بانتظام، أنصحك تسجيل الخروج منهم وبالتالي منع هذا الخطر.