SEGE Corporation, tedy japonská vývojářská firma specializující se na hry pro konzole a počítače, přiznala hackerský útok. Při něm unikla data 2,2 milionu uživatelů, přičemž často šlo o jejich osobní údaje. Pro firmu je to obrovský problém, ale na druhou stranu je třeba říct, že na vině není její špatné zabezpečení. Hackeři si totiž vyhlédli společnost, která spravuje a rozesílá její newslettery. A právě zde došlo k masivnímu úniku.
Lidé, kteří mají software nebo hardware SEGA, tak mohou zůstat v klidu. Jejich zařízení ani programy nebyly napadeny a i data, která o nich uchovává přímo SEGA, jsou v bezpečí. Což je podle mě dobrá zpráva a svědčí to o značném zabezpečení ze strany této nadnárodní korporace. Jenže hackeři tak dlouho pátrali po slabině, až ji odhalili – a to u spolupracující společnosti ARARA zajišťující rozesílání reklamních a jiných e-mailů uživatelům.
Mohlo by vás zajímat
Únik z newsletterů
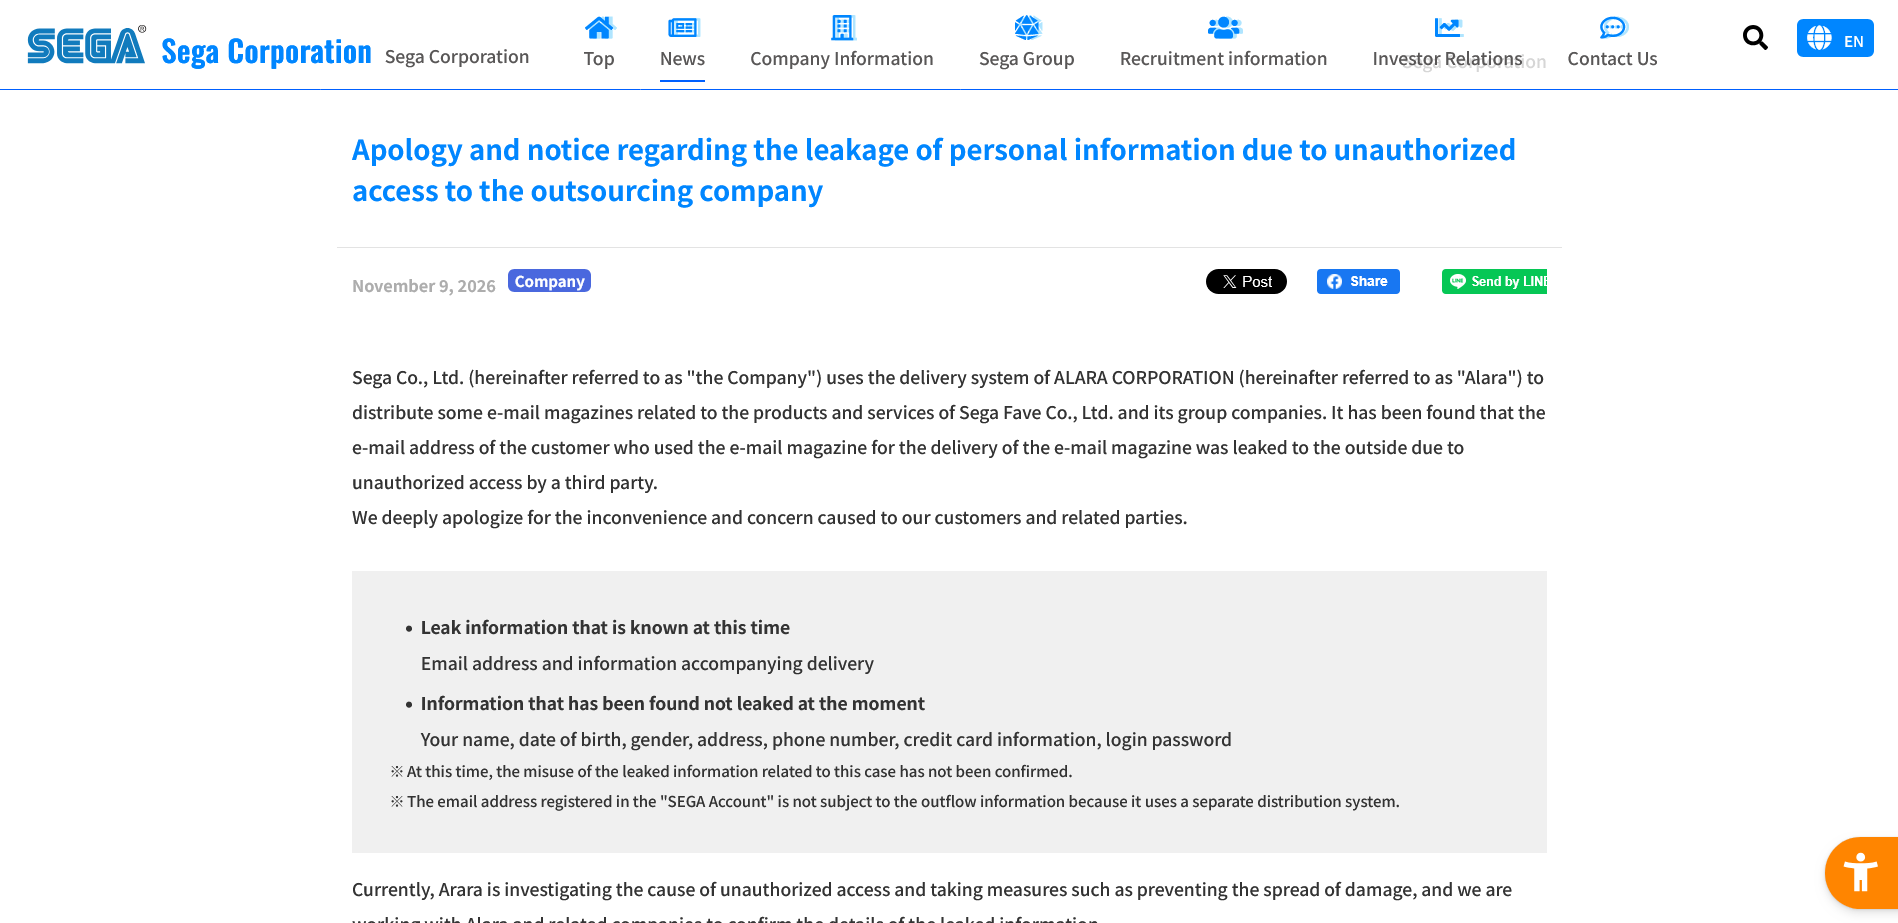
SEGA útok oznámila 9.11. 2026, ale došlo k němu už 2. 11. 2026. O den později ho napadená firma přiznala a SEGA začala vyšetřovat nejen jeho příčiny, ale i to, jaká data byla zcizena. Konkrétní zatím nebyla, ale rovnou upozornila, že neunikly následující údaje:
- jména,
- adresy,
- údaje o kreditních kartách,
- data narození,
- pohlaví,
- hesla k účtům.
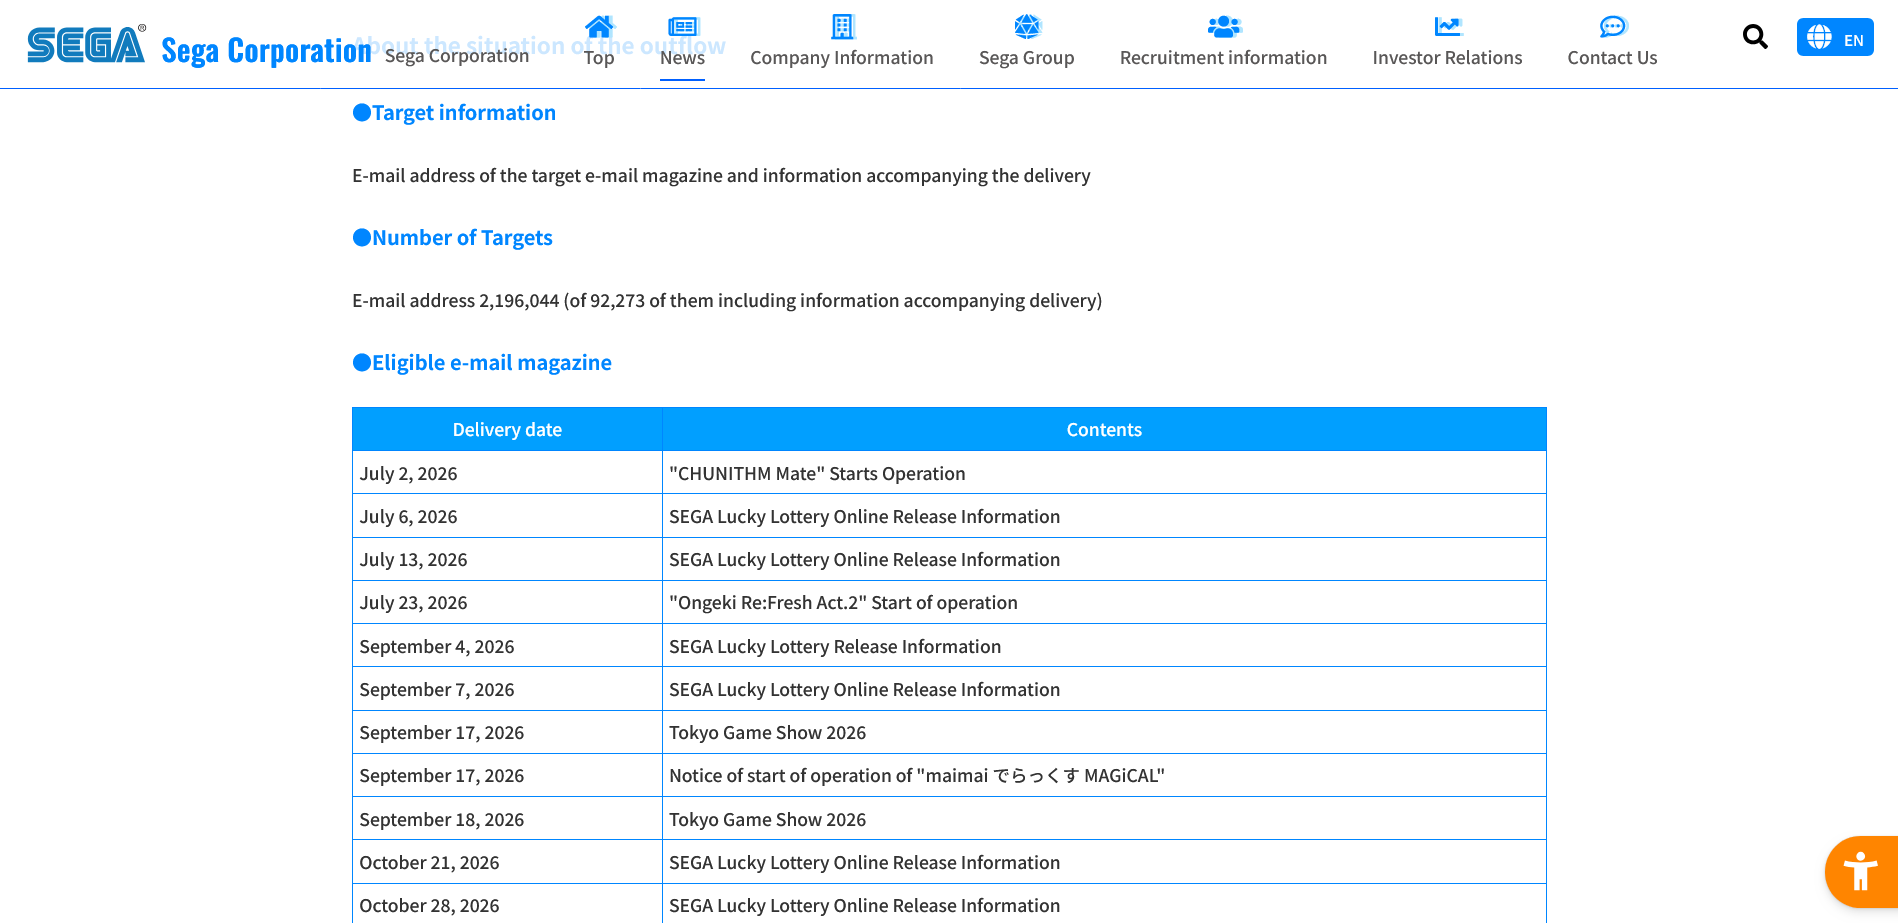
Z toho si troufám odvodit, že se do rukou hackerů mohly dostat přinejmenším e-mailové adresy. Ale není jich málo. SEGA přiznala, že se útok dotkl rekordních 2,2 milionu klientů. Průšvih je přitom o to větší, že firma ARARA se nestará pouze o e-maily pro japonského tvůrce her – řeší také newslettery pro společnosti jako MOS Burger, Shochiku Multiplex Theaters, TKC a IIJmio. A i ty se pravděpodobně staly součástí masivního útoku a úniku.
Odhlaste to, co nepotřebujete
Dobrou zprávou podle mě je alespoň to, že zcizená data nejspíš zatím nebyla zneužita. Ale co není, může být. Jedná se o obří databázi, která se snadno může ocitnout na černém trhu. A takový objem dat může leckoho zaujmout. Samotní uživatelé s tím přitom nemohou nic dělat. Pokud ztratili ve firmu důvěru a chtěli podobnému incidentu předejít v budoucnu, jejich jedinou šancí je odvolat souhlas se zasíláním newslettterů. Ale předchozí únik tím nezvrátí.
Zároveň jde podle mě o značné varování, protože o podobný útok se hackeři mohou pokusit i u jakékoliv jiné další firmy specializující se na e-maily. A když se podíváte do své schránky, možná s hrůzou zjistíte, kolika firmám už jste dali souhlas s rozesíláním newsletterů. Pokud je proto aktivně nečtete a nevyužíváte, doporučuji odhlásit se z nich a předejít tak tomuto riziku.