Samsung se často a rád chlubí tím, jak jsou jeho telefony Galaxy bezpečné. První část ochrany přebírá v rámci Androidu od Googlu, další vrstvu přidává sám v nadstavbě One UI. Telefony, které dosud mají nárok na aktualizace systému nebo bezpečnostní aktualizace, by tak měly naplno chránit data svých uživatelů. Jenže to možná není tak úplně pravda. Bezpečnostní výzkumníci totiž teď ukázali, jak snadné je napadnout nejnovější Galaxy S26.
Jeden tým výzkumníků, který se díky svým pokročilým IT schopnostem snaží odhalovat bezpečnostní trhliny v různých systémech, nedávno naplno ukázal své kvality. Na soutěži wn2Own Ireland 2026 se totiž skupině spadající pod firmu Ikotas Labs podařilo za pomoci vzdáleného útoku zcela ovládnout model Galaxy S26. A zapříčinil to pouhý jeden e-mail.
Experti na kyberbezpečnost z Ikotas Labs postupně odhalili čtyři zranitelnosti v systému One UI. Pak je vhodně zkombinovali, poslali uživateli e-mail a následně už mohli vzdáleně spustit kód a dostat se do telefonu. Co přesně bylo obsahem e-mailu neprozradili, aby skutečným hackerům neposkytli návod, ale demonstraci útoku předvedli živě přímo na soutěži v irském městě Cork.
Samsung má ostudu
Tyto kyberbezpečnostní akce jsou pro vývojáře velkých firem nesmírně důležité, protože jim pomáhají odhalovat chyby, na které sami dosud nepřišli. A mohou je pak opravit dřív, než je objeví skutečný útočník. V případě Samsungu byly zjištěny hned čtyři zranitelnosti. Což samo o sobě není až tak zvláštní. Mnohem víc mě překvapuje, že jihokorejský obr přiznal, že věděl pouze o jediné z nich. Zbylé tři jeho pozornosti unikly.
Skoro bych tak až řekla, že zabezpečení Galaxy S26 bylo děravé jako cedník. A nikdo neví, jestli už ho někdo přece jen nezneužil. Ostatně, zaměřily se na něj i další soutěžící týmy a i jim se podařilo pokořit jeho ochranu a napadnout ho. Což pro Samsung rozhodně není dobrá reklama. Zvlášť když jde o prémiový model.
Fotogalerie


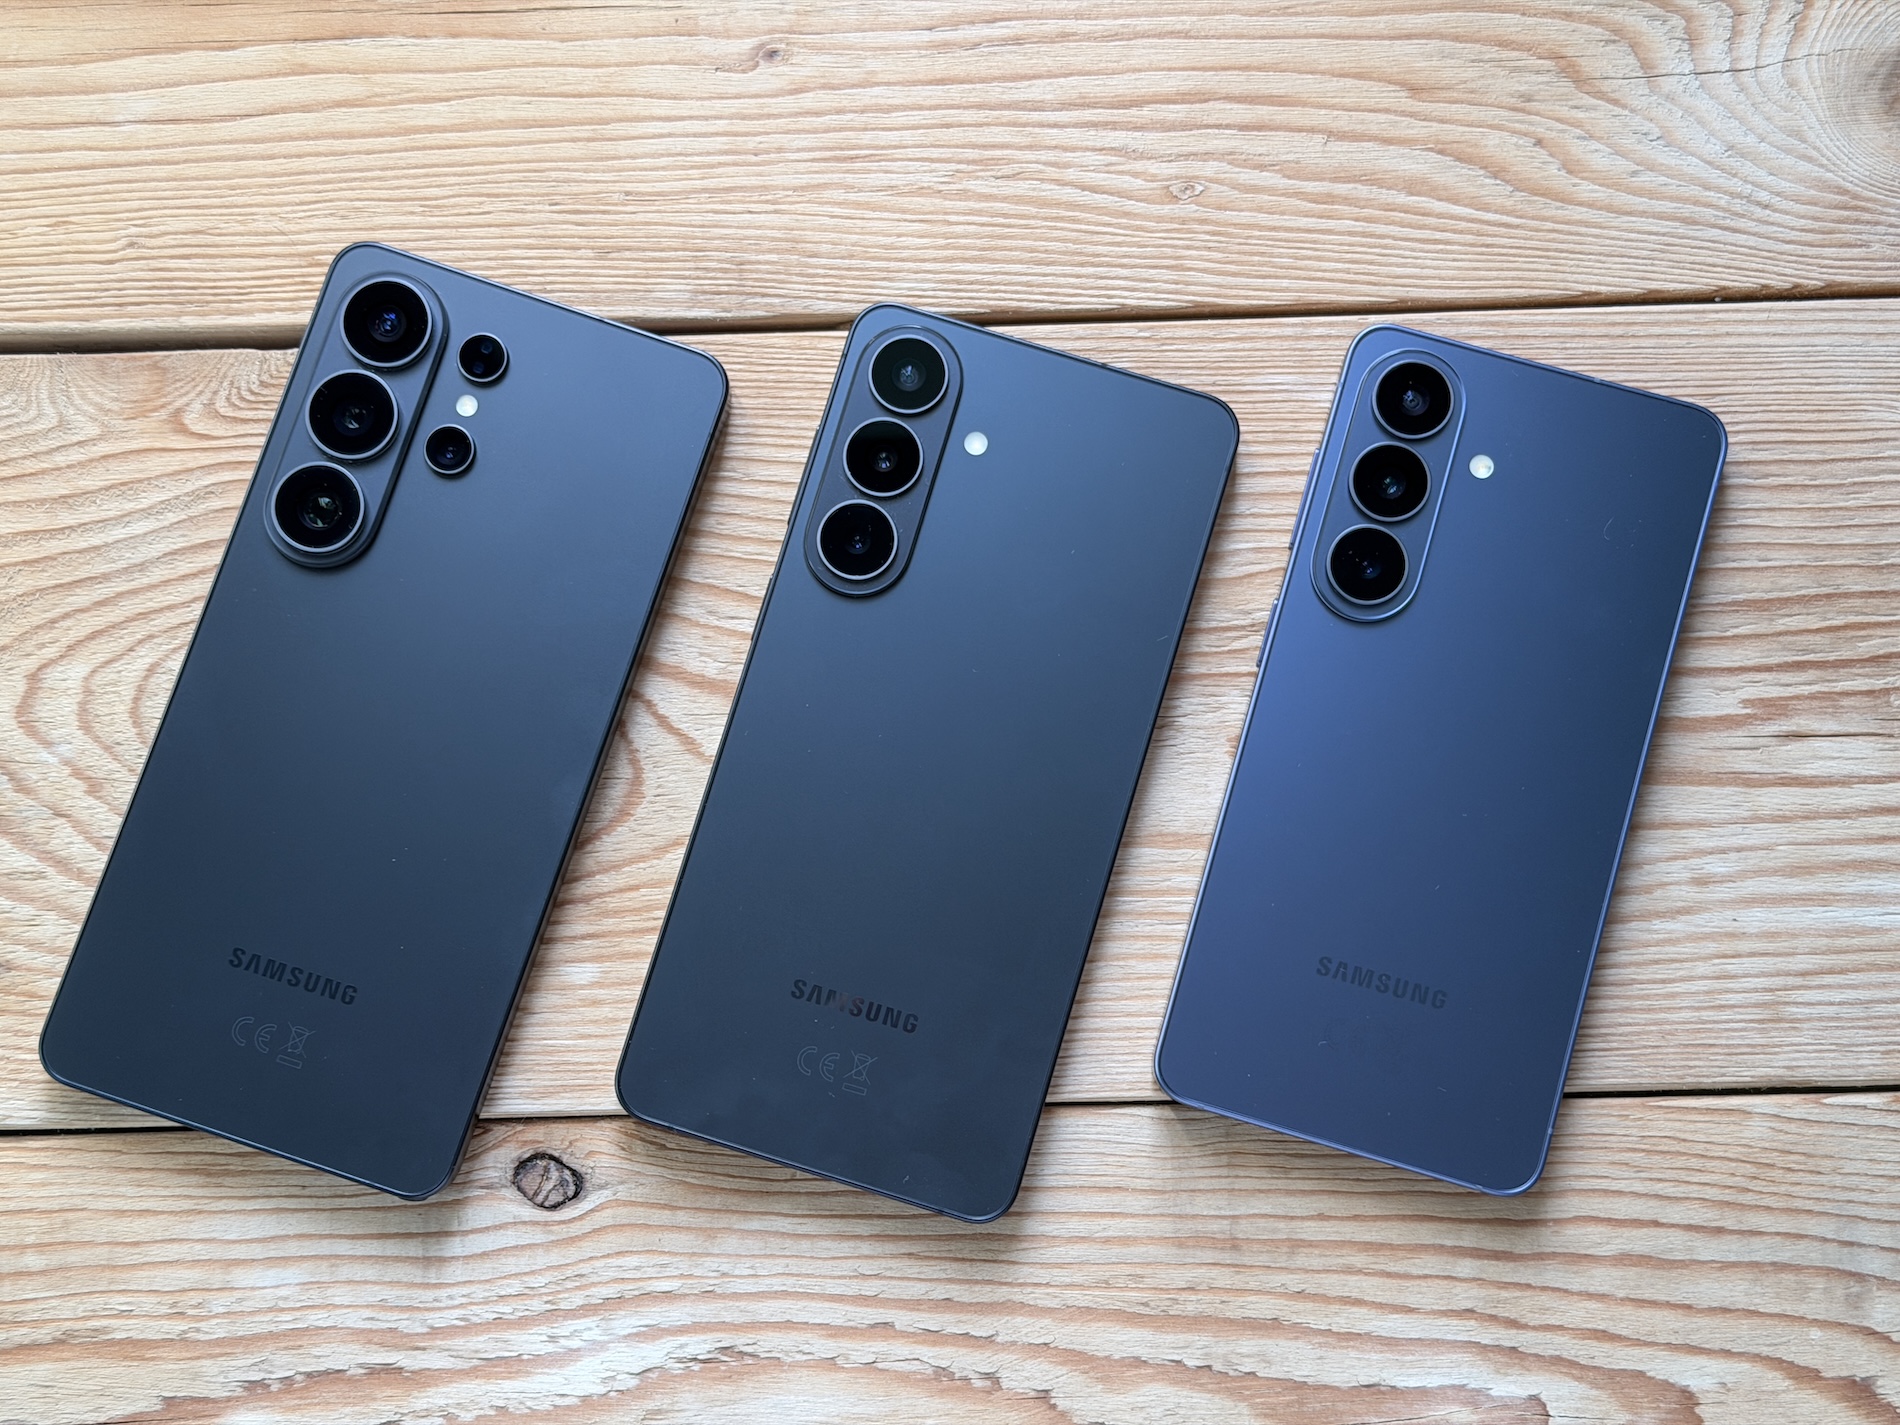
Abych ale byla fér, musím uznat, že Samsung není jediný, kdo má problémy. Tým z Ikotas Labs se totiž zároveň zaměřil i na loňský Pixel 10 a také ten pod útokem expertů rychle padl. Přitom jde o jeden z nejlepších modelů od Googlu s plnou ochranou od Androidu.
Samsung Galaxy S26のリモートコード実行に成功しました。賞金$11,000をいただきましたが、世界の舞台で弊社の技術力を示せた喜びが大きいです💪 https://t.co/HYcXkKKw5M
— 株式会社Ikotas Labs (@ikotas00) October 6, 2026
Samsung zabezpečení dlouhodobě vylepšuje
Dobrou zprávou ale je, že etičtí hackeři si své poznatky nenechávají pro sebe. Veřejně sice detaily neukazují, ale zato všechny podrobnosti předávají výrobcům telefonů. A ti mají šanci velmi rychle napravit své chyby. Samsung přitom ochranu dlouhodobě vylepšuje.
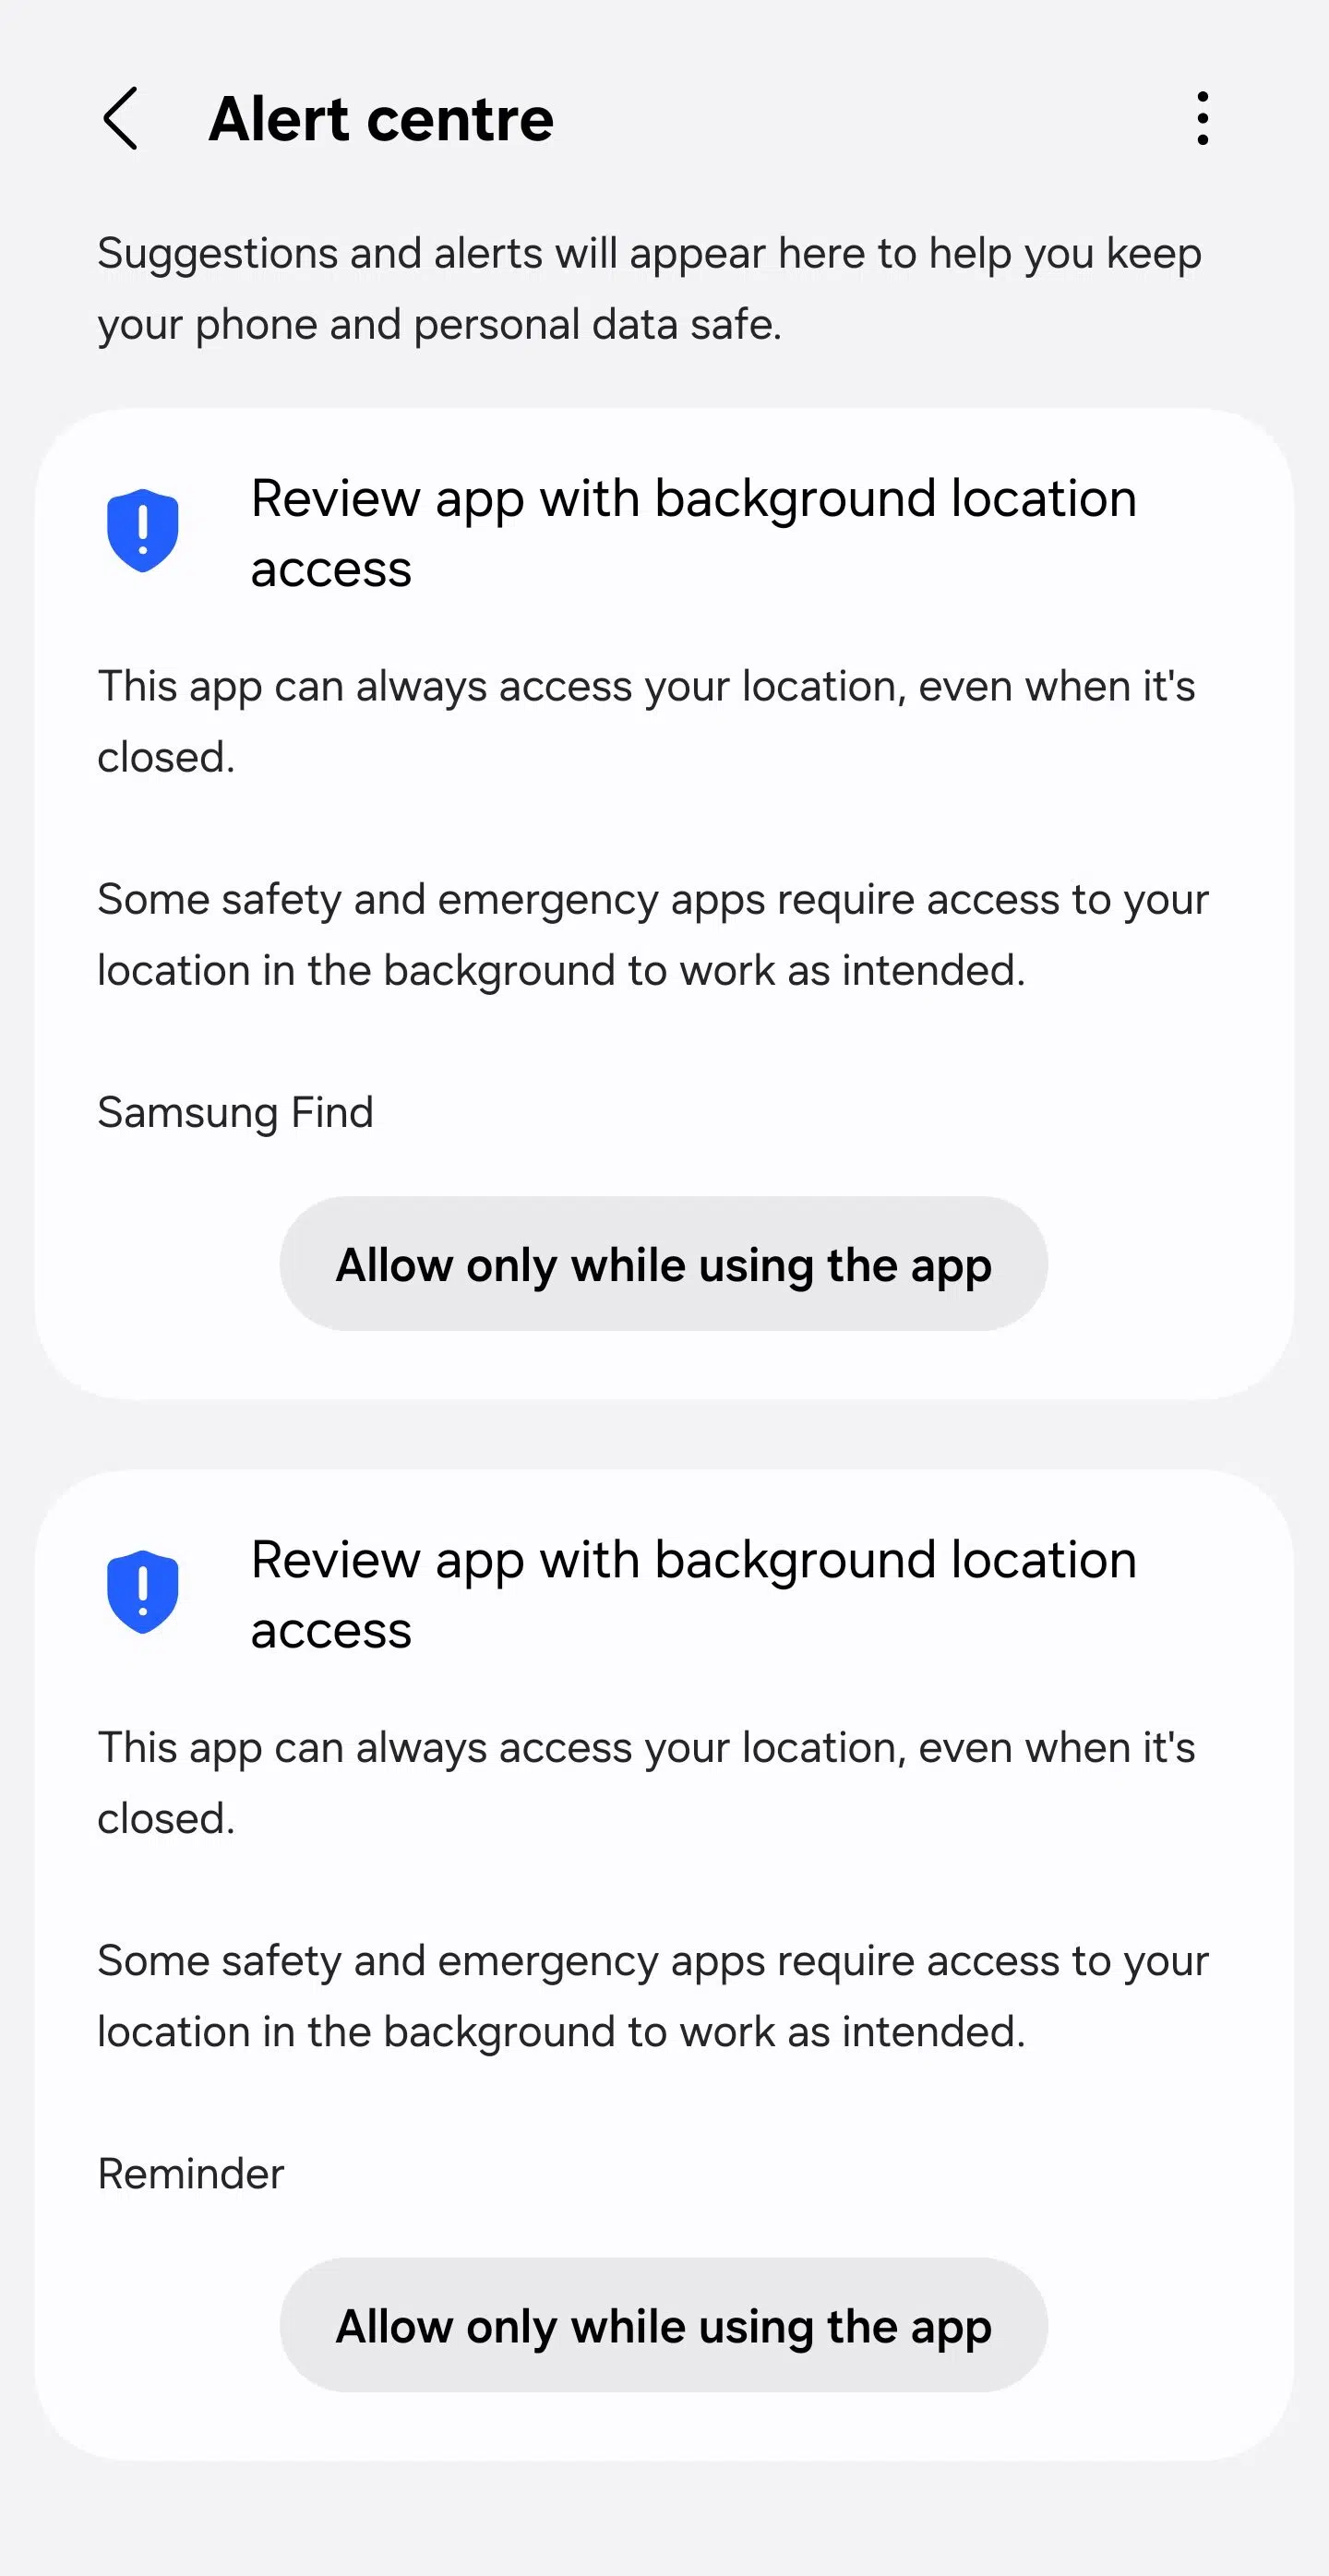
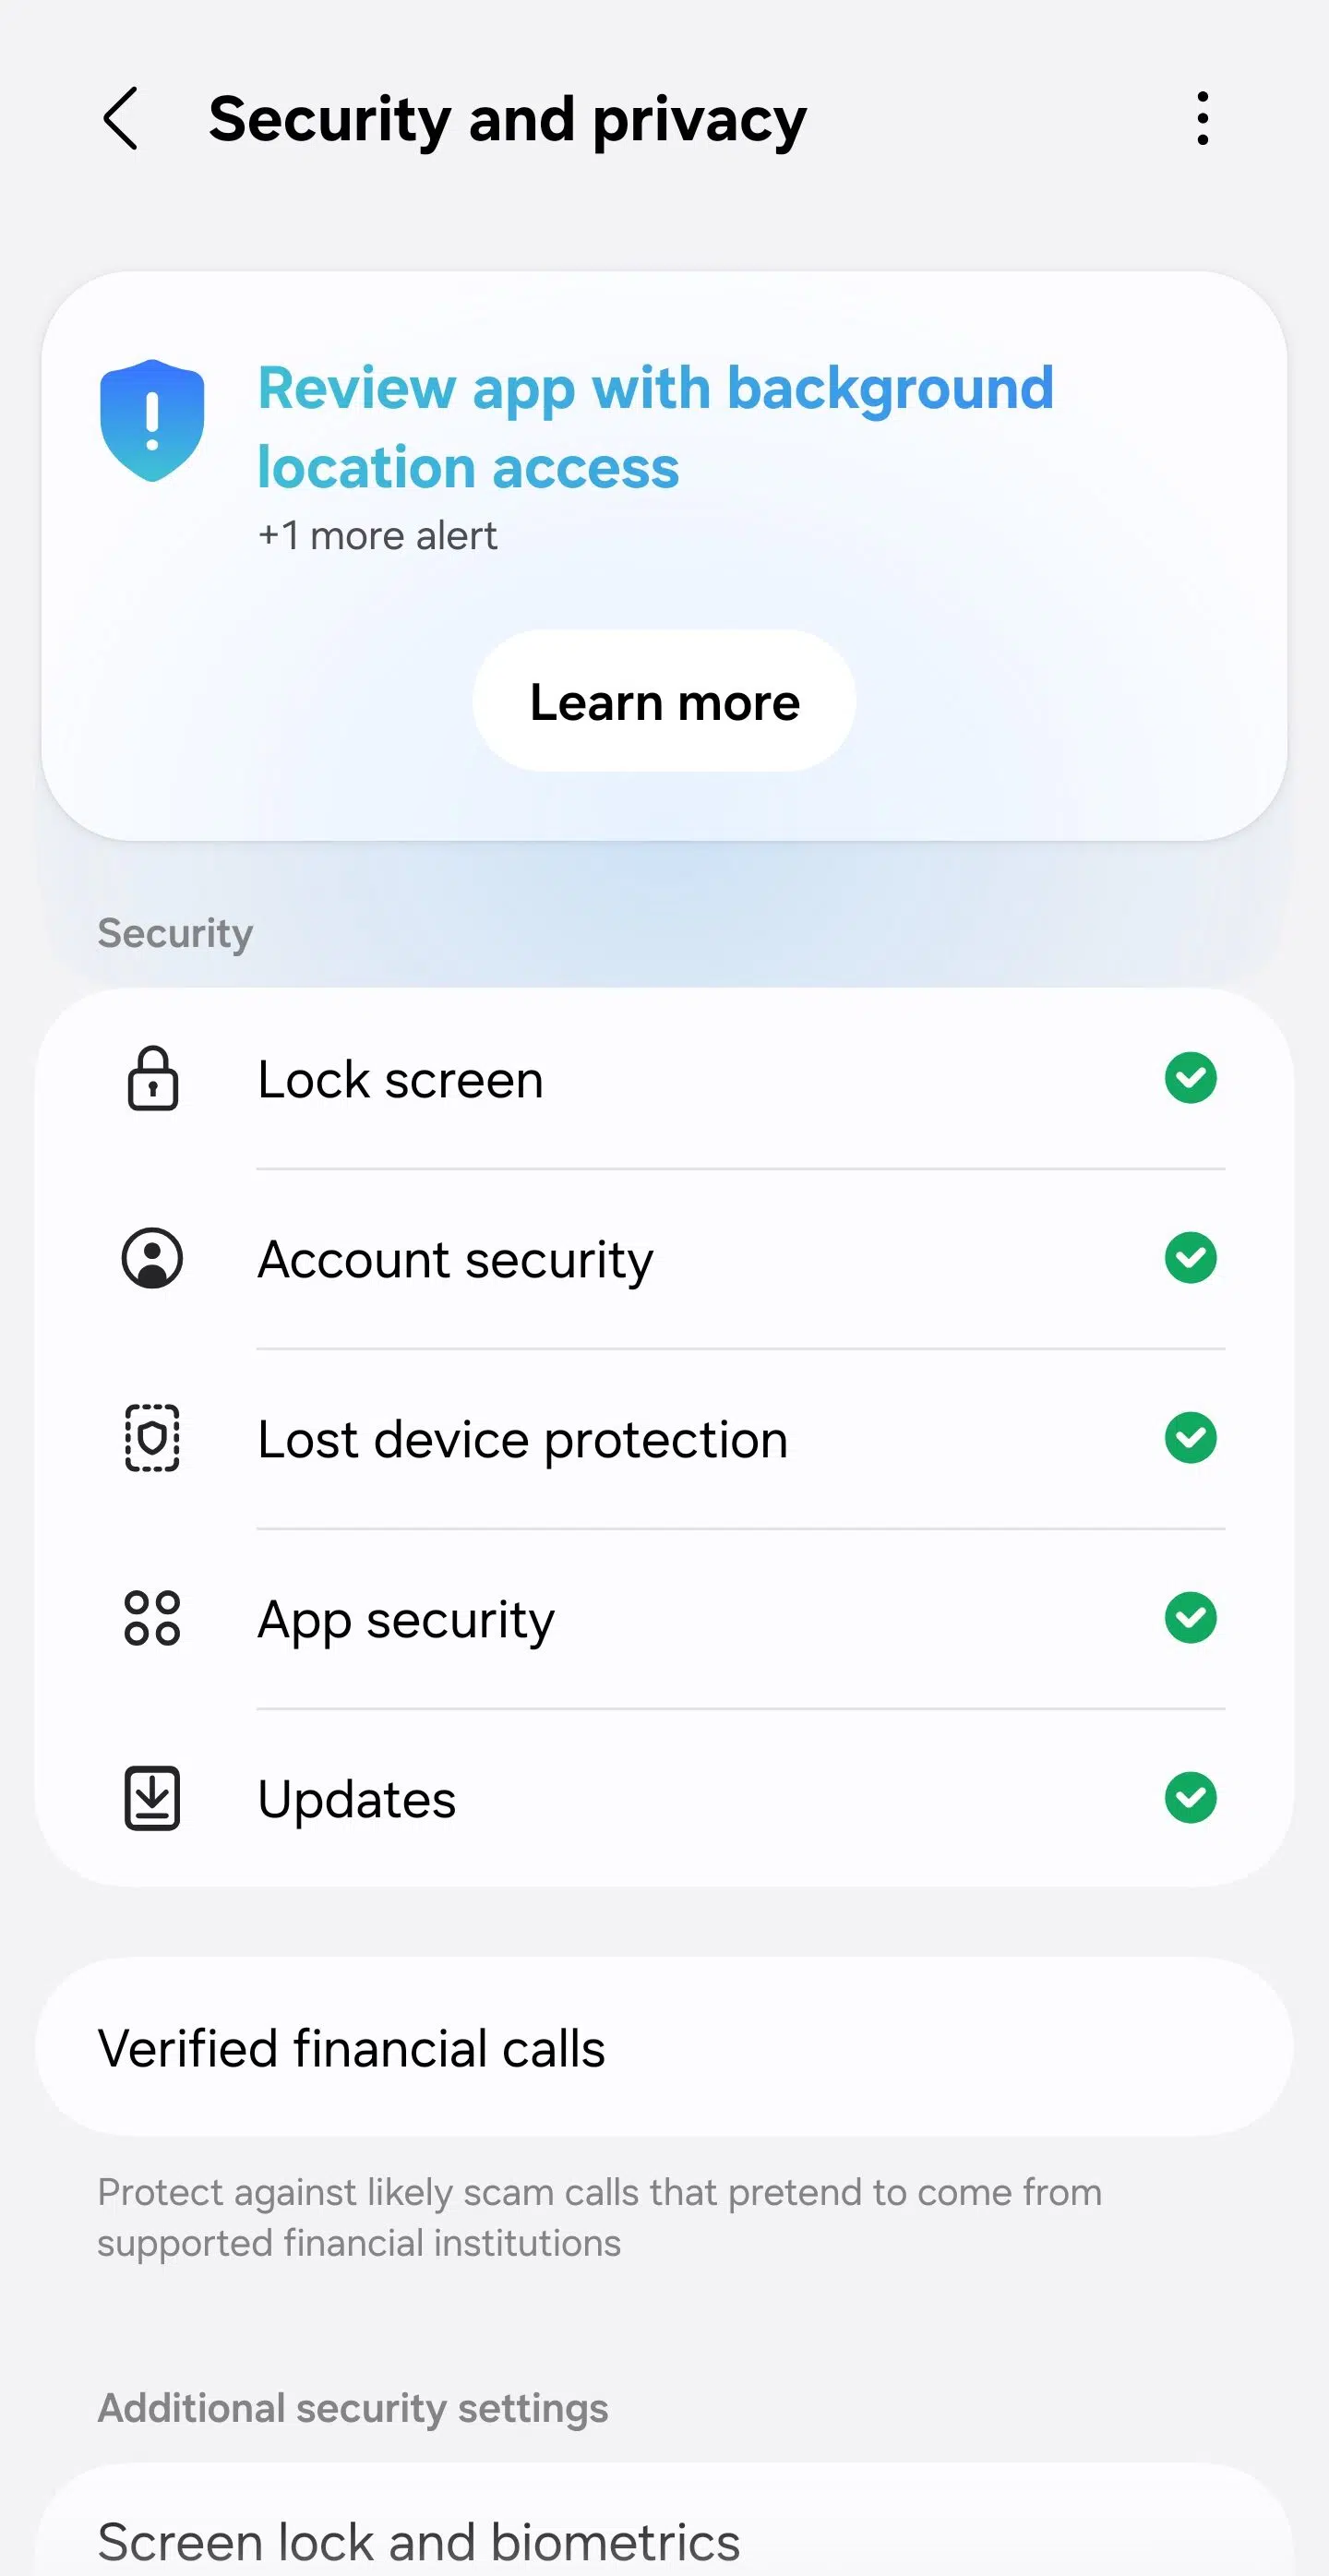
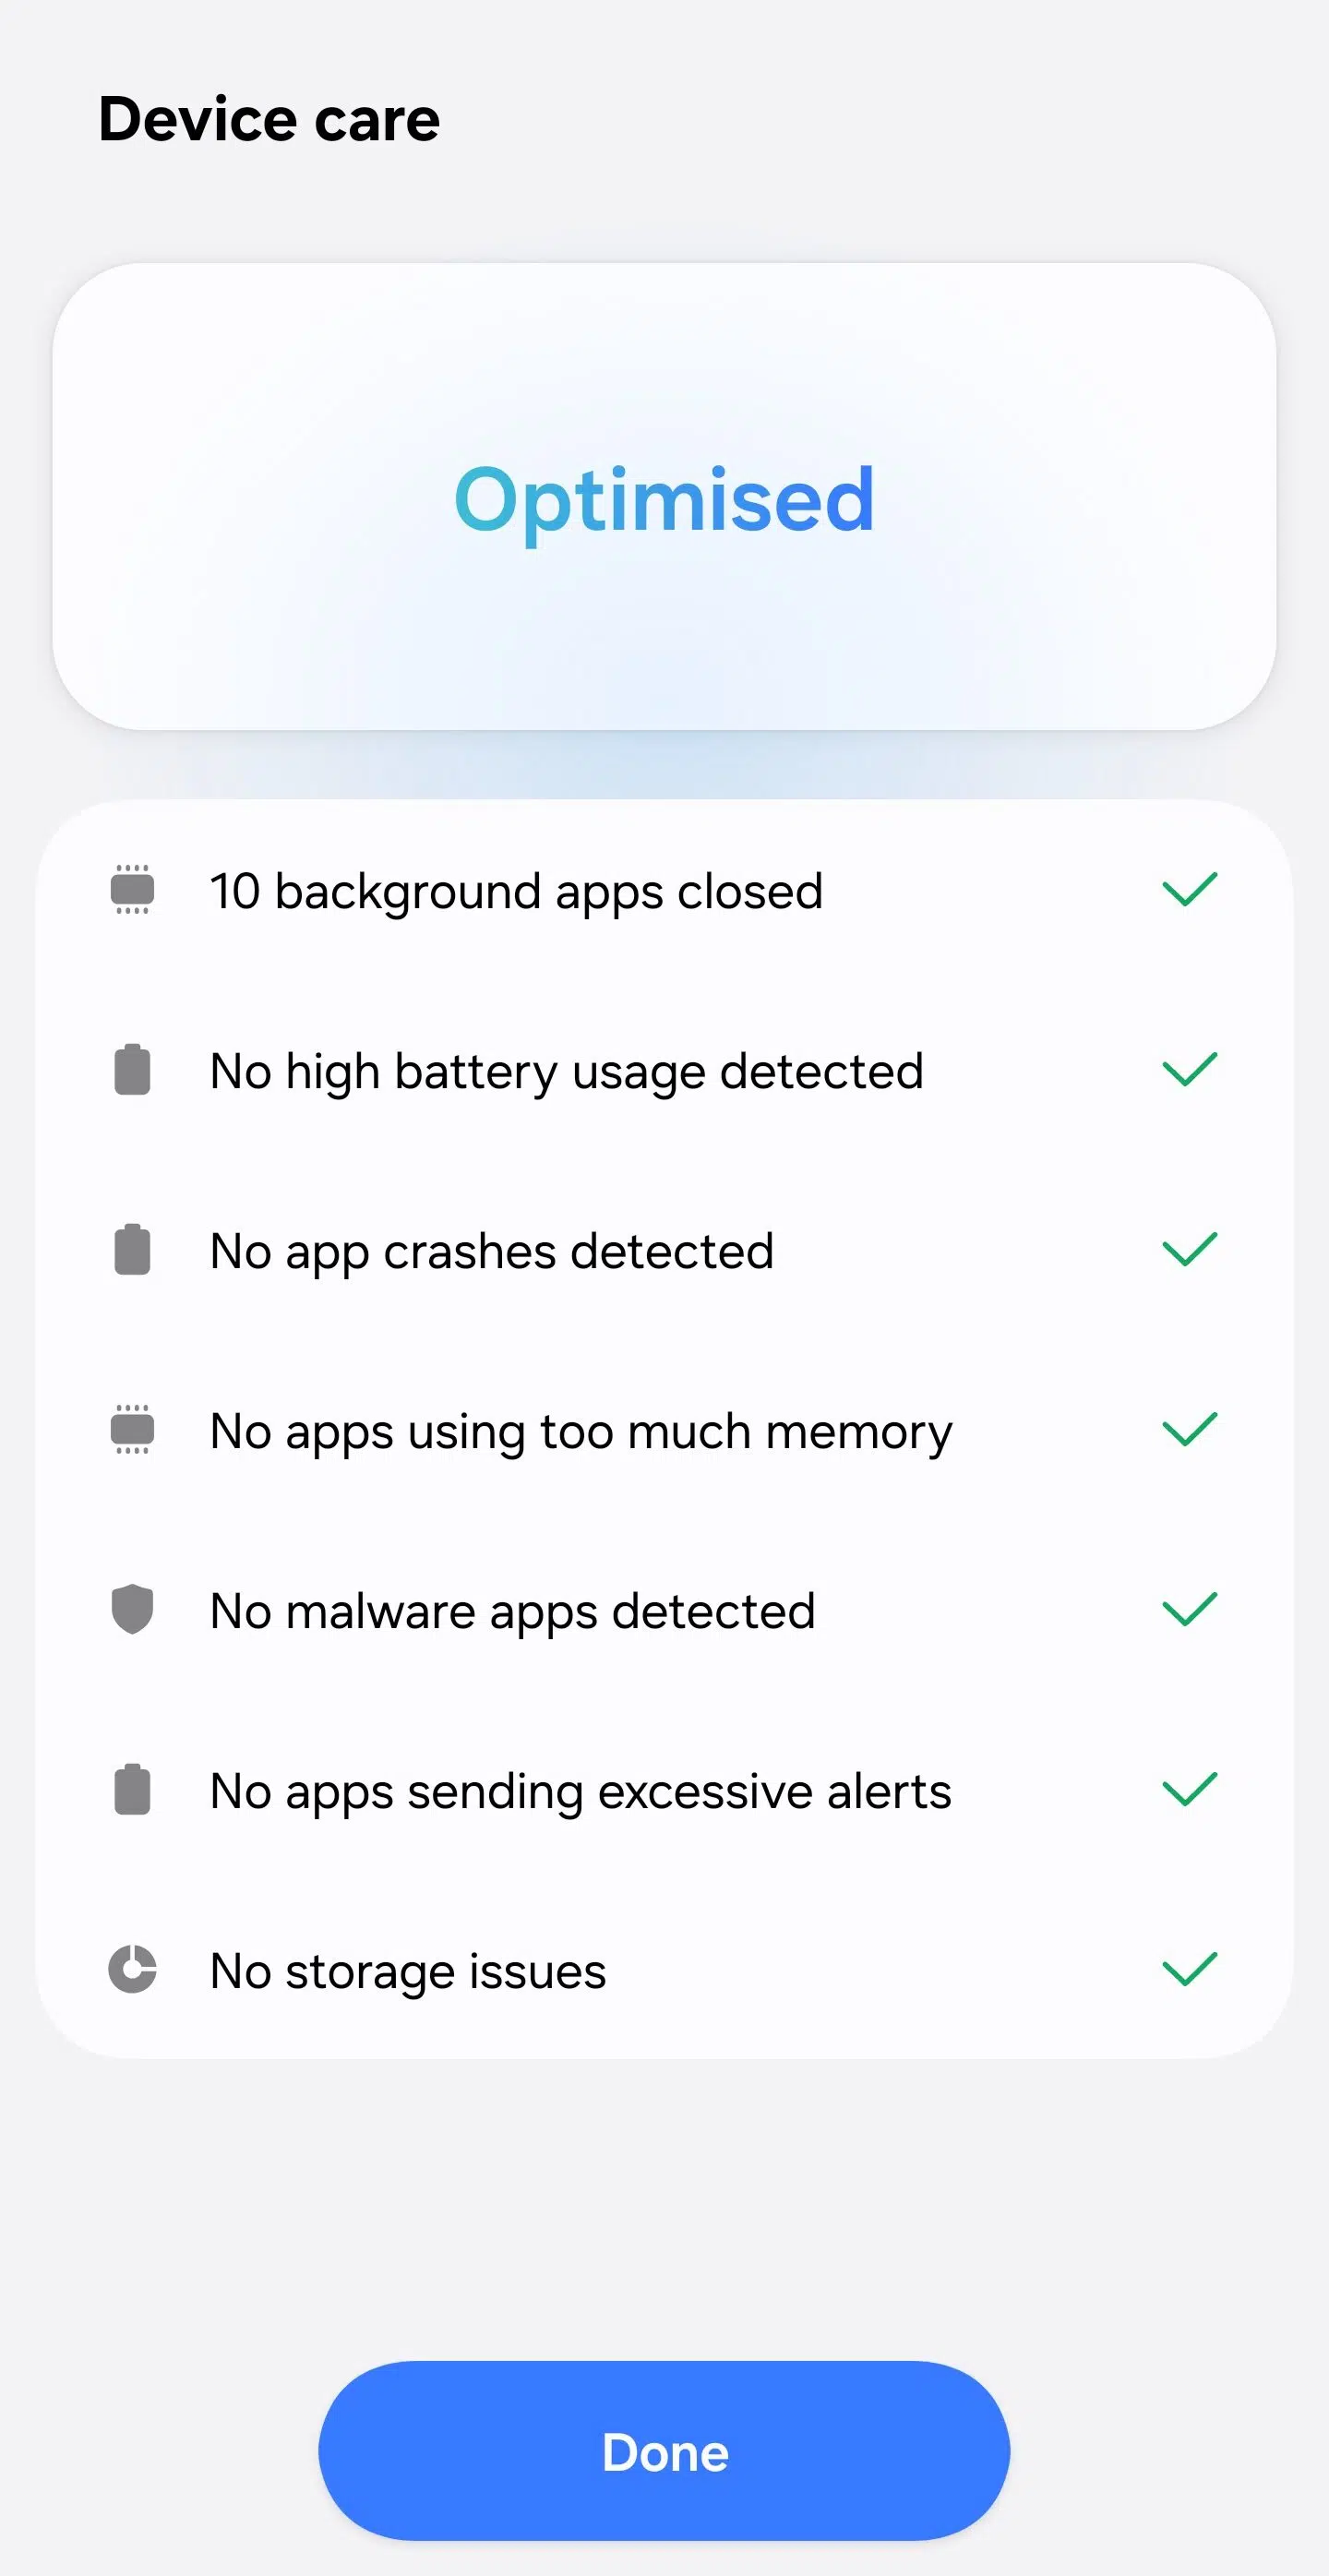
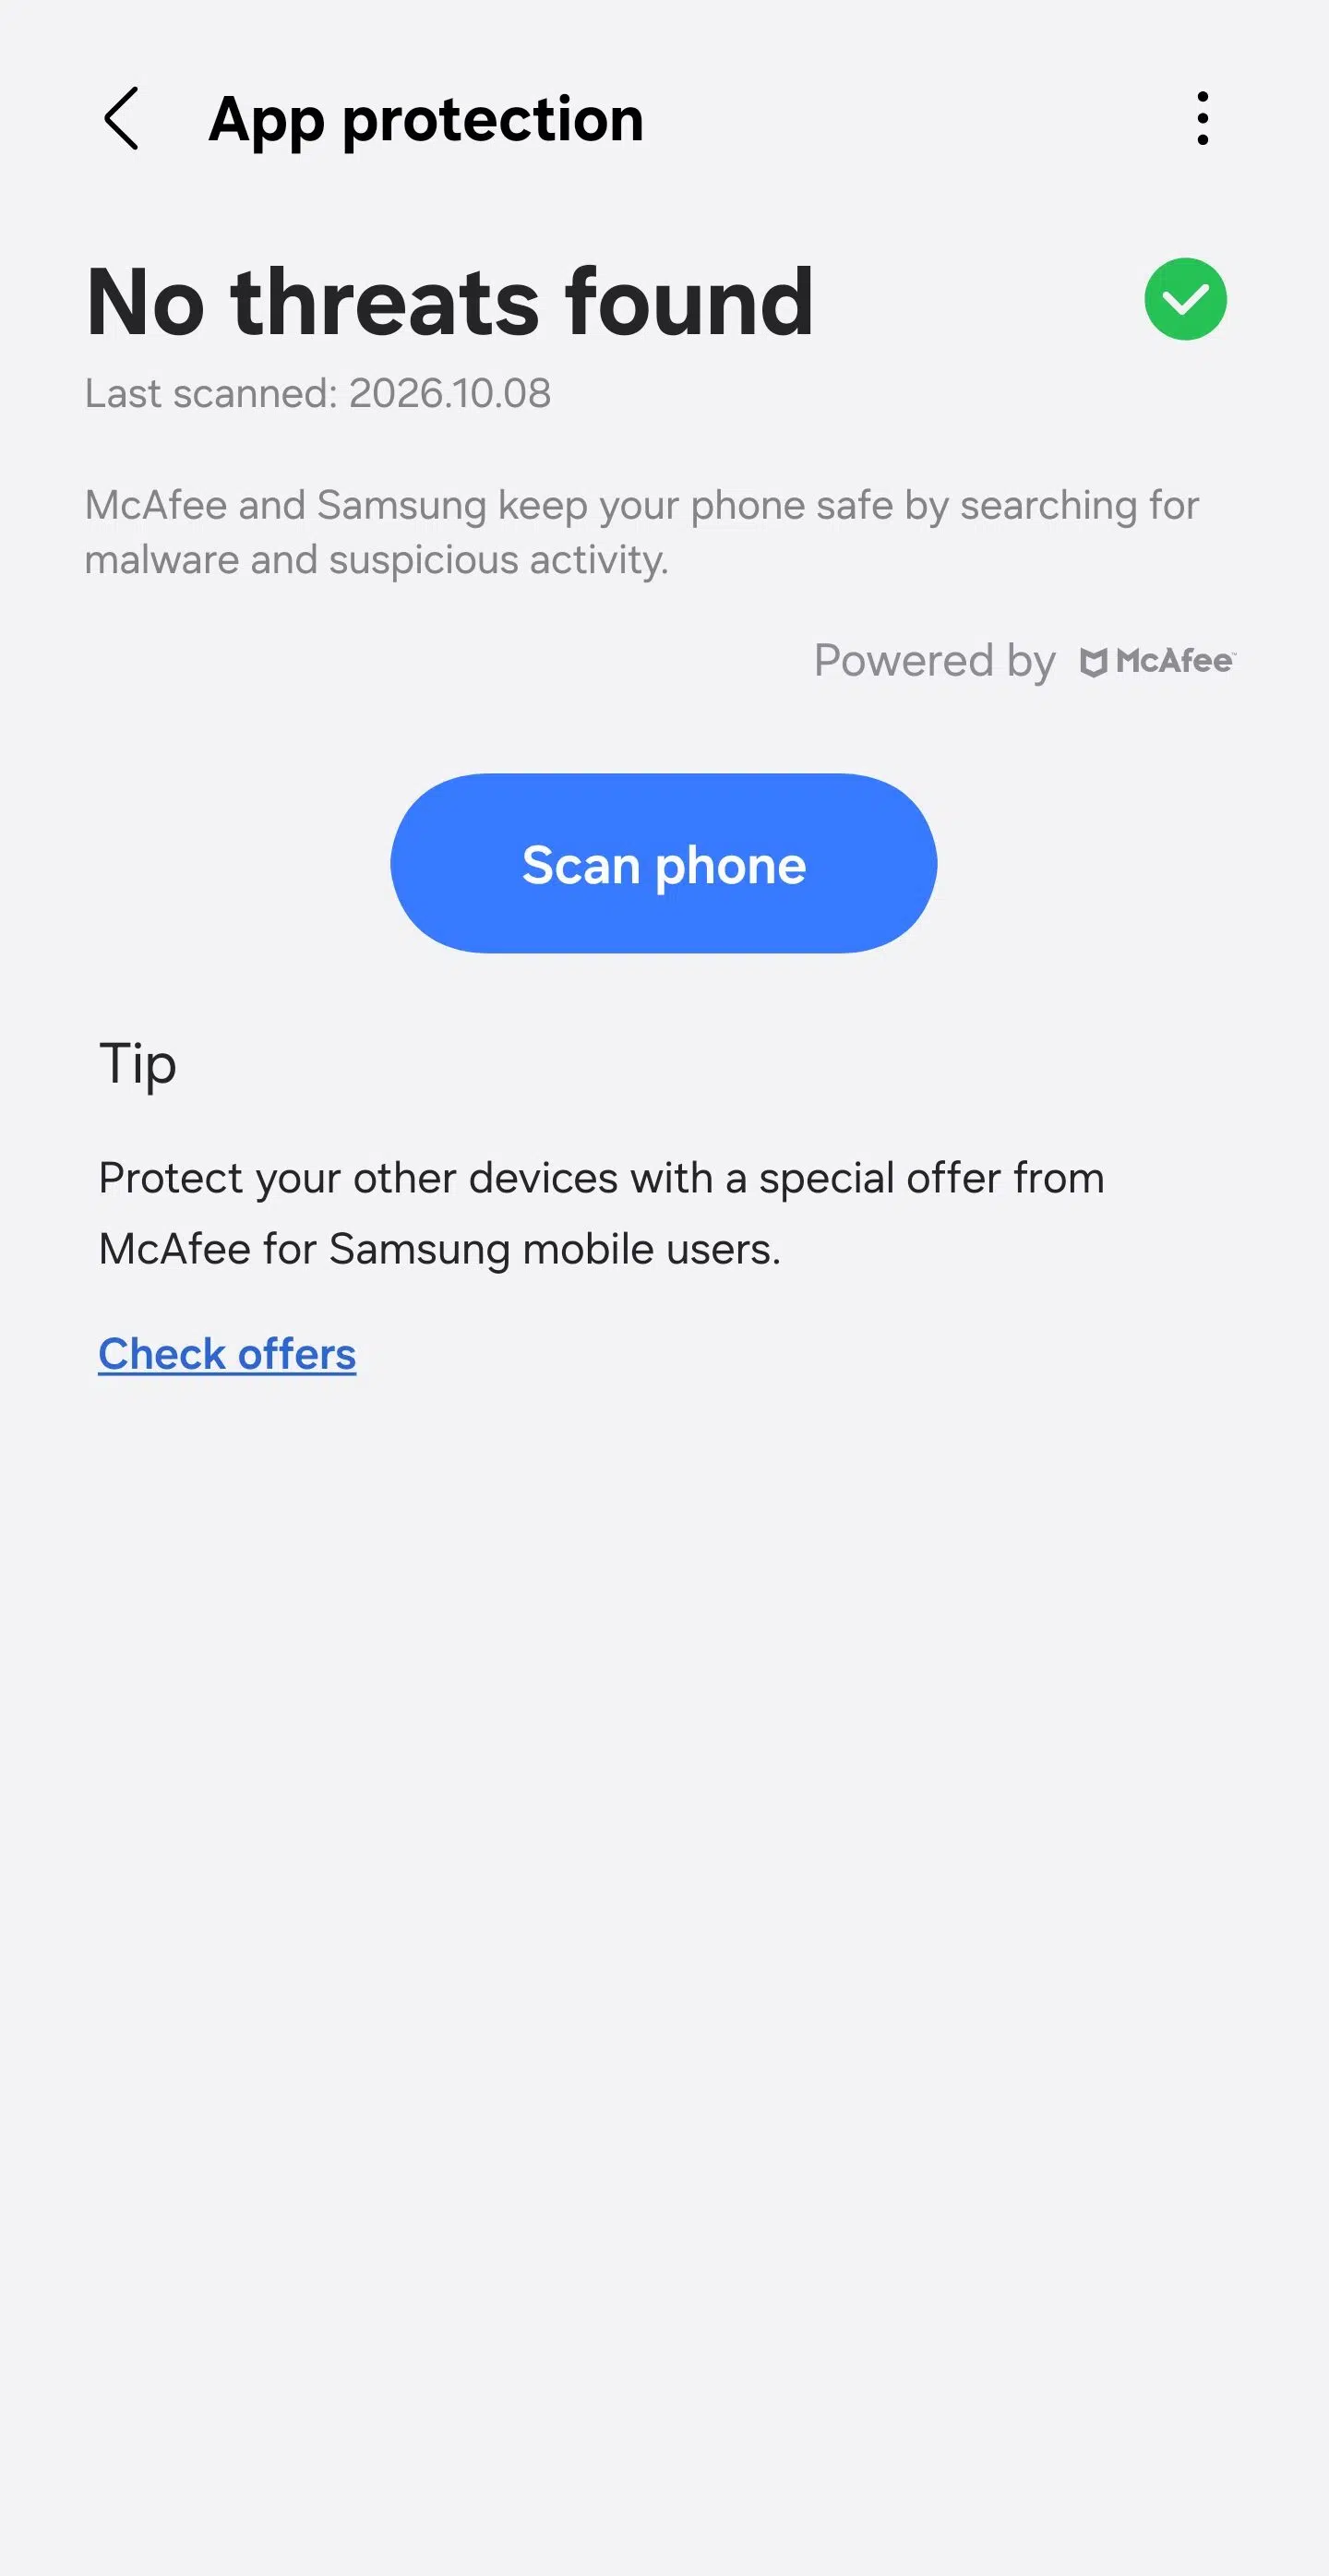
Hodně spoléhá na svůj nástroj Knox, Centrum upozornění umožňuje kontrolu oprávnění a panel Zabezpečení a soukromí zobrazuje bezpečnostní kontroly a upozornění. Takže proti většině běžných hrozeb jsou uživatelé Galaxy plně chráněni. Kliknutí na odkaz v podezřelém e-mailu nebo stažení neznámé přílohy je ale vždy rizikové.
A co na oplátku dostanou nejzkušenější IT experti, kteří takto prokazují službu lidstvu? Nevím o tom, že by je třeba Samsung nějak odměňoval. Ale na soutěžích jako wn2Own získávají finanční odměny ve výši desítek až stovek tisíc dolarů. Takže jejich snaha o kompromitaci zavedených značek se jim vyplatí a pouští se do toho naštěstí s nesmírnou chutí.