Google se nás průběžně snaží přesvědčovat, že Google Play je nejbezpečnějším místem, odkud můžete stahovat aplikace do svého telefonu a tabletu s Androidem. Jenže zároveň se čas od času objeví zprávy o tom, že do jeho obchodu pronikají i aplikace s viry nebo ty, které uživatele lstí vedou na stránky s explicitním obsahem a umožňující s pomocí AI svlékat cizí lidi. A teď se objevil další takový problém.
Je to sotva pár dní, co výzkumníci upozornili na to, že na Google Play a App Store bylo objeveno zhruba 400 nudify aplikací, které umožňují s pomocí AI svlékat lidi. Oba giganti ihned zareagovali a začali je mazat, nicméně svůj díl viny odmítli přijmout – například Apple tvrdil, že ve chvíli, kdy algoritmus aplikaci schvaloval, byla v pořádku, přičemž její autoři obsah změnil až posléze. Stopy přitom vedou do Číny.
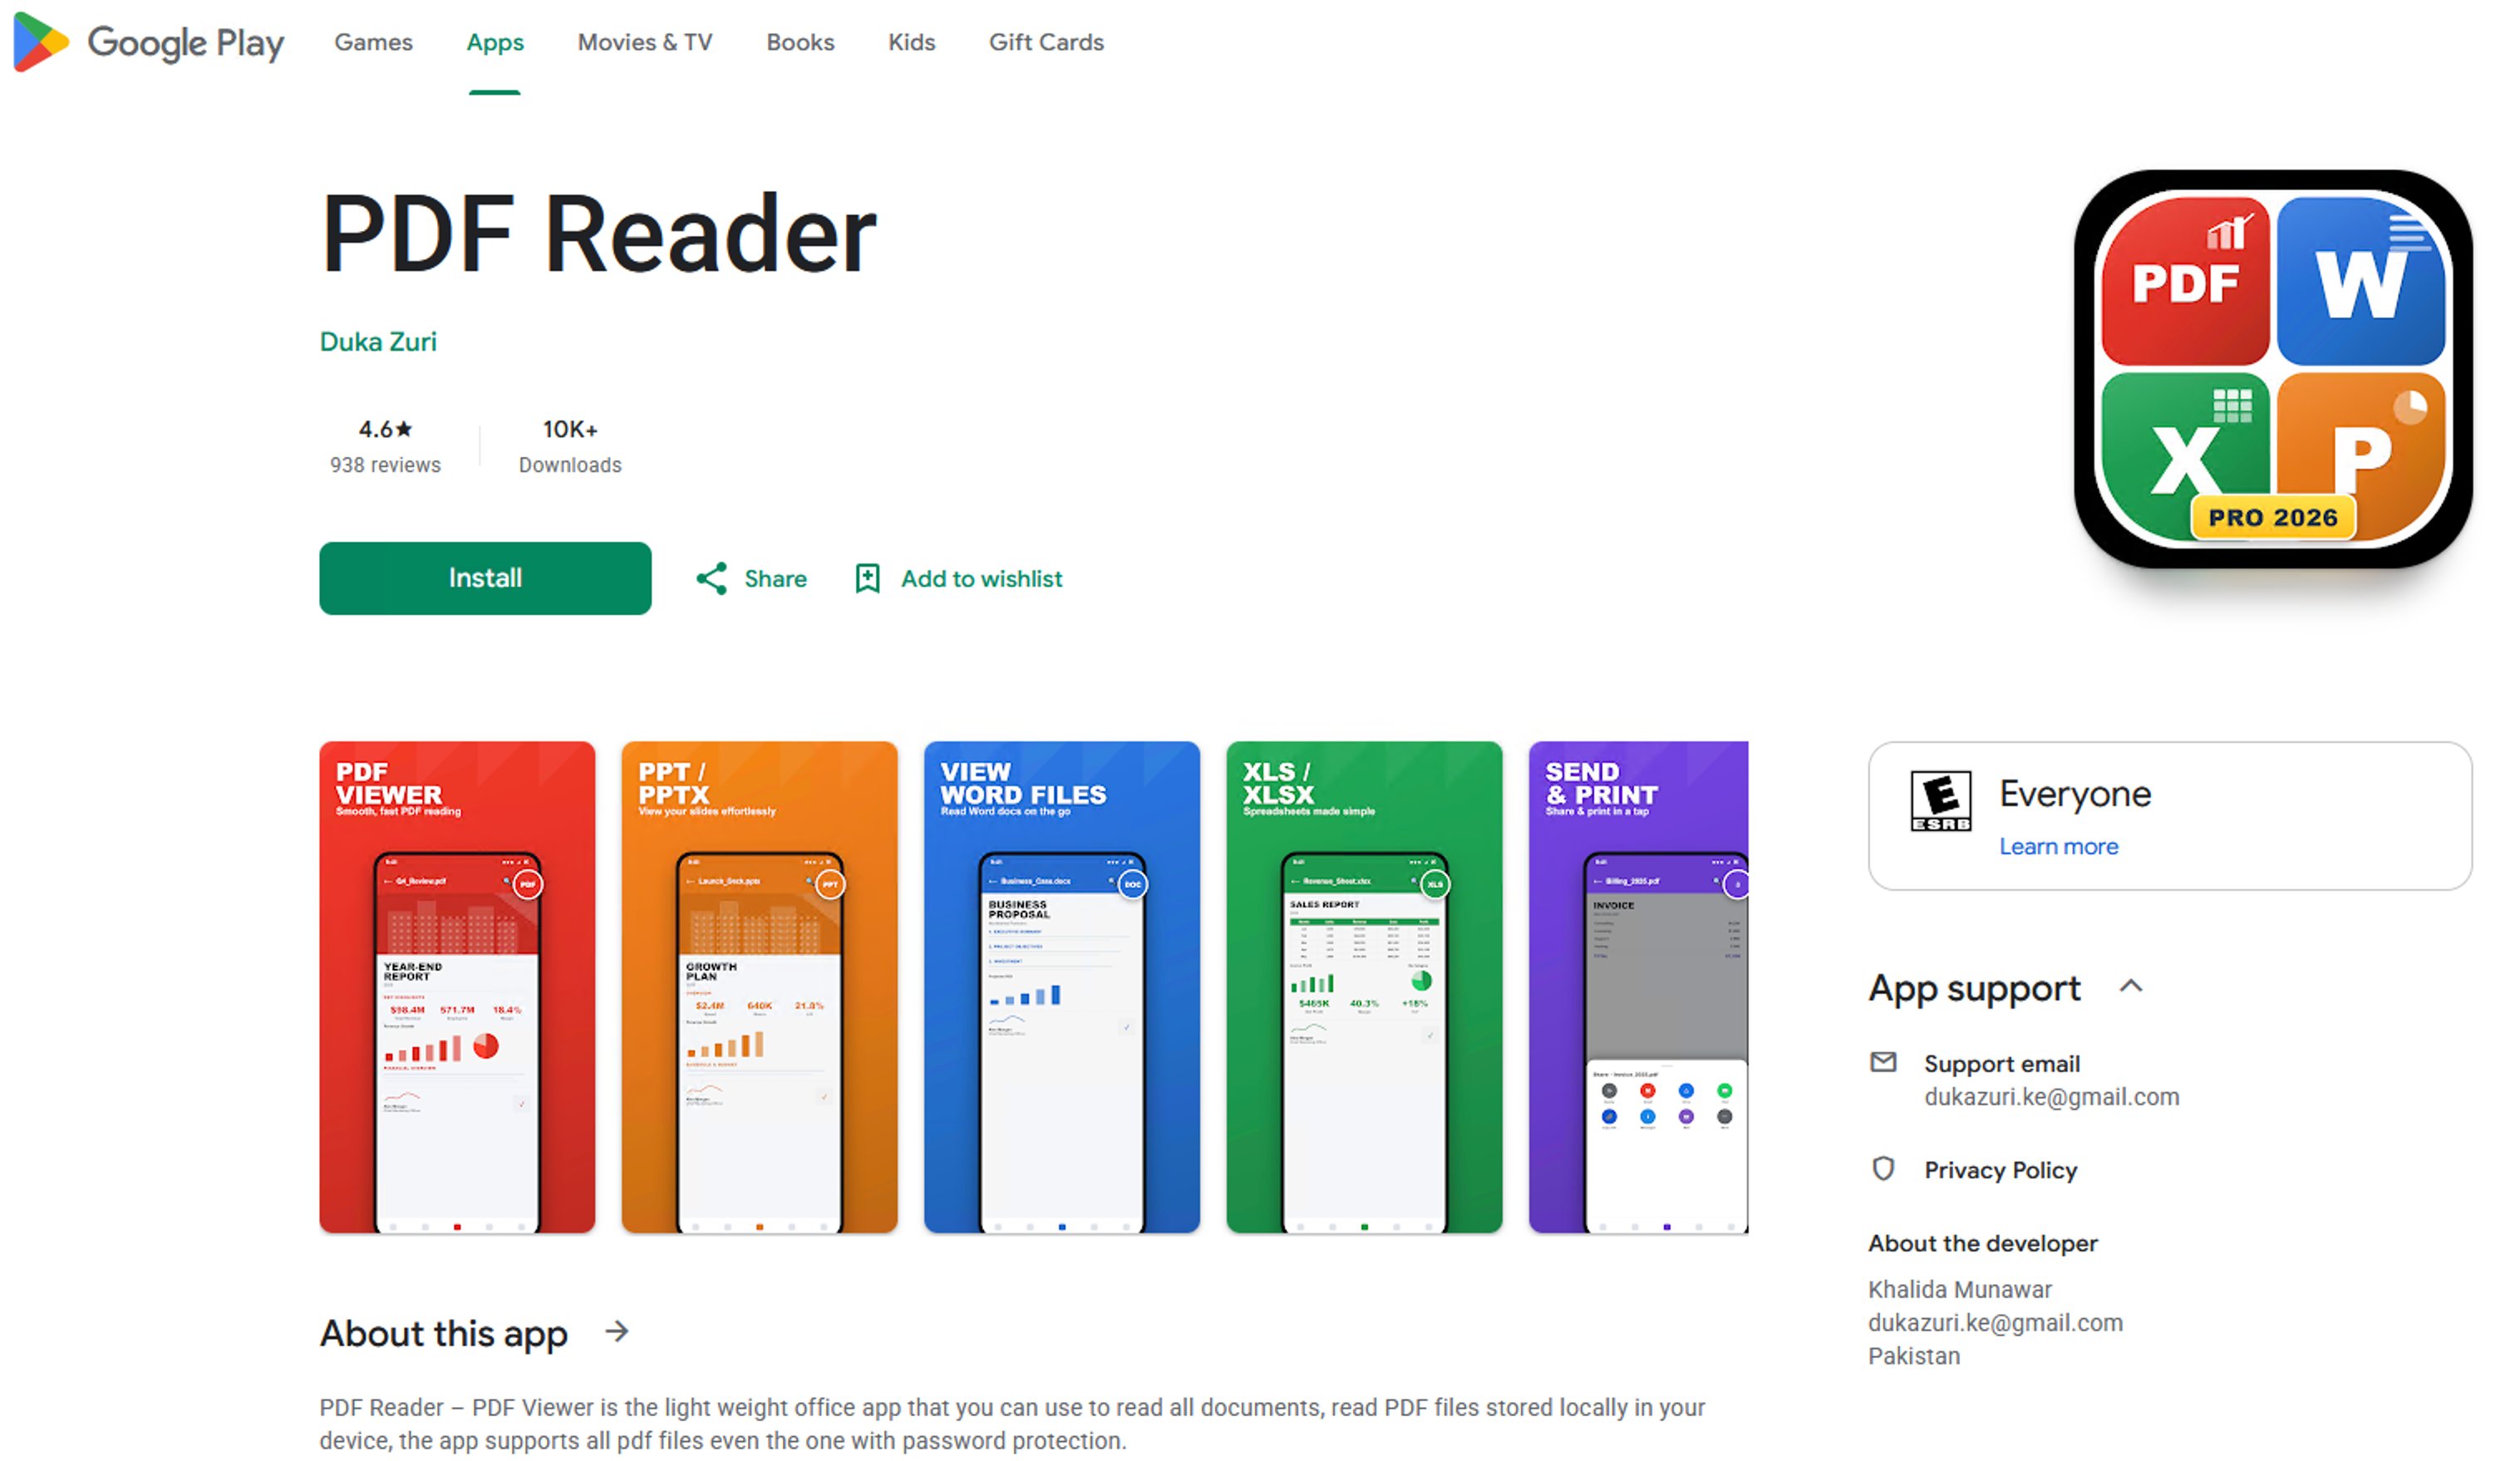
Nejnovější případ poukazuje na aplikaci nazvanou PDF Reader od vývojáře Duka Zuri. Ta se prezentuje jako obyčejná čtečka PDF dokumentů a zapadá tak do záplavy velmi podobných konkurenčních nástrojů. Jenže právě v této byl výzkumníky ze společnosti Zscaler ThreatLabz objeven bankovní trojský kůň Anatsa.
Mohlo by vás zajímat
Riziko přetrvává
Google sice po upozornění obratem zareagoval a smazal ji z Obchodu Play, ale to nic nemění na faktu, že ji původně schválil, riziko neodhalil a navíc dopustil, aby si ji stáhlo více než 10 000 uživatelů. A právě ti mohou být stále ještě v ohrožení. Pokud proto aplikaci máte ve svém zařízení, doporučuji okamžitě ji smazat a pak ještě využít antivirový program a nechat si zkontrolovat systém kvůli riziku přítomnosti malwaru.
Abych ale byla fér, musím připustit, že Google za to úplně nemůže. Virus Anatsa je totiž poměrně známý a často využívaný. V aplikacích přitom původně nebývá obsažen a v prvopočátku tak jde skutečně jen o obyčejné nástroje schopné pomoci uživatelům. Hackeři ale později obvykle nabídnou aktualizaci, jejímž prostřednictvím je stažen. A následně může začít pátrat po bankovních údajích.
Fotogalerie



Uživatelé si navíc naběhnou sami, pokud aplikaci udělí nadstandardní oprávnění. V takovémto případě bývá typická žádost o usnadnění přístupu k telefonu. Ta ale de facto znamená, že malware se dostane mnohem hlouběji do systému a může dokonce třeba i číst obsah SMS zpráv. V kombinaci se zjištěnými přihlašovacími údaji do internetového bankovnictví pak mají útočníci volnou cestu k vašim penězům.
Pomůže antivirový program i Android
Objevit takový škodlivý virus operující na základě obyčejného kancelářského programu, přitom bývá nad síly většiny uživatelů. Přesto ale existují osvědčené cesty, jak se bránit. Tou úplně nejzákladnější je podle mě nainstalovat si do telefonu a tabletu antivirový program a průběžně nechat kontrolovat celé zařízení.
⚠️ ThreatLabz has uncovered another new Anatsa installer that is distributed via the Google Play Store. The application is disguised as an Android PDF reader that currently has over 10,000 installs.
The IOCs for this campaign are listed below:
Google Play Store URL… pic.twitter.com/b9lYlKKZ0U
Zobrazit příspěvek na X
Obvykle je účinné i dvoufázové ověření probíhající právě prostřednictvím kódu zasílaného v SMS, ale v tomto případě je spíš na škodu. Virus ale mohou odhalit vestavěná bezpečnostní opatření z Androidu včetně Google Play Protect, a proto je důležité mít telefon/tablet, který má pořád ještě nárok na aktualizace systému (což ale podle mých zkušeností mnoho lidí podceňuje). V případě podezření na napadení také ihned změňte heslo ke svému internetovému bankovnictví.