Instalace aplikací z neoficiálních zdrojů (tzv. sideloading) byla odjakživa jednou z hlavních výhod Androidu, která jej odlišovala od uzavřeného světa iOS. Jako jeho dlouholetý uživatel jsem si zvykl na naprostou svobodu, ať už jde o instalaci komunitních nástrojů jako Shizuku, open-source aplikací z F-Droidu, nebo testování betaverzí.
Když jsem nedávno narazil na nová bezpečnostní opatření od Googlu, byl jsem nepříjemně překvapen. Svoboda na Androidu nemizí úplně, americký gigant však uživatelům do cesty staví celou řadu nových překážek. Pokud aktivně sideloadujete, zde je 6 klíčových věcí, které byste o nových pravidlech měli vědět.
Zavádění nových pravidel je postupné
První věc, která mě po prvotním zmatku uklidnila, je časový harmonogram. Google zavádí nová bezpečnostní opatření ve fázích. První začala na konci září, a to ve čtyřech zemích (Brazílie, Indonésie, Singapur a Thajsko). Tyto země zároveň Googlu slouží jako testovací prostředí, kde může sledovat, jak se nová omezení projeví v praxi.
Globální rozšíření má Google v plánu až v roce 2027 a později. Znamená to, že většina běžných uživatelů má zatím ještě dostatek času a k radikální změně ze dne na den nedojde.
Vymáhání se v počáteční fázi omezuje na oficiální obchody
V počáteční fázi se omezení týkají pouze stahování ze sedmi obchodů s aplikacemi: Obchod Play, Samsung Galaxy Store, HONOR App Market, OPPO App Market, Transsion Palm Store, vivo V-Appstore a Xiaomi GetApps.
Vývojáři, kteří v těchto obchodech publikují aplikace, budou muset projít ověřovacím procesem Googlu, aby v nich mohli nadále figurovat. Pro ty, kteří aplikace distribuují prostřednictvím jiných obchodů nebo formou souboru APK přímo ze svých webových stránek, se však nic nemění.
Fotogalerie

To se změní v roce 2027, kdy se opatření rozšíří na „všechny obchody s aplikacemi pro Android od třetích stran“. Google proto všem vývojářům doporučuje, aby se na ověřovací proces připravili co nejdříve.
Nové požadavky Androidu: Povinný restart a 24hodinová čekací lhůta
Nejvýraznější změnou pro uživatele je to, že již nebude možné pouhým přepnutím volby povolit běžnou instalaci neověřených aplikací. Google místo toho zavádí pokročilý postup, který má uživatele chránit před podvodníky snažícími se je přimět k instalaci malwaru. Tento proces bude vyžadovat, aby uživatelé nejen aktivovali režim pro vývojáře v systémovém nastavení, ale také potvrdili, že je nikdo nenavádí k vypnutí bezpečnostních prvků.
Následně bude nutné telefon restartovat (čímž se ukončí případný vzdálený přístup či aktivní hovor, které by mohl podvodník zneužívat), znovu se autentizovat, počkat 24 hodin a poté provést autentizaci znovu. Tím se ověří, že jste to skutečně vy (a že o povolení instalace aplikací z neoficiálních zdrojů stále stojíte).
Fotogalerie


Dobrou zprávou je, že tento postup stačí absolvovat pouze jednou. Poté si můžete instalaci neověřených aplikací povolit buď na sedm dní, nebo na neomezenou dobu.
Nemusíte nechávat zapnuté možnosti pro vývojáře
Pokud si chcete do svého běžně používaného zařízení nainstalovat APK soubor z neoficiálního zdroje, pravděpodobně nebudete chtít mít trvale zapnuté menu „Pro vývojáře“, protože kvůli němu mohou zlobit některé aplikace, zejména ty bankovní či firemní. Naštěstí to nebude nutné. Po dokončení výše zmíněného procesu a výběru možnosti „Povolit trvale“ se můžete vrátit do Nastavení a nabídku Pro vývojáře vypnout, aniž by to mělo vliv na oprávnění pro sideloading.
Stávající aplikace nainstalované mimo oficiální obchod budou nadále fungovat
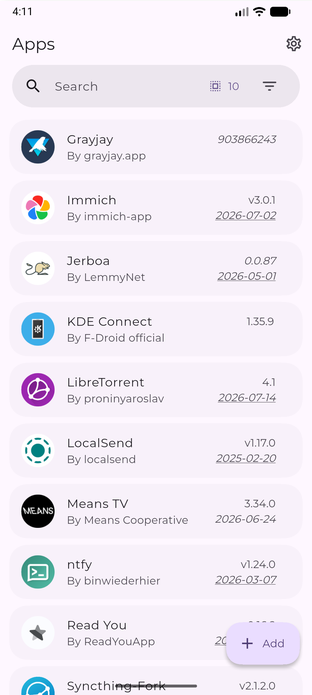
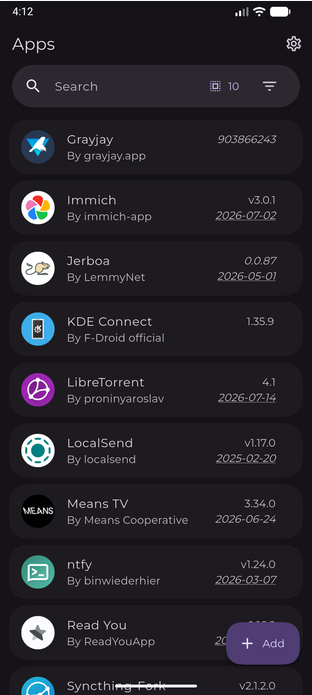
Nová omezení se vztahují pouze na instalaci nových aplikací, takže se nemusíte obávat, že by vaše stávající aplikace nainstalované z externích zdrojů zmizely, jakmile nová pravidla vstoupí v platnost. Součástí procesu instalace jsou však aktualizace, takže při jejich příchodu proběhne ověření; pokud nebudou ověřeny, spustí se výše uvedený pokročilý postup.
Fotogalerie
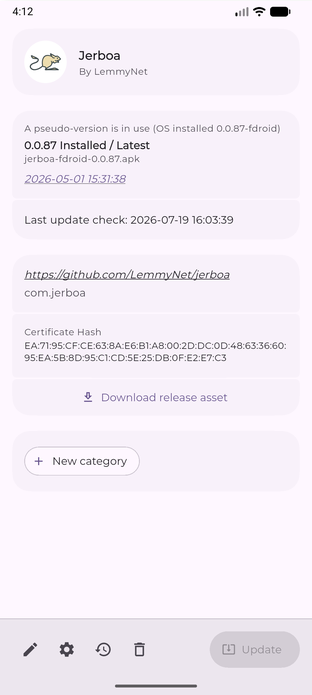
Problémy nastanou také u aplikací využívajících patche (jako je např. Morphe), pokud nebudou ověřeny. Tyto aplikace totiž často mění původní podpisové klíče, kvůli čemuž je Android vyhodnotí jako neověřené a jejich aktualizace zablokuje.
Nová pravidla se netýkají ADB, Shizuku ani vlastních ROM
Nová pravidla se vztahují pouze na standardní instalace přímo v zařízení z webových zdrojů. Instalace přes příkazový řádek pomocí ADB (přes USB nebo bezdrátové ladění) budou fungovat stejně jako dosud.
Google vychází z předpokladu, že pokud uživatel ovládá ADB, nenechá se podvodníkem oklamat k tomu, aby do svého zařízení nainstaloval škodlivý kód. Totéž platí pro nástroje běžící přímo v zařízení, jako je například Shizuku, které využívají funkce bezdrátového ladění.
Mohlo by vás zajímat
Nová bezpečnostní opatření se nijak nedotýkají ani alternativních systémů (tzv. vlastních ROM), jako je GrapheneOS či LineageOS. Ty totiž neobsahují frameworky Googlu pro ověřování vývojářů, takže v nich neexistuje mechanismus, který by omezení pro sideloading vynucoval.
iOS se z Androidu nestává, ale éra bezstarostnosti končí
Nová pravidla vypadají na první pohled chaoticky a pro běžného uživatele mohou být matoucí. Google se ale evidentně snaží najít kompromis – chránit většinu uživatelů před útoky a zároveň zcela nezavřít dveře technologickým nadšencům. To z mého pohledu dává smysl.
Pokud víte, co děláte, Android vám v instalaci aplikací z neoficiálních zdrojů bránit nebude. Jen počítejte s tím, že cesta k nim již nebude tak přímá jako dřív.