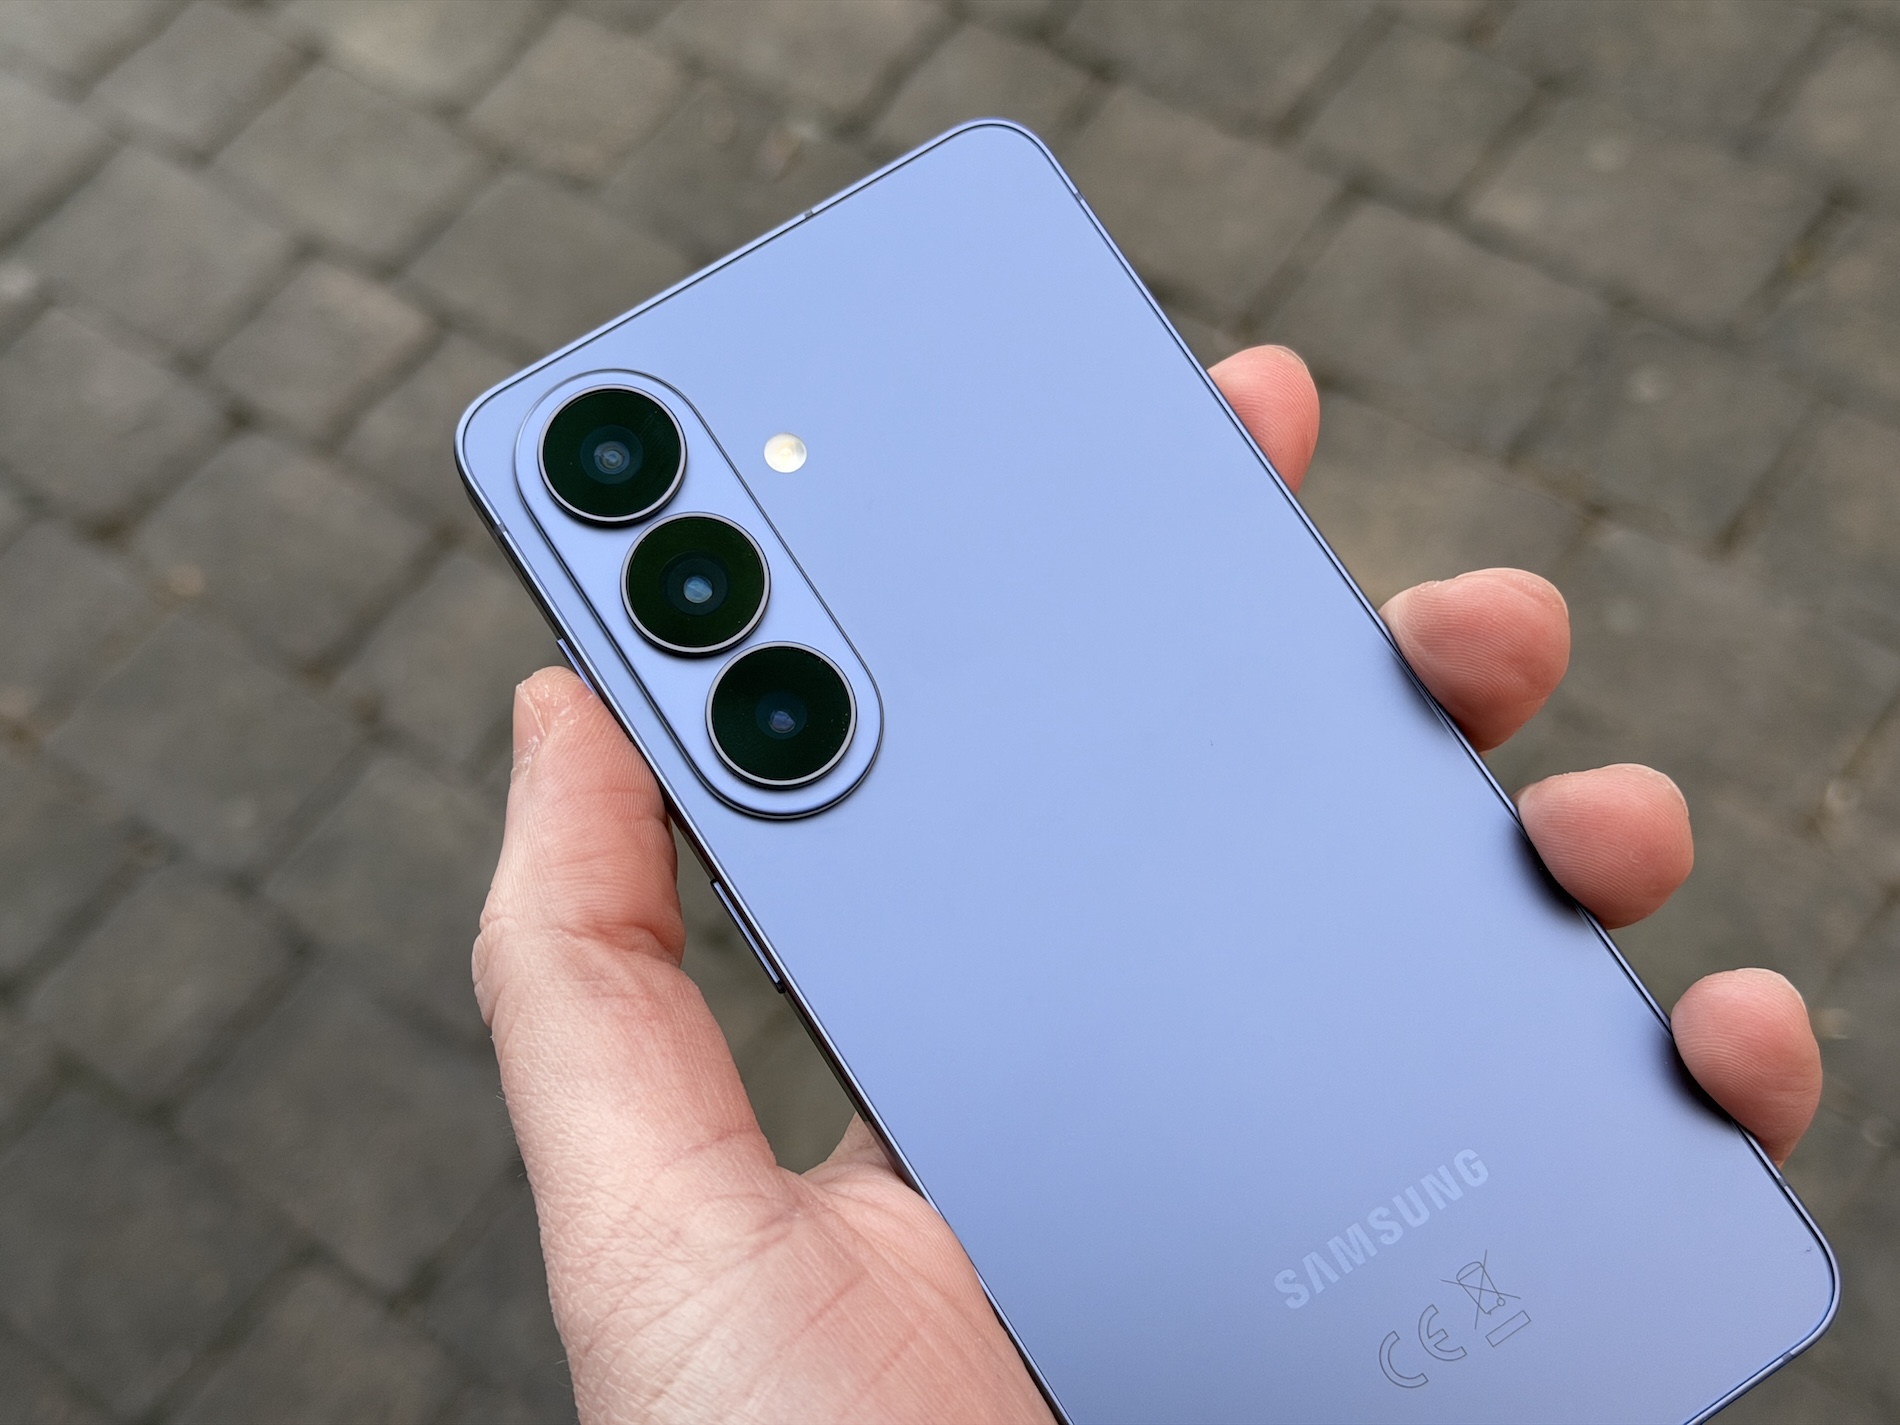
三星八月初 2026 官方正式发布了为其系列设备设计的最新安全包的详细信息。 Galaxy此次更新是在新款折叠屏手机正式发布之前进行的,为全球数百万用户带来了关键的安全修复。
八月安保方案总览 2026 该补丁包含 56 个修复程序,结合了谷歌和三星提供的修复方案。其中,38 个由谷歌自行修复,8 个被评为严重漏洞,30 个被评为高风险漏洞。


三星提供的 18 项具体修复方案
除了 Android 内核修复之外,三星还发布了 18 个针对系统上层结构的专有修复程序。 One UI 以及特定系统组件 Galaxy:
高优先级漏洞(高)
- SVE-2026-1829 (CVE-2026-21064):Android 14、15 和 16 中的 Weaver 组件访问控制不正确,可能允许本地攻击者使设备无法运行。
- SVE-2026-1946 (CVE-2026-21073):应用程序中的输入验证不足 Galaxy 主题(Android 14、15、16),允许物理攻击者启动任何活动。
中等优先级漏洞
- 三星联系人和手机:修复了应用程序组件联系人的输入验证和导出中的错误(SVE-2025-2363、2364、2365)和拨号器(SVE-2025-2545) 防止未经授权删除文件或访问用户配置文件中的数据。
- 应用程序和系统服务修复三星信息应用程序(SVE-2026-0870),SemClipboardService 中的剪贴板保护(SVE-2026-0916)以及绕过应用程序锁的修复程序 App锁(SWE-20261498)。
- 媒体和编解码器修复 VC1、MPEG4 编解码器和 libsavsvc.so、libcodec2secqcelpdec.so 和 libcodec2_sec_flacdec.so 库中的越界写入漏洞。
- 无线电和短信库:处理 libril_sem.so 中的堆栈溢出(SVE-2026-2525) 和 libsmsd.so 中的错误。
某些特定的 SVE 项目可能已包含在之前的维护包中,或者出于安全原因,目前可能不会详细披露。
定期安全补丁或许不是最令人翘首以盼的消息,但它们的重要性却不容小觑。当我看到八月份的补丁包修复了 8 个关键漏洞,并解决了系统邮箱和联系人应用程序的访问问题时,我就知道系统底层正在进行一些改进。 One UI 做了很多工作。
所以,如果你的手机提示未来几天有可用更新,请不要拖延。越早修复这些安全漏洞,对你的数据安全和安心就越有利。