Stačí otvoriť aplikáciu s predpoveďou počasia, navigáciu alebo inú službu, ktorá potrebuje poznať vašu aktuálnu polohu. Udelíte jej oprávnenie na prístup k lokácii a očakávate, že ho využije iba pre svoju hlavnú funkciu. Nové zistenie ale ukazuje, že realita môže byť oveľa zložitejšia. Presná poloha používateľa totiž nemusí končiť len pri samotnej aplikácii, ale môže putovať aj k celej sieti reklamných spoločností.
Na prvý pohľad pritom nejde o úmyselné správanie vývojárov. Vo väčšine prípadov za všetko môžu reklamné SDK, teda softvérové balíčky tretích strán, ktoré vývojári do aplikácií pridávajú kvôli zobrazovaniu reklám a meraniu ich výkonu. Lenže ich vplyv siaha ďalej, než nám môže byť milé.
Mohlo by vás zaujímať
Reklamy sledujú našu polohu
SDK (Software Development Kit) predstavujú bežnú súčasť moderných mobilných aplikácií. Vývojárom šetrí čas, pretože nemusia všetky funkcie vytvárať od začiatku. Okrem platobných systémov, analytických nástrojov alebo prihlasovania cez sociálne siete sa veľmi často využívajú aj reklamné knižnice.
Práve tie sa teraz dostávajú do centra pozornosti. Niektoré z nich totiž majú v predvolenom nastavení zapnutý zber presnej polohy užívateľa. Ak vývojár toto nastavenie aktívne nezmení, môžu byť dáta automaticky odovzdávané ďalším reklamným partnerom a dátovým brokerom bez toho, aby si toho bol vedomý samotný autor aplikácie. A netuší to ani majiteľ daného telefónu.
Užívateľ nič nezmení
Celý problém spočíva v tom, že Android udeľuje oprávnenie aplikácii ako celku. Akonáhle napríklad aplikáciu Počasie dovolíte prístup k presnej polohe, získajú k týmto údajom potenciálne prístup aj niektoré integrované knižnice tretích strán.
Pre bežného používateľa je prakticky nemožné zistiť, aké dáta aplikácie skutočne zdieľajú as kým. Z pohľadu systému všetko prebieha v rámci jedinej aplikácie, hoci na pozadí môže komunikovať hneď niekoľko rôznych služieb. To výrazne komplikuje ochranu súkromia. Ani starostlivý výber dôveryhodných aplikácií totiž nemusí znamenať, že osobné údaje zostávajú iba medzi užívateľom a vývojárom.
Fotogaléria

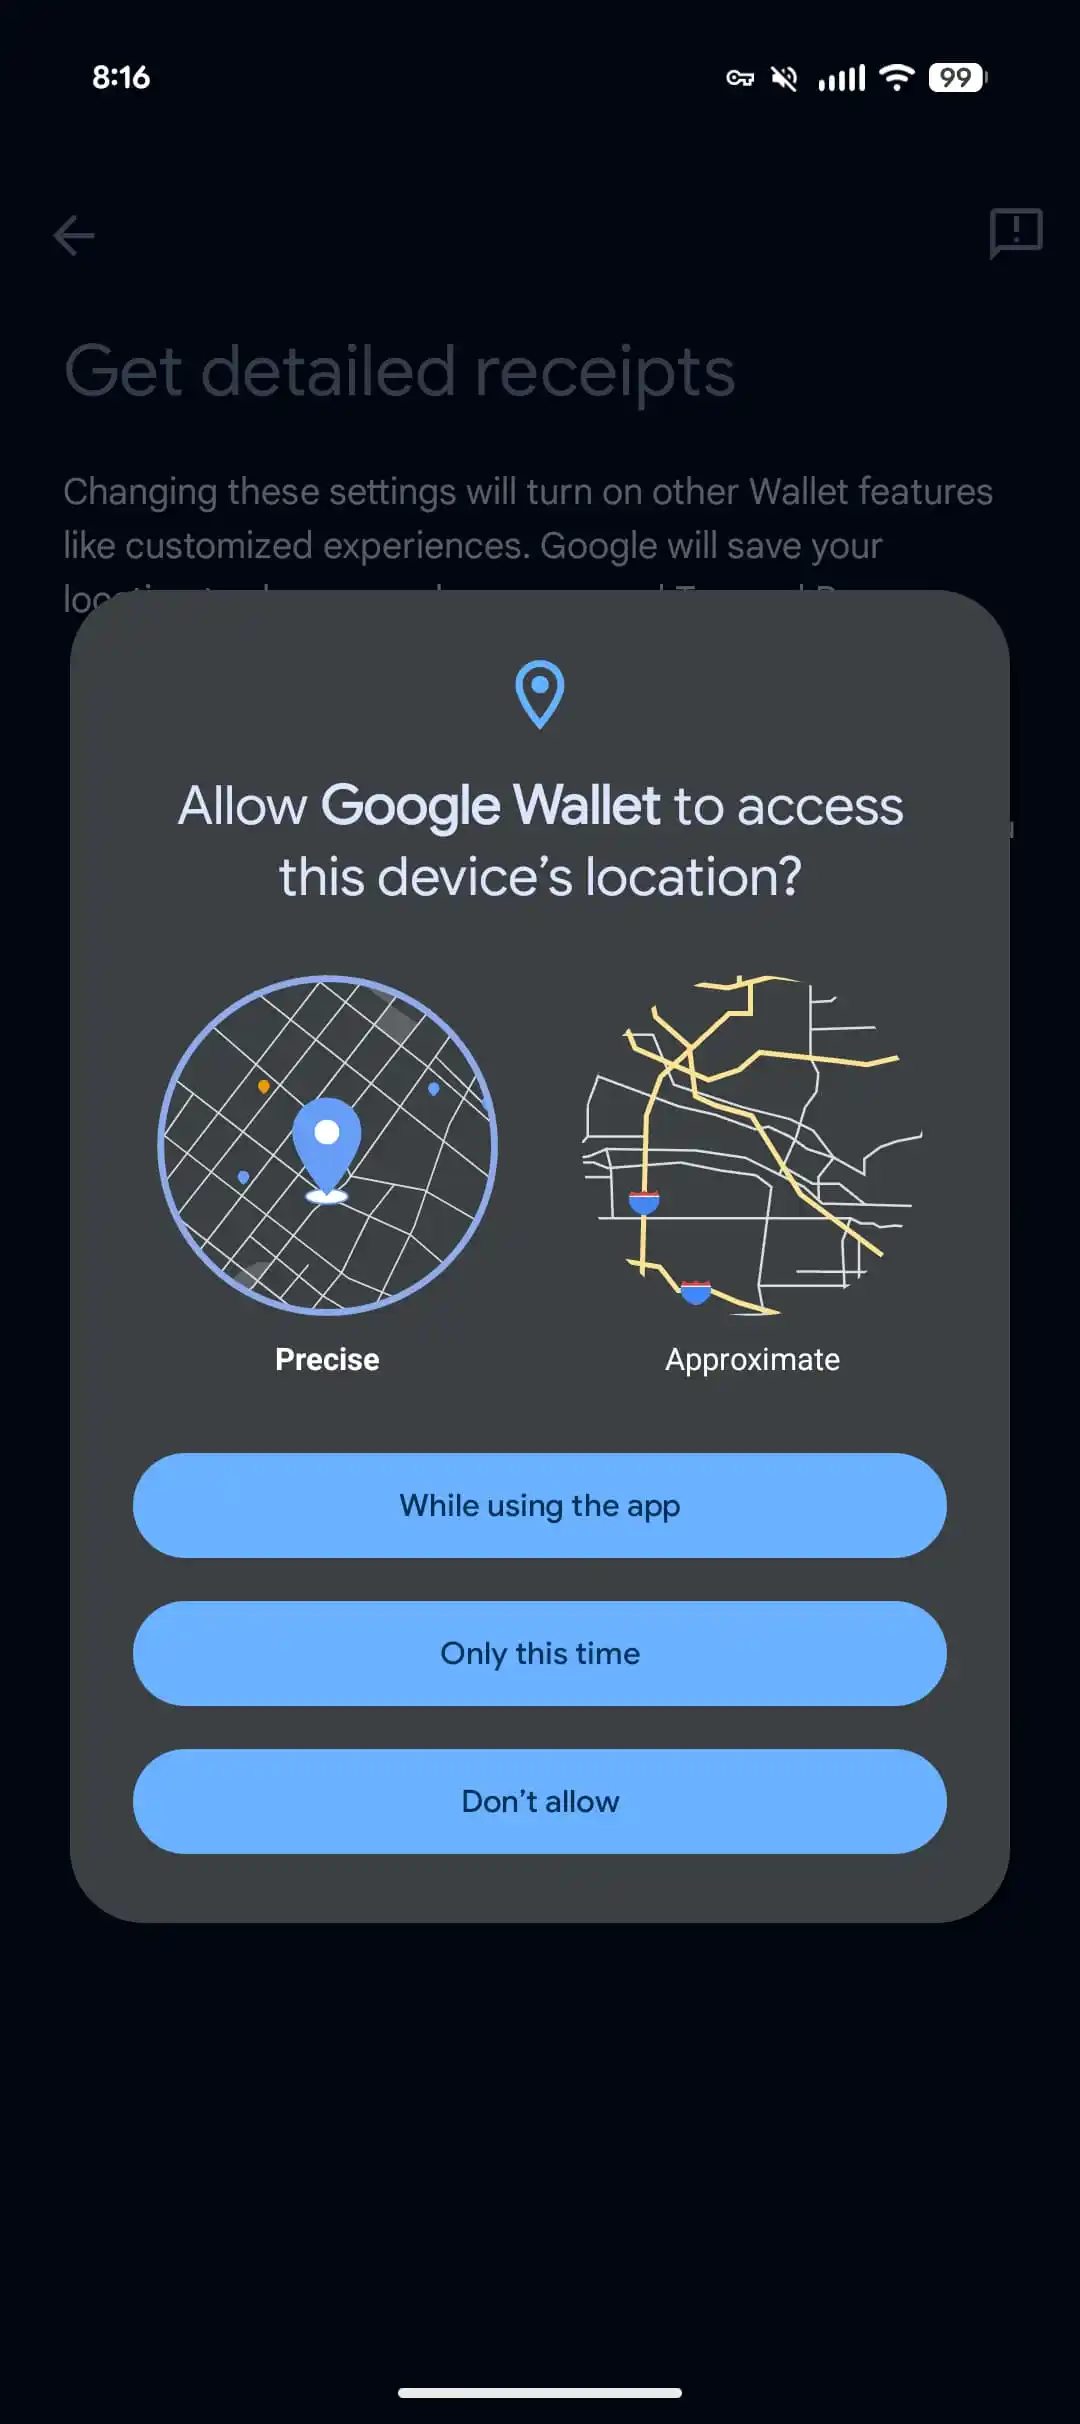

Presné dáta o polohe pritom patria medzi najcitlivejšie informácie, ktoré môže smartfón poskytovať. Historicky boli podobné dáta využívané nielen pre cielenú reklamu, ale aj pri sledovanie pohybu osôb, bezpečnostných analýzach alebo rôznych vyšetrovaniach. Práve preto odborníci dlhodobo upozorňujú, že obchodovanie s lokalizačnými dátami predstavuje významné riziko pre súkromie.
V prípadoch analyzovaných Nadácia Electronic Frontier Foundation (EFF) boli medzi problematickými reklamnými SDK spomenuté napríklad:
- InMobi,
- BidMachine,
- HyBid,
- Huawei Petal Ads.
Čo môžu urobiť vývojári aj používatelia
Odborníci upozorňujú, že podobných riešení môže byť na trhu podstatne viac. Dobrou správou ale je, že situácia nie je neriešiteľná. Vývojári môžu pri integrácii reklamných SDK vypnúť zbytočný zber lokalizačných dát. Nevýhodou však je, že tieto nastavenia nie sú príliš viditeľné a vyžadujú ich aktívnu kontrolu.
Užívatelia majú možnosť obmedziť riziko predovšetkým tým, že budú udeľovať prístup k polohe iba aplikáciám, ktoré ho skutočne potrebujú. Android navyše umožňuje využívať približnú polohu alebo oprávnenie iba pri používaní aplikácie, čo môže množstvo zdieľaných dát výrazne znížiť.
Celá kauza zároveň pripomína, že ochrana súkromia v mobilných telefónoch nie je len otázkou samotného operačného systému. Veľkú úlohu zohráva aj celý ekosystém aplikácií a služieb tretích strán. Google v posledných rokoch sprísňuje pravidlá pre prístup k citlivým údajom v Androide, napriek tomu ale zostáva veľká časť zodpovednosti na vývojároch aplikácií.