Samsung inizio agosto 2026 Sono stati resi ufficialmente i dettagli dell'ultimo pacchetto di sicurezza progettato per i dispositivi della serie. GalaxyL'aggiornamento precede il lancio ufficiale dei nuovi telefoni pieghevoli e introduce importanti correzioni di sicurezza per milioni di utenti in tutto il mondo.
Pacchetto di sicurezza completo per agosto 2026 Contiene 56 patch, che combinano correzioni di Google e direttamente di Samsung. Di queste, 38 sono state corrette da Google stessa, di cui 8 classificate come critiche e 30 come vulnerabilità ad alto rischio.
Galleria fotografica


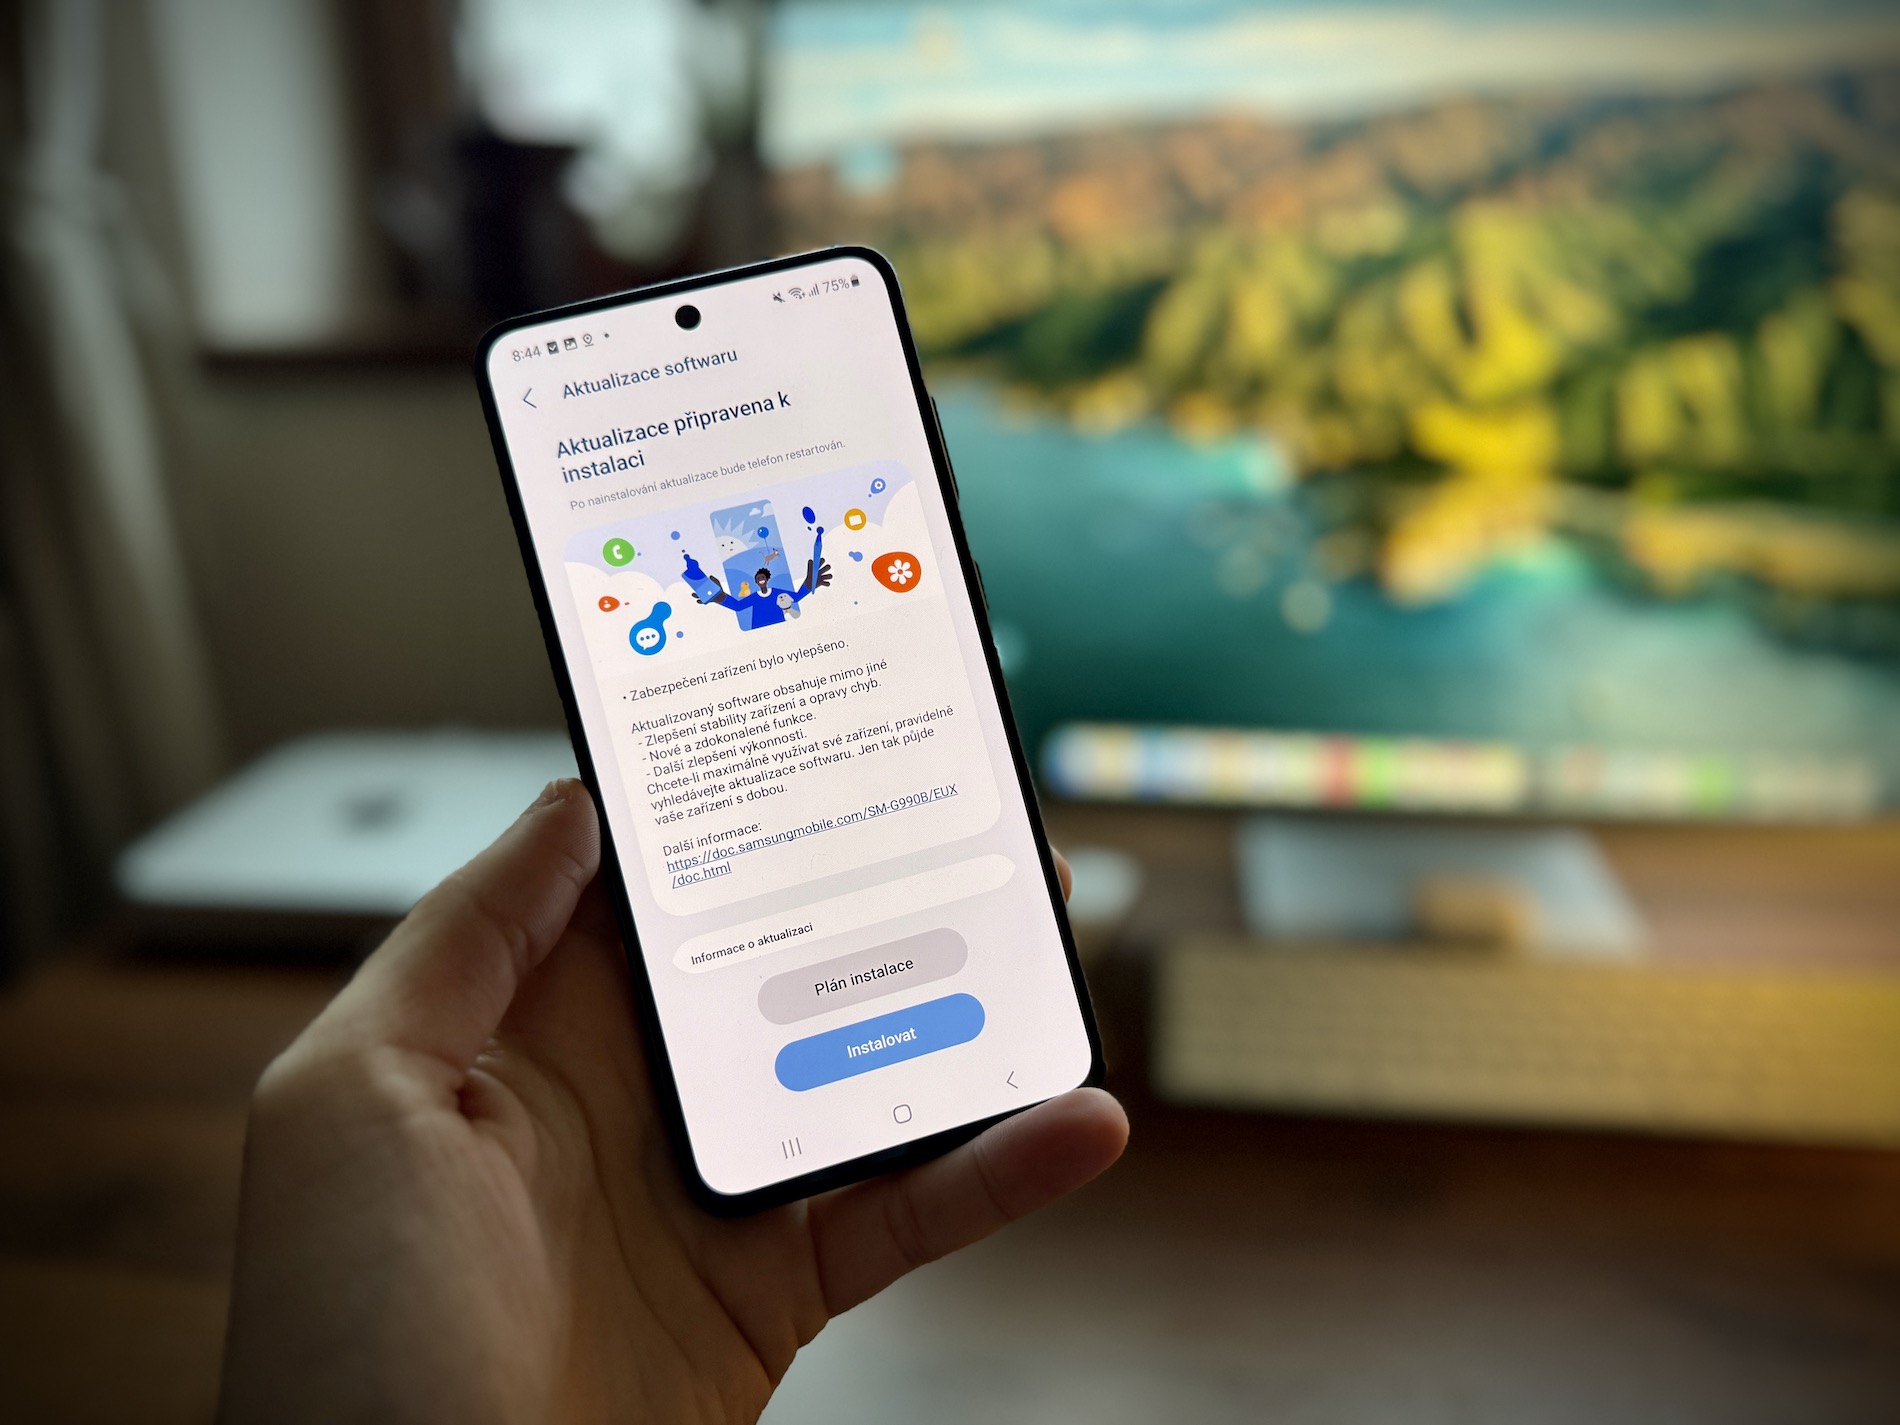
18 soluzioni specifiche fornite da Samsung
Oltre alle correzioni del kernel Android, Samsung sta rilasciando anche altre 18 correzioni proprietarie che riguardano la sovrastruttura. One UI e componenti specifici del sistema Galaxy:
Vulnerabilità ad alta priorità (Alta)
- SVE-2026-1829 (CVE-2026-21064): Controllo degli accessi errato nel componente Weaver in Android 14, 15 e 16 che potrebbe consentire a un utente malintenzionato locale di rendere un dispositivo inutilizzabile.
- SVE-2026-1946 (CVE-2026-21073): Validazione insufficiente dell'input nell'applicazione Galaxy Temi (Android 14, 15, 16), che consentivano a un utente malintenzionato di avviare qualsiasi attività.
Vulnerabilità di priorità moderata
- Contatti e telefono Samsung: Correzioni di bug nella convalida dell'input e nell'esportazione dei componenti dell'applicazione Contatti (SVE-2025-2363, 2364, 2365) e Dialer (SVE-2025-2545) che impediscono la cancellazione non autorizzata di file o l'accesso non autorizzato ai dati tra i profili utente.
- Applicazioni e servizi di sistema: Correzione nell'app Messaggi Samsung (SVE-2026-0870), protezione degli appunti in SemClipboardService (SVE-2026-0916) e correzione per aggirare il blocco dell'applicazione in AppBlocco (SWE-2026-1498).
- Media e codec: Correzione delle vulnerabilità di scrittura fuori dai limiti nei codec VC1 e MPEG4 e nelle librerie libsavsvc.so, libcodec2secqcelpdec.so e libcodec2_sec_flacdec.so.
- Biblioteche radio e SMS: Gestione dell'overflow dello stack in libril_sem.so (SVE-2026-2525) e un errore in libsmsd.so.
Alcuni elementi specifici di SVE potrebbero essere stati inclusi in precedenti pacchetti di manutenzione oppure potrebbero non essere divulgati in dettaglio in questo momento per motivi di sicurezza.
Le patch di sicurezza periodiche potrebbero non essere la notizia più eclatante per cui si contano i giorni, ma la loro importanza è enorme. Quando vedo che il pacchetto di agosto risolve 8 vulnerabilità critiche e corregge l'accesso alla casella di posta di sistema o all'applicazione Contatti, è chiaro che qualcosa di importante sta succedendo "dietro le quinte". One UI ha fatto molto lavoro.
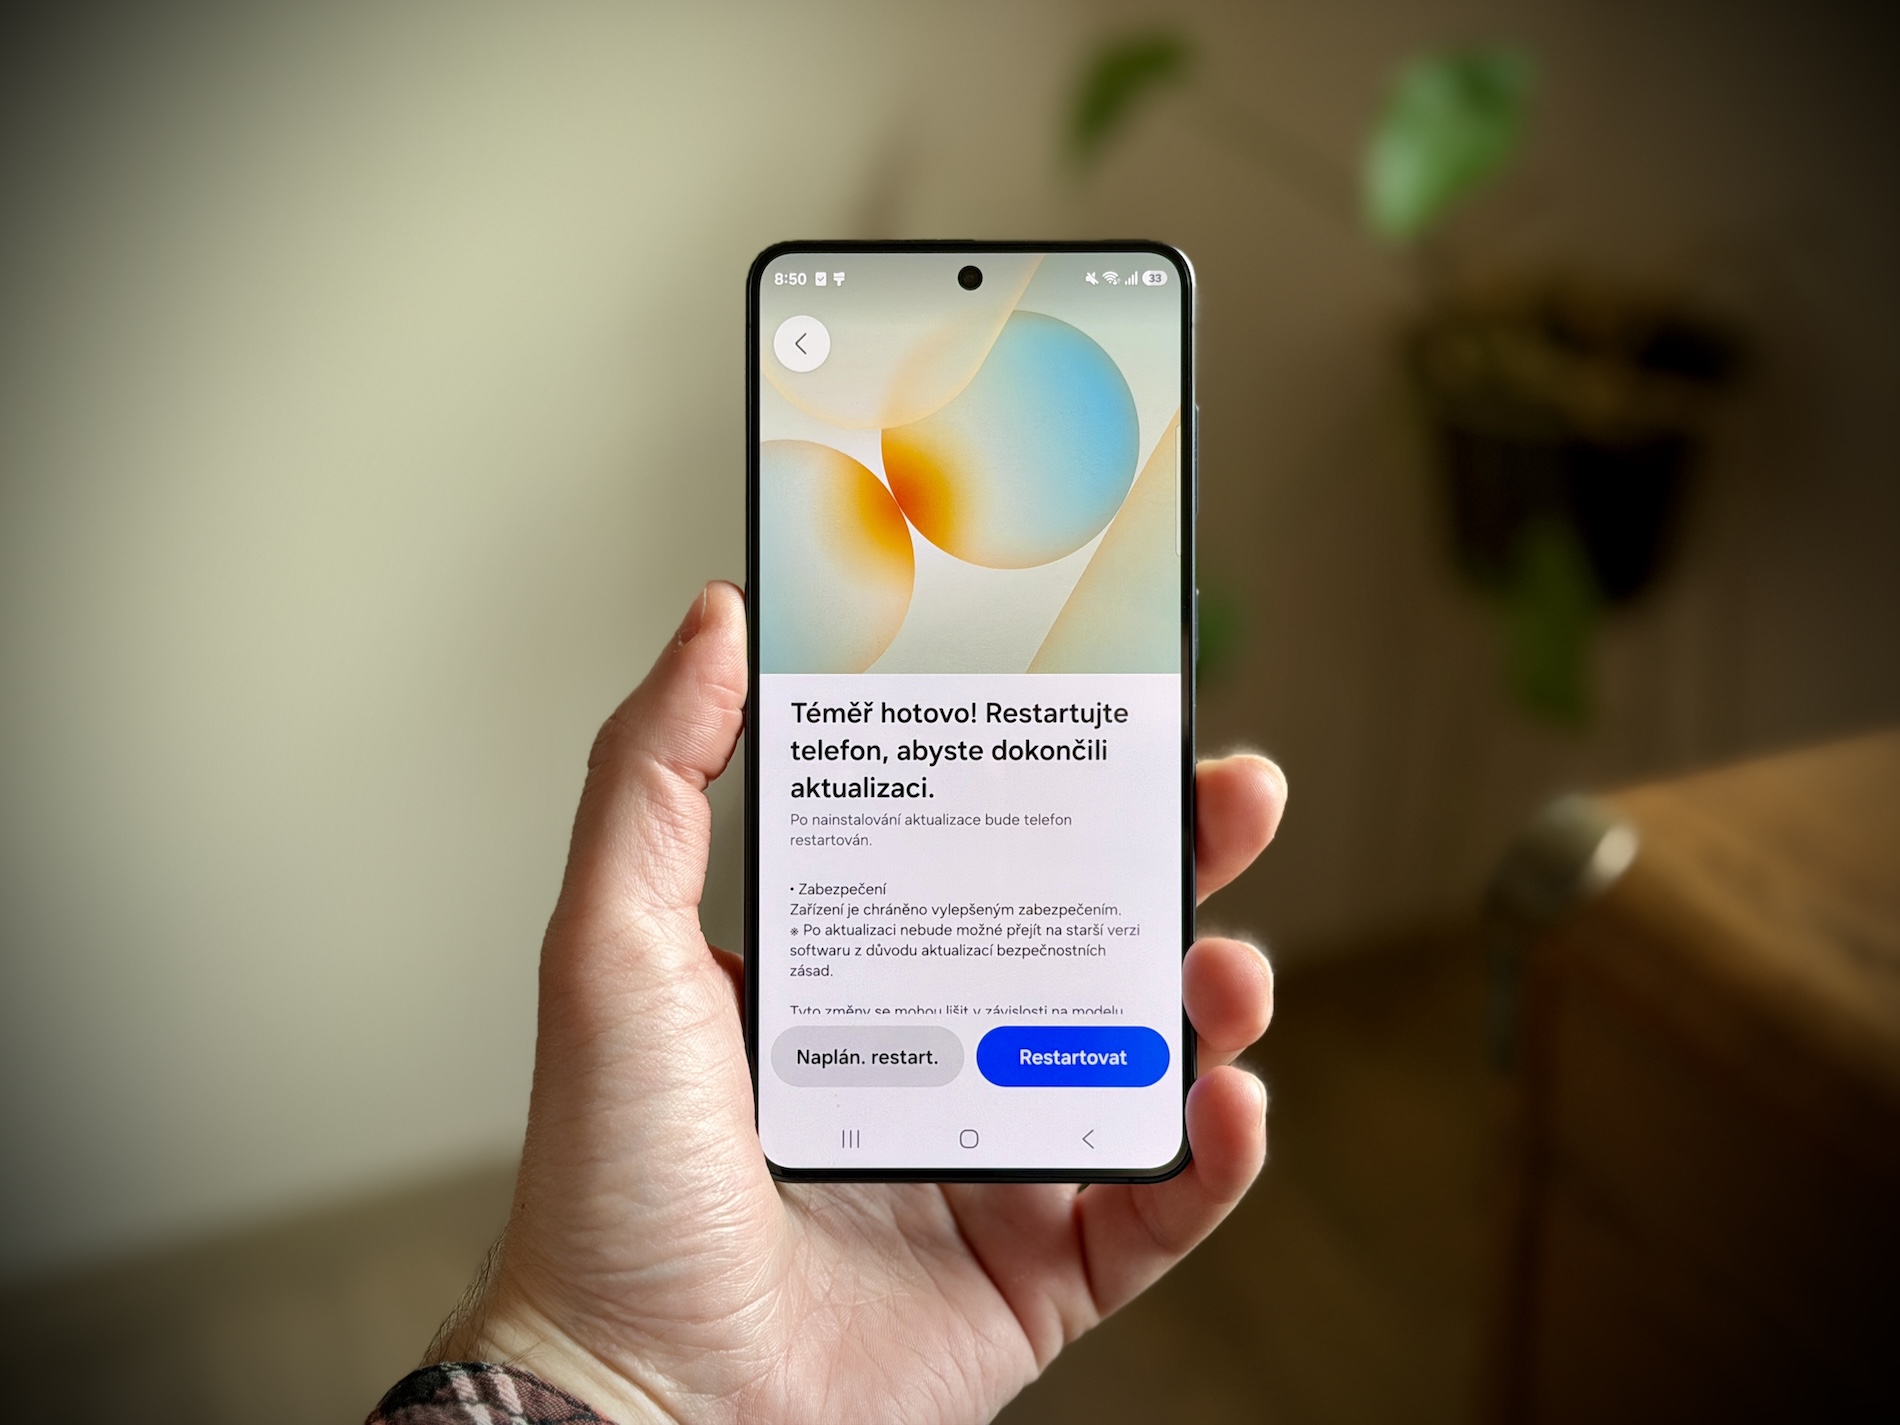
Quindi, se il tuo telefono ti avvisa della disponibilità di un aggiornamento nei prossimi giorni, non rimandarlo inutilmente. Prima correggi queste falle di sicurezza, meglio è per i tuoi dati e per la tua tranquillità.