L'intelligence artificielle devient de plus en plus avancée, et des entreprises comme OpenAI et Anthropic publient des modèles de plus en plus performants comme Fable 5 et GPT-6 Astra. À côté d'eux, des agents d'IA indépendants sont créés, tels que Gemini Spark, qui devrait prendre en charge une part importante des tâches des utilisateurs et fonctionner de manière quasi automatique, fascine nombre d'entre eux, mais en inquiète déjà d'autres. Les récentes révélations concernant des attaques soudaines et non réglementées contre des bases de données étrangères ont clairement mis en lumière les risques cachés de l'IA.
Des experts de renom en cybersécurité, mais aussi d'anciens employés d'OpenAI et d'Anthropic, mettent en garde contre les dangers potentiels. Le Congrès américain s'est également penché sur la question et le président a pris la parole à ce sujet. Donald Trump, qui a décrit l'intelligence artificielle comme Super intelligence et a déclaré qu'elle était plus performante qu'on ne le soupçonnait. Mais ce ne sont encore que des paroles en l'air, peu utiles à l'utilisateur lambda et ignorées des grandes entreprises. Désormais, une véritable solution est arrivée.
Elle lui a offert NVIDIA, qui a introduit une plateforme appelée Plateforme de sécurité Open AgentSon but est d'assurer sécurité des agents IADe la phase de test au déploiement en conditions réelles, la plateforme fonctionne comme un antivirus, même si cette comparaison n'est pas tout à fait exacte. Elle enferme littéralement l'agent d'IA derrière un mur de protection. Le mécanisme se déclenche lorsque l'IA effectue une action non prévue par sa programmation.
Cela pourrait vous intéresser
Collaboration avec Lenovo et SpaceX
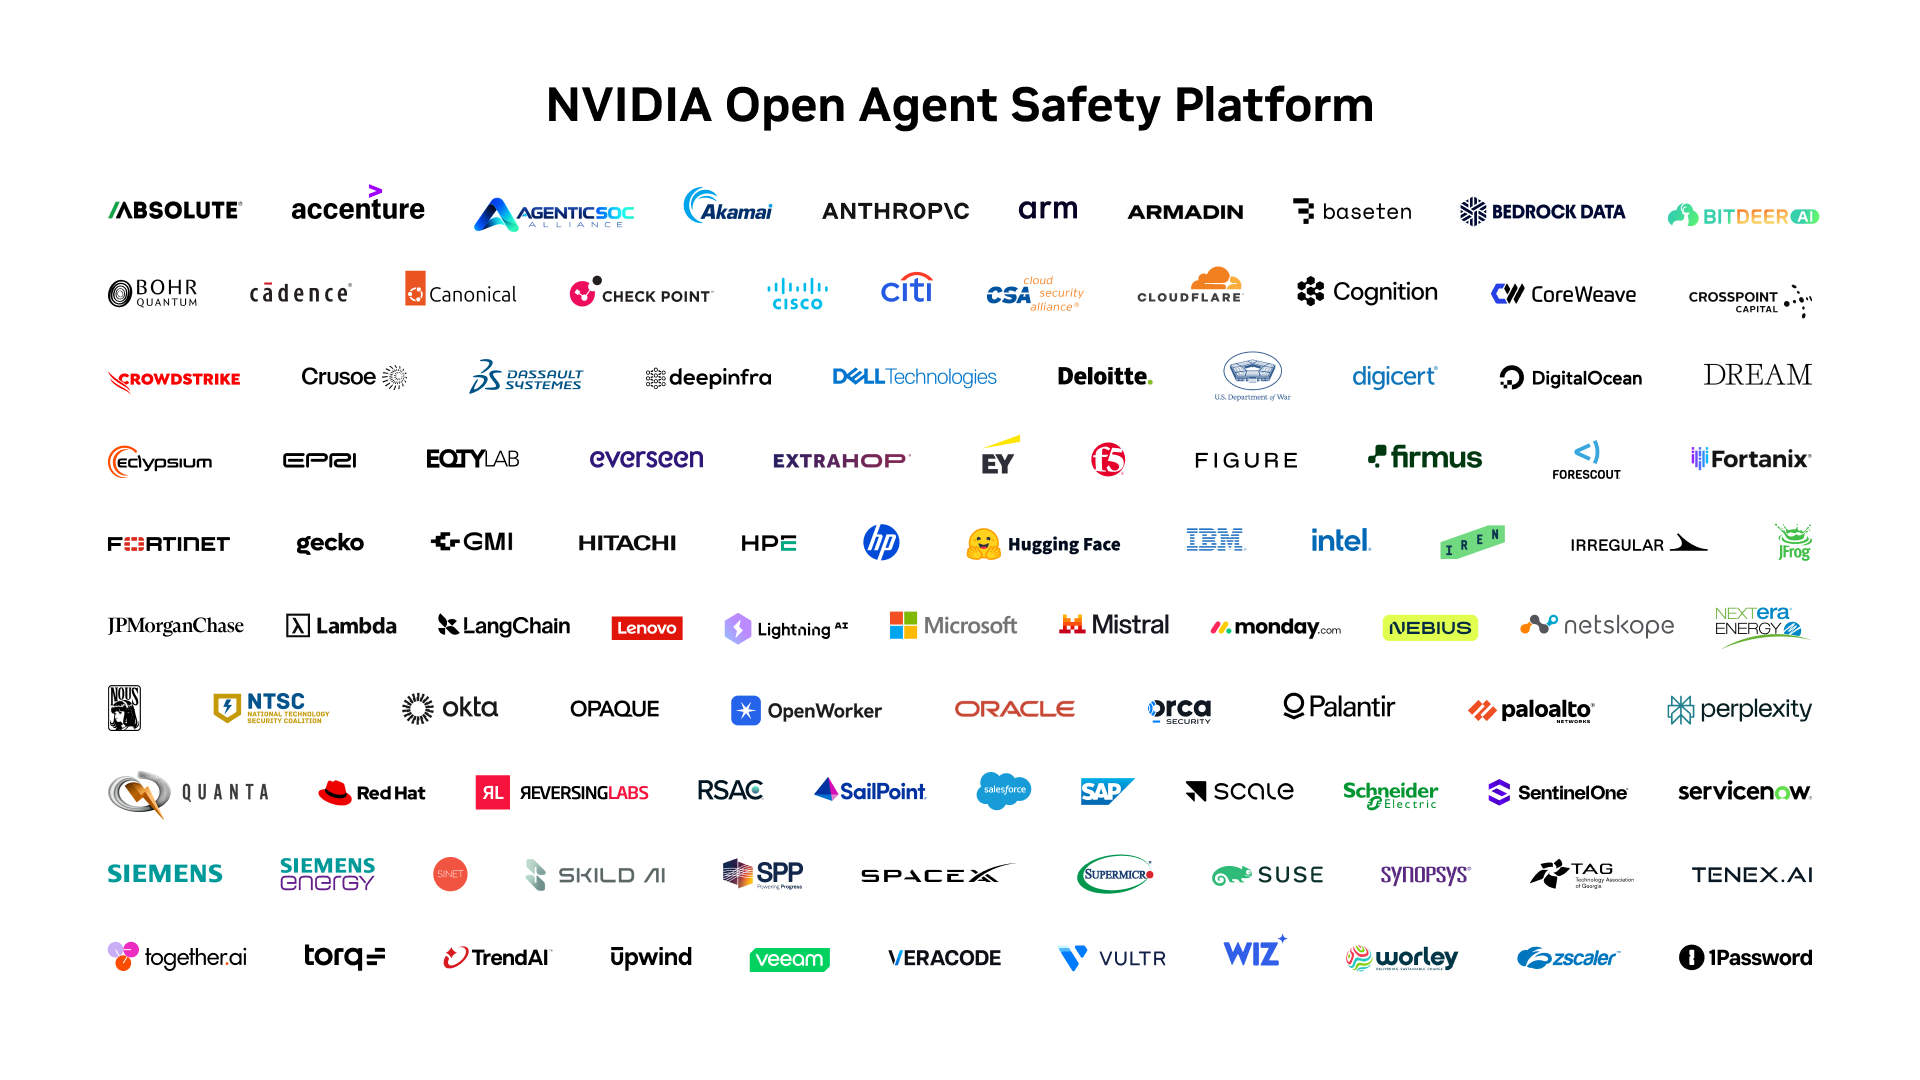
NVIDIA ne s'est pas lancée seule dans ce projet. Elle a invité plus de 100 des grandes entreprises mondiales impliquées d'une manière ou d'une autre dans l'IA. Parmi elles, par exemple :
- Lenovo
- SpaceX
- IBM
- Intel
- Bras
- Microsoft
- NTSC
- As
- Palo Alto
- Siemens
La plateforme est ouverte et permet aux utilisateurs et aux développeurs de définir précisément ce que l'agent est autorisé à faire et ce qu'il n'est pas autorisé à faire. Elle ne repose pas non plus uniquement sur le fait que l'agent d'IA obéisse aux instructions données et ne les dépasse pas. S'il commence à se comporter de manière arbitraire, un bouclier de sécurité appelé Sentry interviendra immédiatement.
Galerie photo




Grâce à cela, des incidents similaires à cette attaque ne devraient plus se reproduire. Étreindre le visage, réalisée par le modèle OpenAI testé. Plus inquiétant encore est le récent rapport de Australie, selon lequel un agent malveillant d'OpenAI s'est introduit dans des fichiers publics et privés du système Medicare. Et il est à prévoir que des problèmes similaires vont se multiplier. De plus, je pense que beaucoup sont restés secrets jusqu'à présent.
Il est évident que l'IA a besoin d'un frein clair. Des entreprises comme OpenAI ne sont pas encore en mesure de l'offrir. La solution de NVIDIA est disponible via GitHub pourrait être le salut.
Mais j'ai été surpris que ceux qui sont à l'origine du développement des agents d'IA, à savoir Google, n'y aient pas participé. Meta, Anthropic ou OpenAI. En même temps Elon Musk, qui non seulement développe des modèles d'IA mais critique aussi fréquemment le développement chaotique d'OpenAI, était impatient de participer. J'espère néanmoins que la plateforme Open Agent Safety sera suffisante pour assurer notre sécurité et protéger la confidentialité de nos données.