Nutitelefoni omamine on nüüdseks standard. Kuid ka andmepüügirünnakud on muutumas meie elu tavaliseks osaks, püüdes meid meelitada mobiiltelefonide kaudu isiklikku teavet või isegi raha jagama. Viimastel kuudel on üks selline rünnak Androidi kasutajate seas massiliselt levinud. Ja see on suutnud segadusse ajada isegi kõige ettevaatlikumad inimesed.
Tavaline andmepüügirünnak see juhtub nii, et sa saad SMS või e-post URL-aadressiga. Kui klõpsate sellel usaldavalt, võib pahavara teie telefoni pääseda. Teise võimalusena suunatakse teid võltsitud veebisaidile, mille kaudu pettur üritab teilt isikuandmeid või finantsandmeid hankida. Praegune rünnakutüüp on aga teistsugune.
See toimub ka SMS-sõnumite kujul, kuid selle eesmärk on täielikult lülita telefon väljaMis pole mitte ainult salakaval, vaid ka üsna ootamatu. Seepärast soovitan tungivalt kõiki saabunud sõnumeid hoolikalt lugeda ja mitte avada kahtlaseid. Üksainus klõps võib teid rikkuda rohkemaga, kui arvate. Kuid kahjuks te seda sõnumit tõenäoliselt isegi ei avasta.
Teid võiks huvitada
Spetsiaalselt toimetatud surmaaruanne
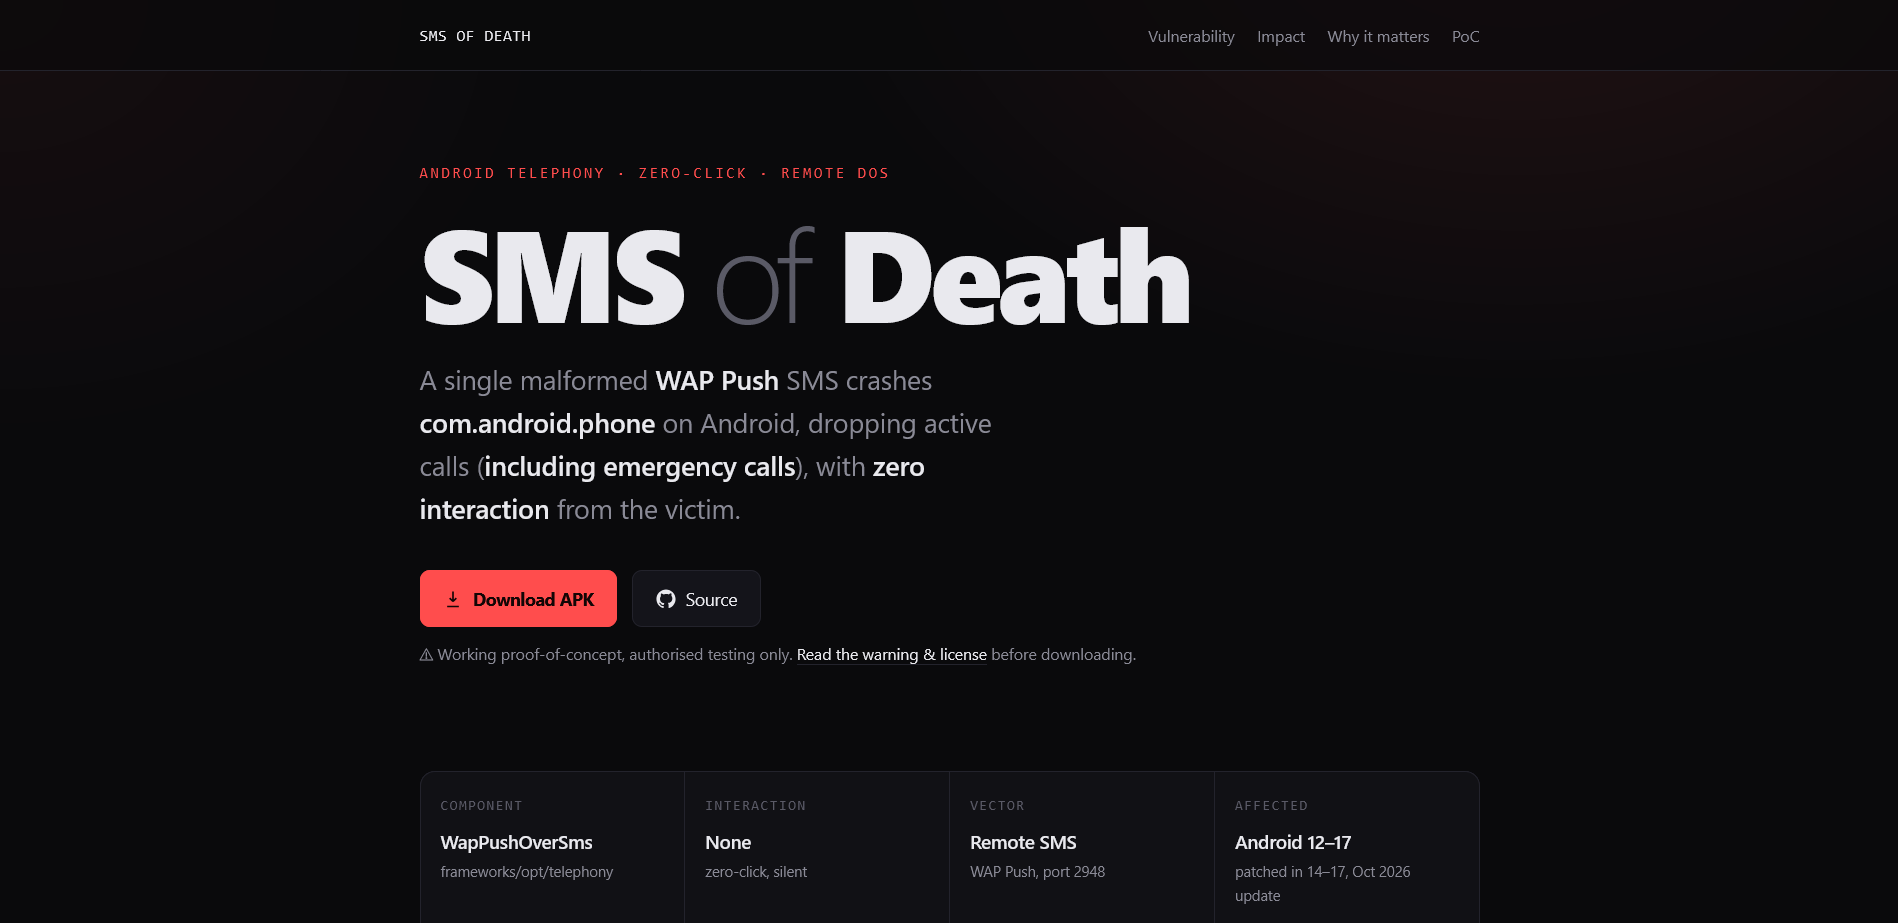
Viimase riski avastas turvaanalüütik oma uurimistöö käigus Mark BlaszczykTa leidis spetsiaalselt loodud tekstisõnumi, mida operatsioonisüsteem pärast kättesaamist töödelda ei saa. Android õigesti töödeldud. Vastasel juhul ei ilmu see üldse edastatud sõnumite hulka. Ja seetõttu ei ole ohver tavaliselt selle olemasolust teadlik.
Sellise eesmärk viiruslikud sõnumid on telefoni tavapäraste funktsioonide piiramine. See võib katkestada käimasoleva kõne, takistada edasisi kõnesid (sh hädaabinumbritele helistamist) või halvimal juhul süsteemi krahhi. Ja kuna Androidi süsteem üritab seda pidevalt töödelda, korduvad probleemid. Blaszczyk, kes testis rünnakut spetsiaalselt mudelite vastu Google Pixel Samsungile Galaxy, avastas ta, et kui ühele telefonile saabub umbes 20 sellist sõnumit, siis see täielikult takistab selle kasutamist.
Fotogalerii



Tehase lähtestamine ei aita
Sellise ummistuse korral pöörduvad paljud inimesed ainsa mõistliku lahenduse poole - seadme tagastamine tehaseseadedAlguses võib see abiks olla, kuid hiljem võib olukord korduda. Mobiilioperaator võib sõnumi uuesti kohale toimetada.
See pole täiesti uus oht. Blaszczyki sõnul on Google selle Androidi vea eest juba hoiatanud. 5.5. 2026 ja avaldas selle kohta üksikasju oma veebisaidil nime all Surma SMS (SMS surmast). Kuid tehnoloogiahiiglane lükkas teate esialgu ümber, öeldes, et see ei ole turvarisk. Alles hiljem tunnistati selle tõsidust ja pakuti kaitset vastavalt seadusele. Oktoober turvavärskendus, mis on mõeldud seadmetele, kus töötab Android 14 ja uuem versioon. Teises aruandes väidetakse aga, et parandus saabub alles ... novembril värskendada.
Toetamata telefonid on ohus
Ainus kaitse seda tüüpi rünnakute eest on seega õigeaegne ja regulaarne allalaadimine. turvavärskendusedJa ma kindlasti soovitan seda, sest Google'ile ja telefonitootjatele meeldib Samsung Nad parandavad pidevalt värskenduste osana leitud vigu ja haavatavusi. Vanematel telefonidel, mis on juba toetuse kaotanud, seda valikut tavaliselt pole. Ja neil võib olla suur probleem. Rünnakut on salvestatud alates süsteemi versioonist Android 12.
Seepärast soovitan riski mitte alahinnata ja kasutada ainult toetatud telefoni. Meie andmed on ründajate jaoks väärtuslikumad, kui me arvame – ja katsed neid väärkasutada sagenevad tänu tehisintellekti tulekule kiiresti. Värskendamata ja pragudega telefon on nagu avatud värav kutsekirjaga neile.