Samsung augusti alguses 2026 ametlikult avaldatud üksikasjad oma seeria seadmetele loodud uusima turvapaketi kohta GalaxyVärskendus tuleb enne uute kokkupandavate telefonide avalikku turuletoomist ja toob miljonitele kasutajatele üle maailma kriitilisi turvaparandusi.
Augusti turvapakett tervikuna 2026 See sisaldab 56 parandust, mis ühendavad Google'i ja otse Samsungi parandusi. Neist 38 on parandanud Google ise, millest 8 on hinnatud kriitilisteks ja 30 kõrge riskiga haavatavusteks.
Fotogalerii


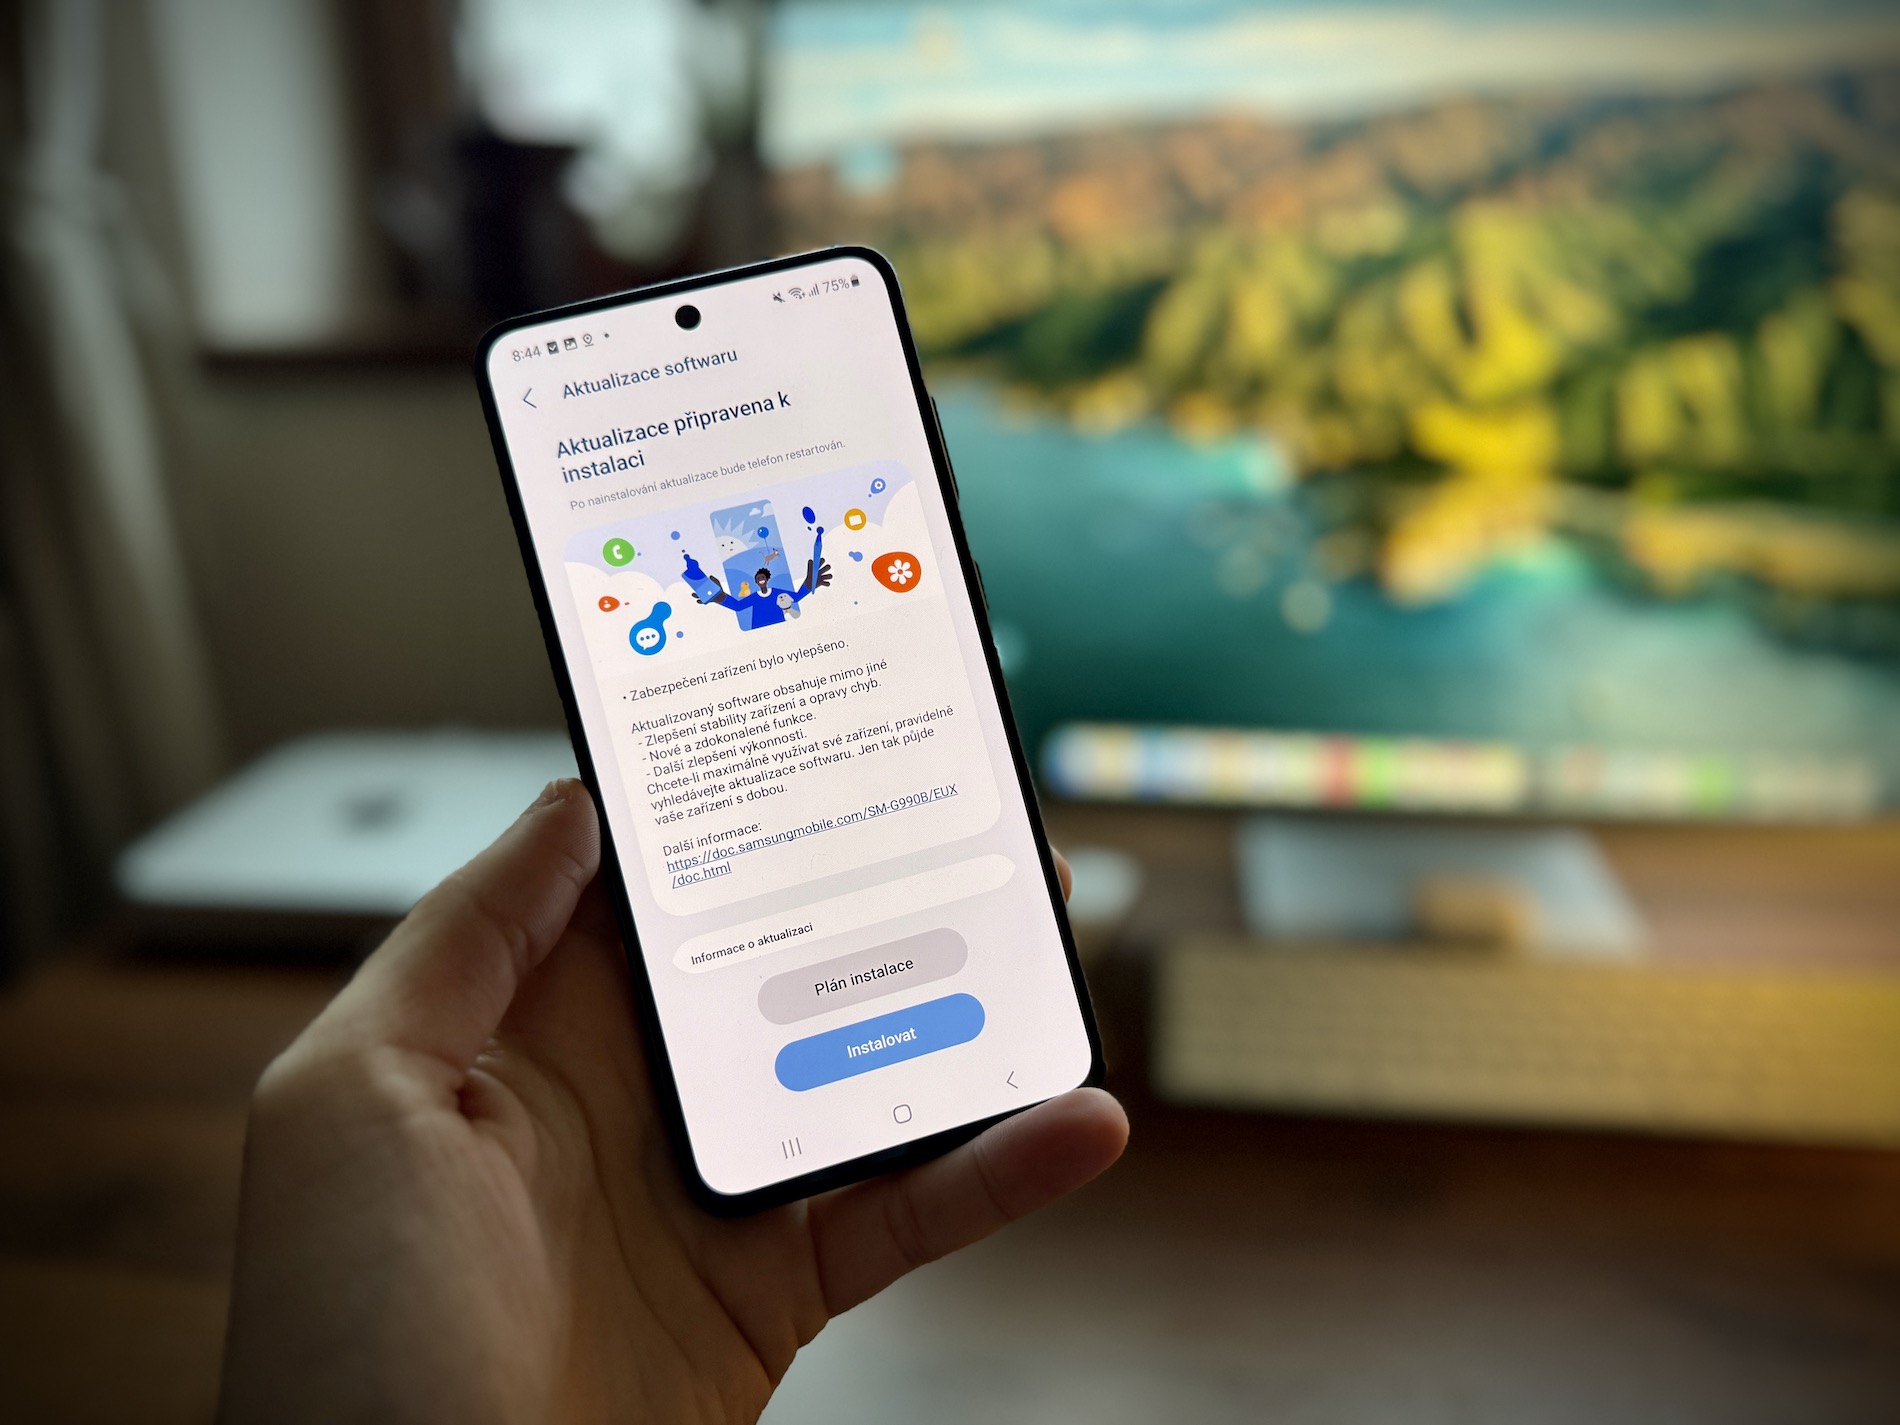
18 konkreetset parandust Samsungilt
Lisaks Androidi kerneli parandustele avaldab Samsung ka 18 muud patenteeritud parandust, mis on suunatud superstruktuurile. One UI ja spetsiifilised süsteemikomponendid Galaxy:
Kõrge prioriteediga haavatavused (kõrge)
- SVE-2026-1829 (CVE-2026-21064): Android 14, 15 ja 16 Weaveri komponendi vale juurdepääsu kontroll, mis võib võimaldada kohalikul ründajal seadme kasutuskõlbmatuks muuta.
- SVE-2026-1946 (CVE-2026-21073): Rakenduses on sisendi valideerimine ebapiisav. Galaxy Teemad (Android 14, 15, 16), mis võimaldasid füüsilisel ründajal käivitada mis tahes tegevuse.
Mõõduka prioriteediga haavatavused
- Samsungi kontaktid ja telefonVeaparandused sisendi valideerimisel ja rakenduse komponentide eksportimisel kontaktide abil (SVE-2025-2363, 2364, 2365) ja helistaja (SVE-2025-2545), mis takistavad failide volitamata kustutamist või andmetele juurdepääsu kasutajaprofiilide vahel.
- Rakendused ja süsteemiteenusedParandus Samsung Messages rakenduses (SVE-)2026-0870), lõikelaua kaitse SemClipboardService'is (SVE-2026-0916) ja parandus rakenduse lukustuse möödahiilimiseks AppLukk (Edela-2026-1498.).
- Meedia ja koodekidParandatud piiridest väljas olevad kirjutamishaavatused VC1, MPEG4 koodekites ning libsavsvc.so, libcodec2secqcelpdec.so ja libcodec2_sec_flacdec.so teekides.
- Raadio- ja SMS-teegid: Pinu ületäitumise käsitlemine libril_sem.so failis (SVE-2026-2525) ja viga failis libsmsd.so.
Mõned konkreetsed SVE tooted võisid olla eelmistes hoolduspakettides või ei pruugita neid turvakaalutlustel praegu üksikasjalikult avaldada.
Regulaarsed turvapaigad ei pruugi olla kõige olulisem uudis, mille ootamist pikisilmi ootaksite, kuid nende tähtsus on tohutu. Kui näen, et augustikuine pakett käsitleb 8 kriitilist haavatavust ja parandab juurdepääsu süsteemi postkastile või kontaktide rakendusele, on selge, et kapoti all midagi toimub. One UI tegi palju tööd.
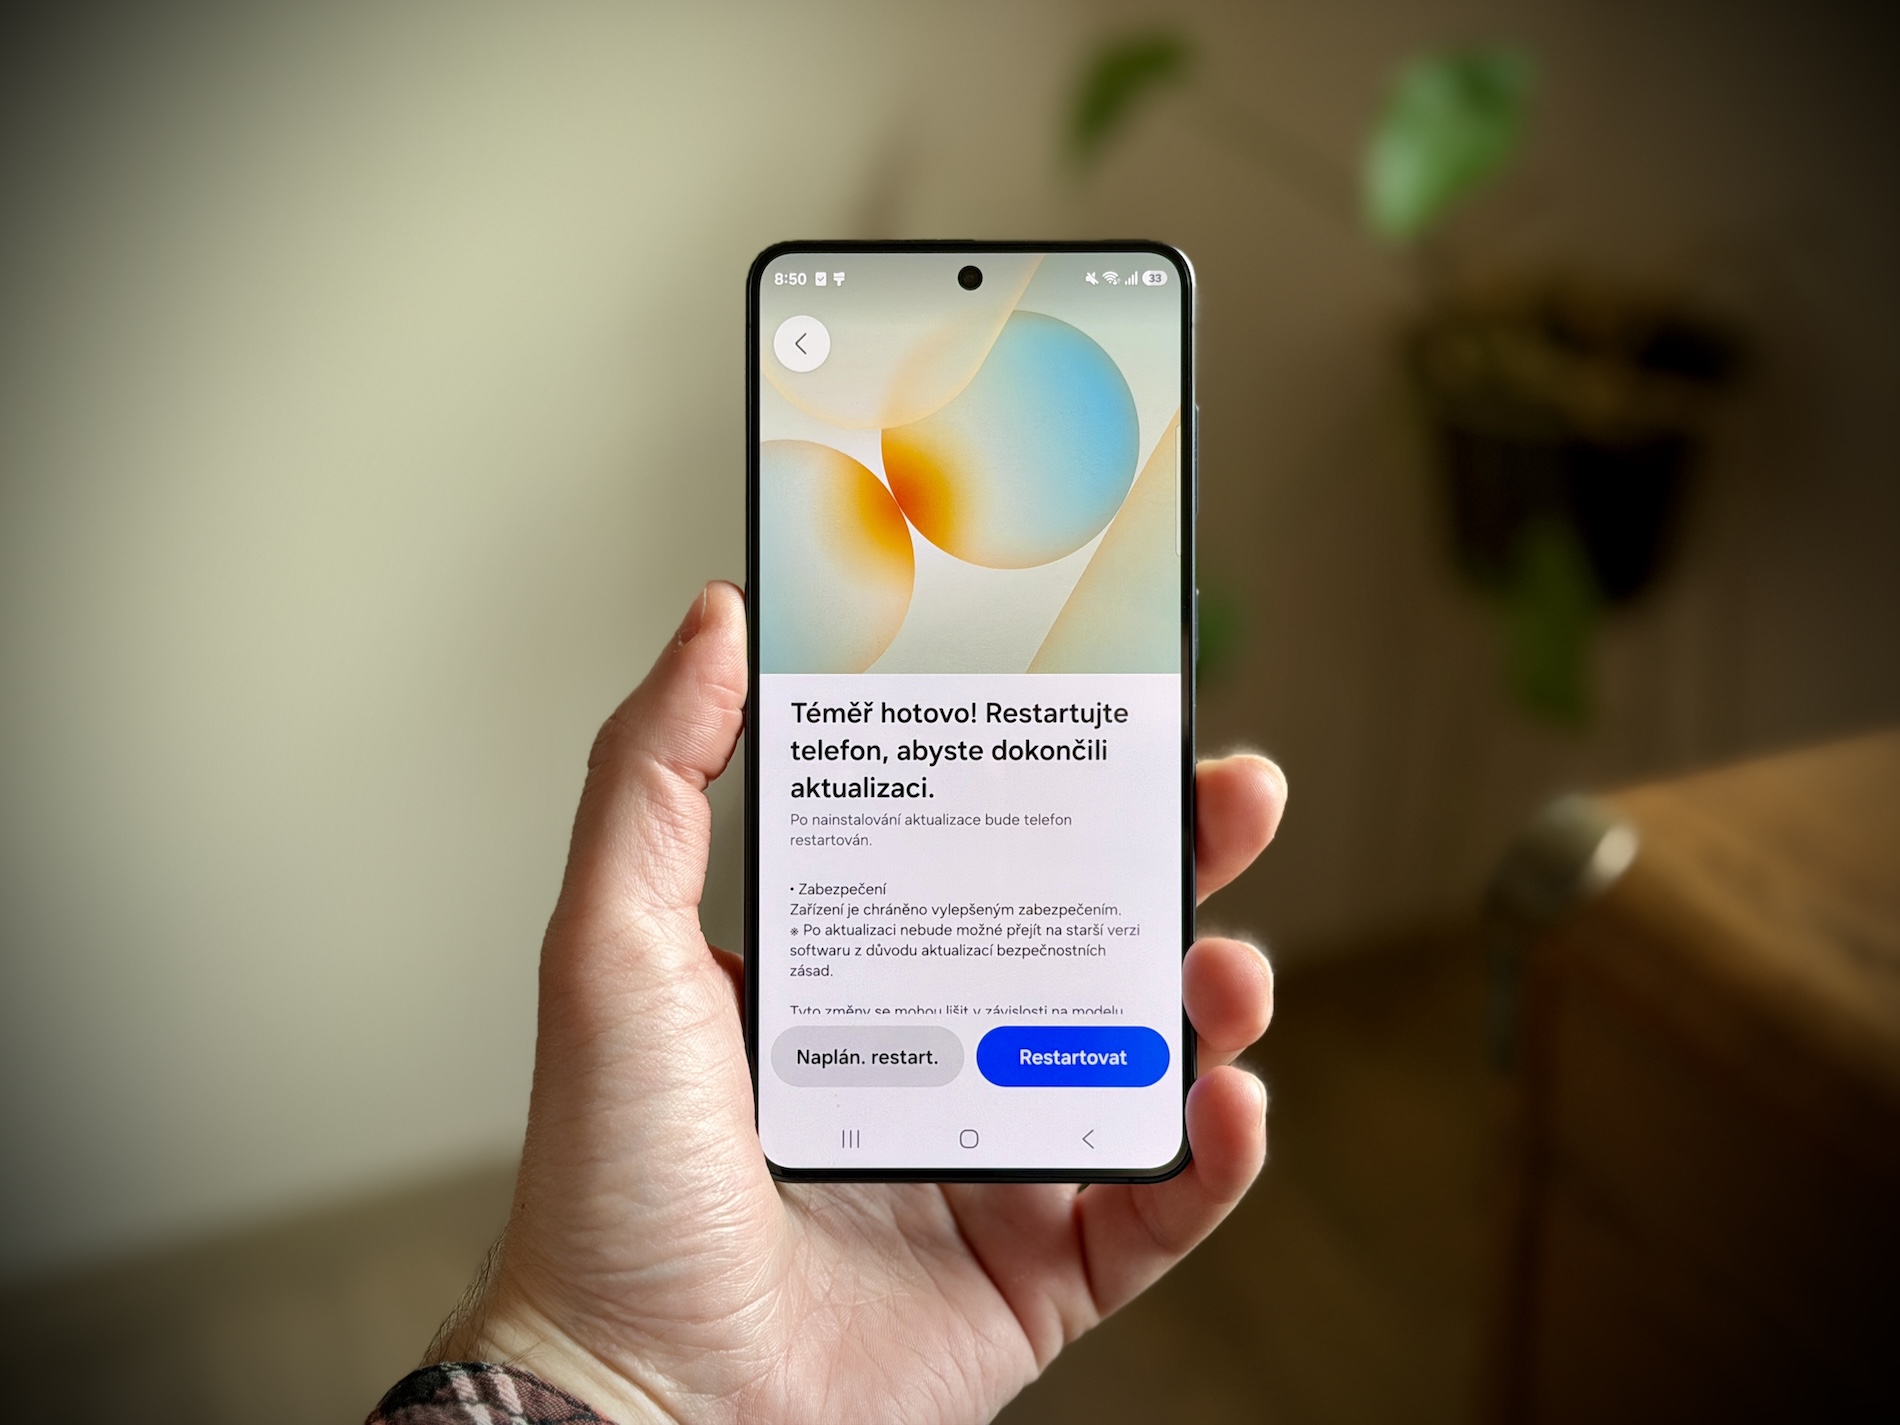
Seega, kui teie telefon teavitab teid lähipäevil saadaolevast värskendusest, ärge lükake seda asjatult edasi. Mida varem te need turvaaugud parandate, seda parem teie andmete ja meelerahu jaoks.