Samsung pochopitelně i v 46. týdnu letošního roku pokračoval ve vydávání nových aktualizací na svá zařízení. Jak byste očekávali, korejský obr nepřestával s vypouštěním ostré verze nadstavby One UI 9, i když zařízení, která ji obdržela, bylo tentokrát podstatně méně. První hodinky se také konečně dočkaly stabilní verze One UI 9 Watch, zatímco další obdržely novou betaverzi. Kromě toho první zařízení dostala listopadovou aktualizaci a na starší vlajkovou řadu a skládačky „přistála“ druhá říjnová záplata, která zlepšuje jejich stabilitu.
Samsung zařízení, která v 46. týdnu roku 2026 obdržela aktualizaci
Samsung v týdnu od 9. do 15. listopadu vydal novou aktualizaci na celkem 26 zařízení. Konkrétně šlo o tato:
Zařízení, která obdržela stabilní verzi One UI 9 (Watch)
- Galaxy A34: A346EXXUGGZJ9 (globální rollout)
- Galaxy A15 4G: A155FXXUCFZJ4 (globální rollout)
- Galaxy M06: M066BXXU8DZJ7 (Indie)
- Galaxy F06: E066BXXU8DZJ7 (Indie)
- Galaxy Watch8/Watch8 Classic: Firmware končící na BZJ7 (Jižní Korea), L500XXU2BZJ7/L500OXM2BZJ7 (USA)
Zařízení, která obdržela betaverzi One UI 9 Watch
- Galaxy Watch7/Watch Ultra: Firmware končící na ZZK1 (šestá beta; Jižní Korea)
Zařízení, která obdržela listopadovou aktualizaci
- Galaxy S26/S26+/S26 Ultra: Firmware končící na BZK1 (Jižní Korea, Evropa, Indie)
- Galaxy Z Fold8/Z Fold8 Ultra/Z Flip8: Firmware končící na AZK1 (Jižní Korea)
- Galaxy Z Fold7/Z Flip7: Firmware končící na CZK1 (Jižní Korea)
- Galaxy Tab S11/ Tab S11 Ultra: Firmware končící na CZK3 (Jižní Korea)
- Galaxy Tab S10 FE/ Tab S10 FE+: Firmware končící na DZK1 (Jižní Korea)
Zařízení, která obdržela říjnovou aktualizaci
- Galaxy S24/S24+/S24 Ultra: Firmware končící na EZJB (Jižní Korea)
- Galaxy Z Fold6/Z Flip6: Firmware končící na EZJF (Jižní Korea)
- Galaxy A37: Firmware A376EXXS6BZJ2 (Indie)
Fotogalerie


Co listopadová aktualizace opravuje?
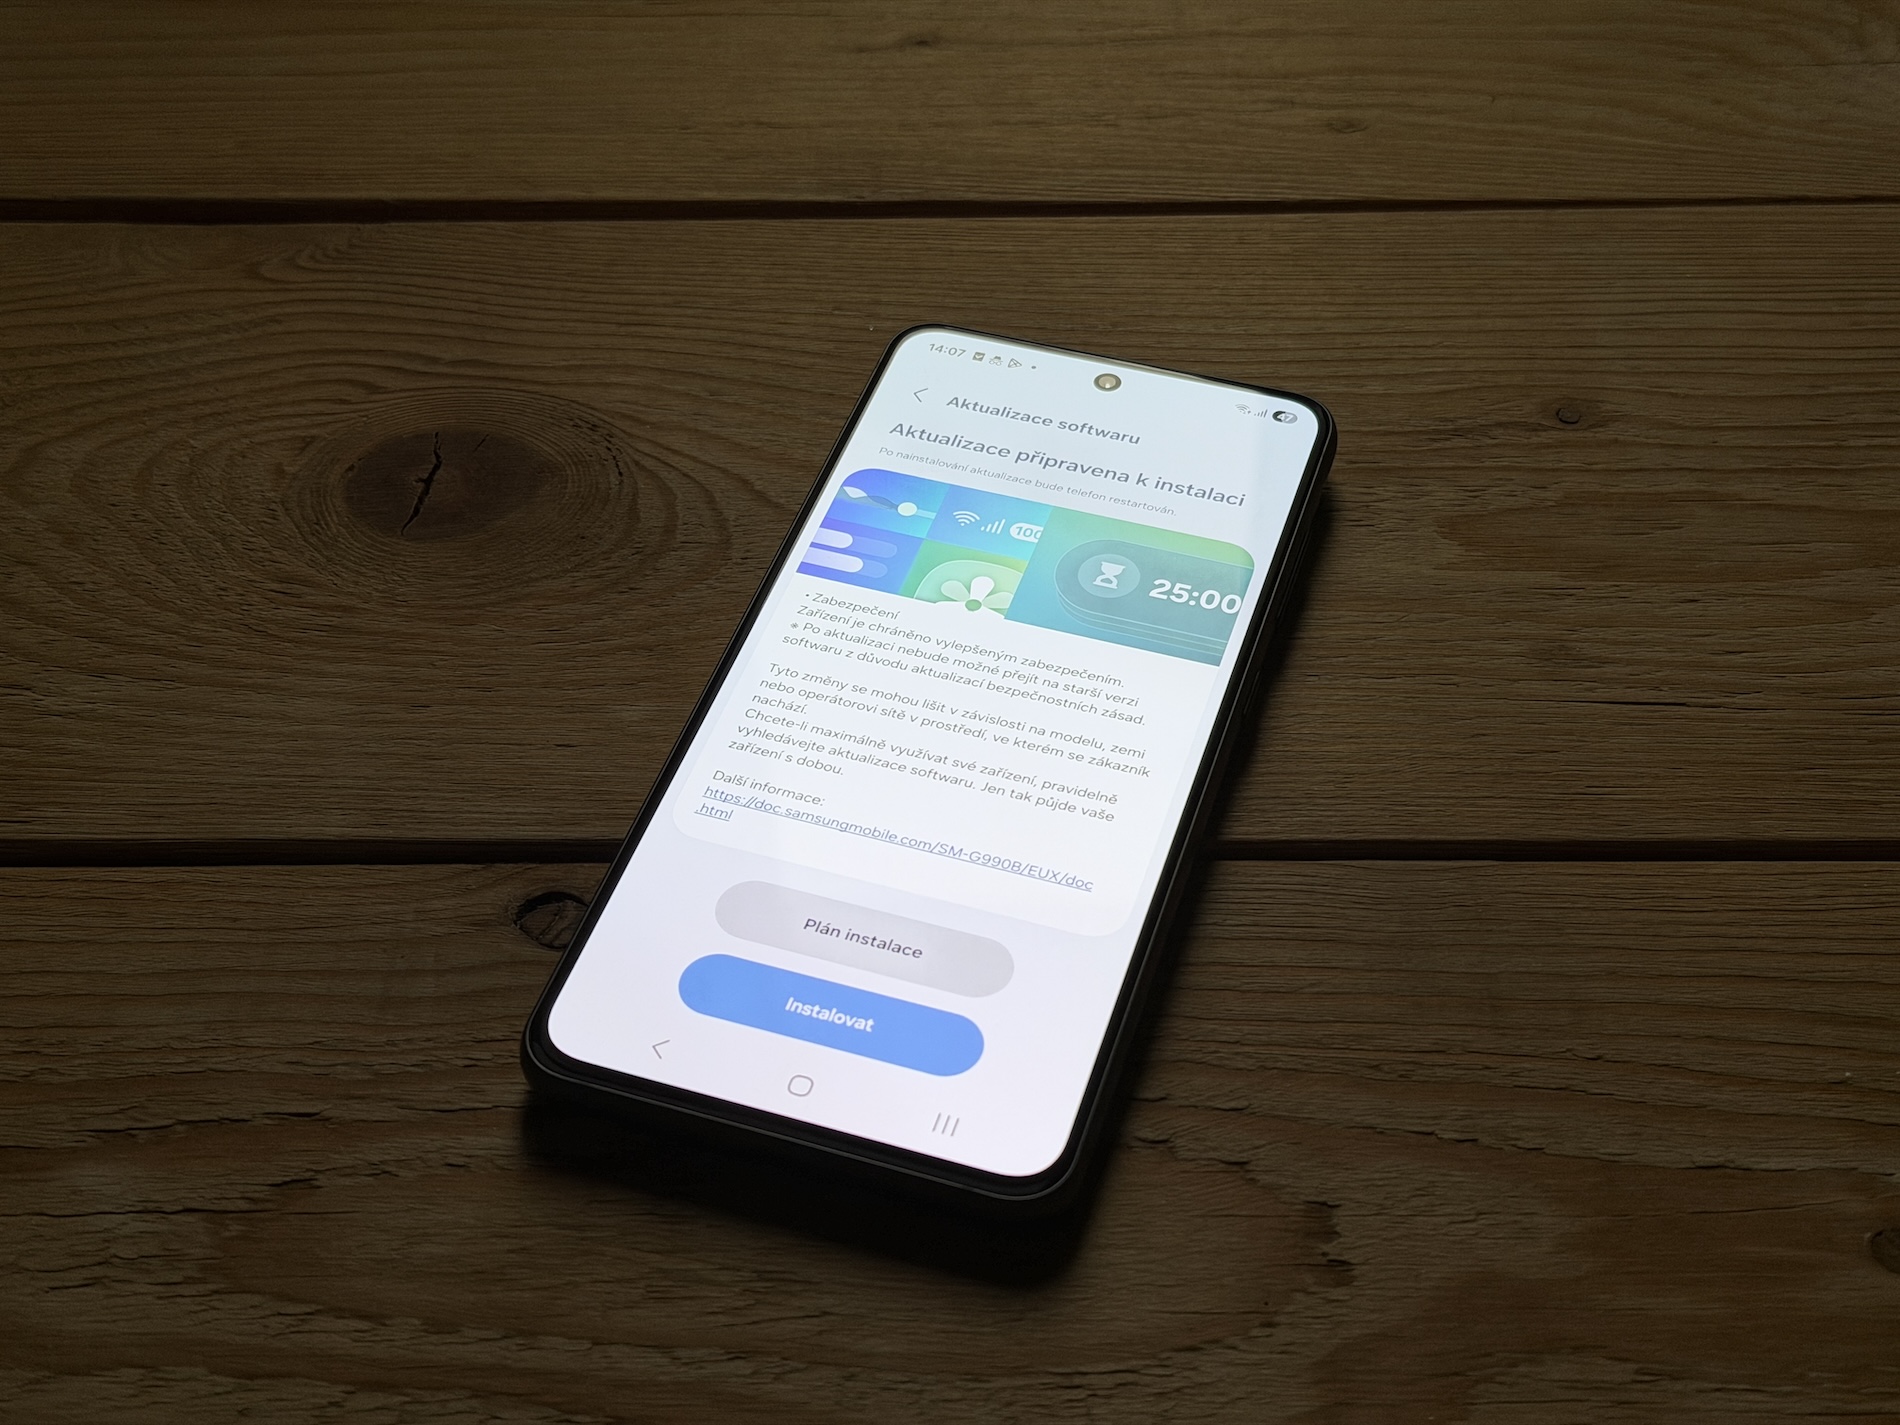
Bezpečnostní záplata z listopadu 2026 kombinuje opravy od společností Google, polovodičové divize Samsungu a Samsung Mobile. Bulletin Googlu uvádí 178 z nich, z nichž je dále 20 hodnoceno jako kritické, 157 jako vysoce kritické a jedna jako střední. Samsung pak přináší čtyři vysoce závažné záplaty pro své polovodičové komponenty. Zbývajících 24 oprav jsou zranitelnosti (SVE), které pokrývají chyby ve vlastním softwaru společnosti.
Z vysoce závažných chyb Samsung opravil třeba tu týkající se zápisu mimo povolený rozsah v bootloaderu. Ta mohla útočníkům s fyzickým přístupem umožnit zápis do paměti. Další chyba v pluginu pro filtrování kamer mohla lokálním útočníkům umožnit spuštění libovolného kódu, ačkoli to vyžaduje interakci s uživatelem. Společnost také opravila chybu přetečení vyrovnávací paměti na základě zásobníku v knihovně libsecuibc.so.
Mohlo by vás zajímat
Většina středně závažných problémů se týká Samsung Kontaktů. Několik chyb spojených s krycí obrazovkou a widgety protokolu hovorů totiž mohlo umožnit místním útočníkům volat bez řádného povolení. Samsung Dialer a Samsung Zprávy také obsahovaly chyby, které mohly odhalit citlivé informace.
Tato záplata dále řeší problém s obcházením zámku SIM karty v CP. Řeší také chybu v TransitionPlayeru, která mohla útočníkům umožnit spustit libovolný kód s oprávněními spouštěče. Společnost Samsung ale zpřísnila kontrolu přístupu ve StatusBarManagerService, aby zabránila zneužití privilegovaných API. Seznam předchozích aktualizací najdete zde.